Lista DNSSEC para migrar el dominio de un evento
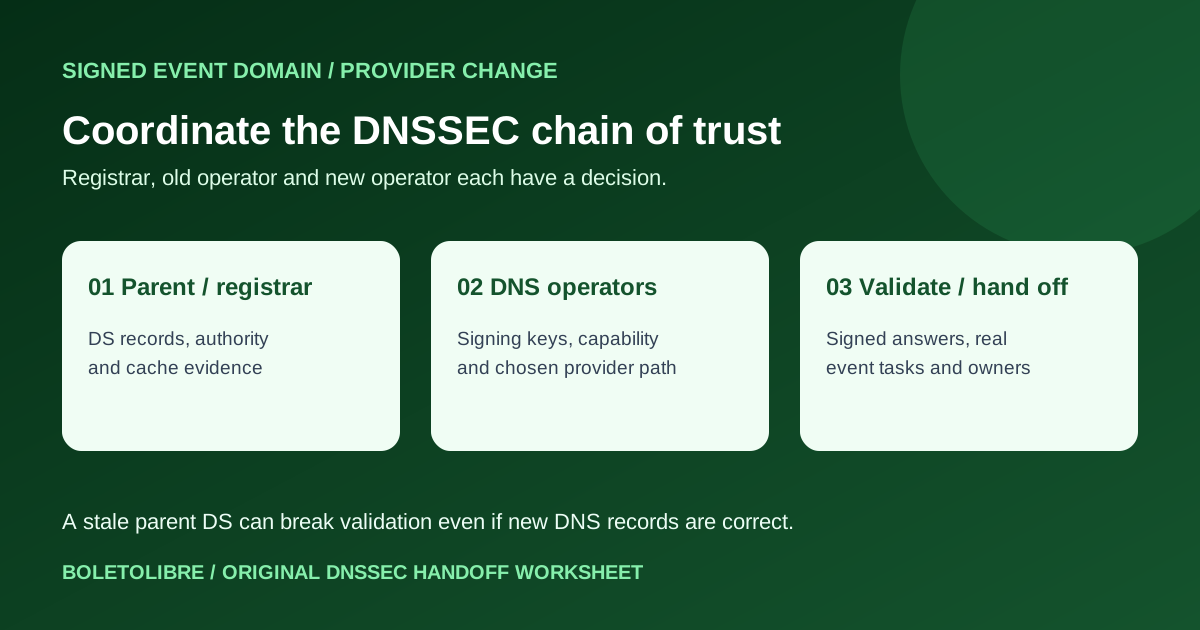
Los nuevos registros pueden parecer correctos y aun así fallar para resolutores que validan DNSSEC si el DS del dominio apunta a claves incompatibles. Esta ficha asigna responsabilidades sin convertirla en una receta universal.
Equipo editorial de Boletolibre
Publicado
Distingue alojamiento DNS y transferencia de registro
Descargar la ficha original de coordinación DNSSEC (Markdown, inglés)
Anota dominio, registrador, proveedor antiguo y nuevo, páginas, inscripciones, entradas y correo afectados. Confirma si DNSSEC está activo y cuál DS publica la zona superior. La persona responsable del registrador controla el cambio del DS; el operador DNS controla las claves de firma.[1][2]
Elige un proceso admitido por los proveedores reales
Google Cloud describe una migración con cadena de confianza continua solo si ambos operadores y el registrador admiten las capacidades necesarias. Cloudflare documenta una opción multifirmante. Route 53 indica que su migración de zona no traslada DNSSEC y documenta retirar el DS superior para reconfigurarlo después. No mezcles los pasos de varios manuales; registra guía, capacidades y aprobación técnica.[1][3][2]
Documenta cualquier periodo sin validación DNSSEC
Algunos métodos desactivan DNSSEC temporalmente en la zona superior. Google advierte que el dominio queda sin esa protección y que ciertas dependencias pueden dejar de funcionar. Comprueba si hay servicios que dependen de DNSSEC y consulta a un especialista antes de elegir. No prometas continuidad absoluta.[1][2]
Comprueba la cadena y las tareas del evento
Compara las zonas, observa DS y DNSKEY desde fuentes autoritativas y define controles con resolutores que validan. Usa los tiempos de caché reales y la guía elegida; no copies un plazo fijo. Verifica web, registro, venta y correo durante el cambio, conserva el operador anterior hasta cumplir el criterio acordado y asigna responsable de recuperación.[1][3]
Fuentes y lecturas
- Migrate or transfer DNSSEC-enabled zonesGoogle Cloud Documentation · Consultado
- Migrating a hosted zone to a different AWS accountAmazon Route 53 · Consultado
- DNSSEC migration tutorialCloudflare DNS documentation · Consultado
- Enabling DNSSEC signing and establishing a chain of trustAmazon Route 53 · Consultado