DNSSEC-Checkliste für den Umzug einer Event-Domain
Neue DNS-Einträge können korrekt aussehen und dennoch bei validierenden Resolvern scheitern, wenn der DS-Eintrag der übergeordneten Zone nicht zu den Schlüsseln passt. Diese Vorlage ordnet Verantwortlichkeiten zu, ohne daraus eine allgemeine Schrittfolge abzuleiten.
Boletolibre-Redaktion
Veröffentlicht
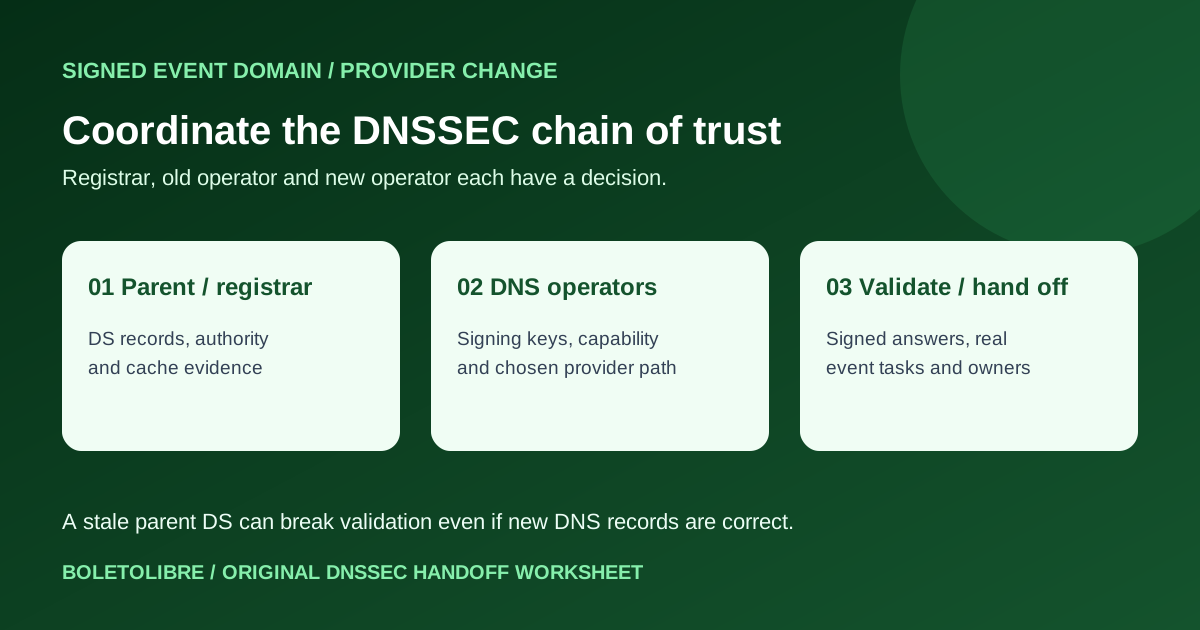
DNS-Hosting und Domainregistrierung getrennt betrachten
Originales DNSSEC-Übergabeblatt herunterladen (Markdown, Englisch)
Erfassen Sie Domain, Registrar, bisherigen und neuen DNS-Betreiber sowie betroffene Webseiten-, Anmelde-, Ticket- und Maildienste. Prüfen Sie, ob DNSSEC aktiv ist und welcher DS-Eintrag in der übergeordneten Zone veröffentlicht wird. Registrar und DNS-Betreiber haben unterschiedliche Zuständigkeiten.[1][2]
Nur einen von den Anbietern unterstützten Weg wählen
Google Cloud beschreibt eine durchgehende Vertrauenskette nur bei passenden Fähigkeiten beider Betreiber und des Registrars. Cloudflare dokumentiert eine Multi-Signer-Migration. Route 53 übernimmt bei der dokumentierten Hosted-Zone-Migration die DNSSEC-Einstellung nicht und sieht eine spätere neue Vertrauenskette vor. Mischen Sie diese Anleitungen nicht; halten Sie konkrete Quelle, Fähigkeiten und Fachfreigabe fest.[1][3][2]
Vorübergehende Abschaltung bewusst bewerten
Ein Anbieterweg kann DNSSEC in der übergeordneten Zone zeitweise deaktivieren. Google weist dann auf fehlenden Schutz und mögliche Auswirkungen auf abhängige Einträge hin. Prüfen Sie solche Dienste einschließlich etwaiger DANE/TLSA-Nutzung fachlich, bevor Sie zustimmen. Eine unterbrechungsfreie Migration ist nicht garantiert.[1][2]
Vertrauensweg und Event-Aufgaben prüfen
Vergleichen Sie beide Zonen und dokumentieren Sie DS und DNSKEY an autoritativen Stellen. Prüfen Sie validierende Resolver sowie Website, Anmeldung, Tickets und E-Mail. Cache-Zeiten ergeben sich aus den tatsächlichen Einträgen und dem gewählten Anbieterprozess, nicht aus einer pauschalen Wartefrist. Halten Sie alten Betreiber und Rückfallverantwortung bis zum Freigabepunkt bereit.[1][3]
Quellen und weiterführende Informationen
- Migrate or transfer DNSSEC-enabled zonesGoogle Cloud Documentation · Abgerufen
- Migrating a hosted zone to a different AWS accountAmazon Route 53 · Abgerufen
- DNSSEC migration tutorialCloudflare DNS documentation · Abgerufen
- Enabling DNSSEC signing and establishing a chain of trustAmazon Route 53 · Abgerufen