Plan gegen Ticketbetrug bei Events: Verkauf, Übertragung und Einlass verbinden
Eine gefälschte Verkaufsseite, eine beanstandete Zahlung und ein wiederholter Scan sind verschiedene Probleme. Sie werden schwerer lösbar, wenn Marketing, Ticketing, Zahlungsabwicklung und Einlass unterschiedliche Informationen nutzen. Dieser Plan weist jeder Übergabe einen maßgeblichen Datensatz und eine verantwortliche Person zu. Keine Plattform kann Betrug vollständig ausschließen.
Boletolibre-Redaktion
Veröffentlicht
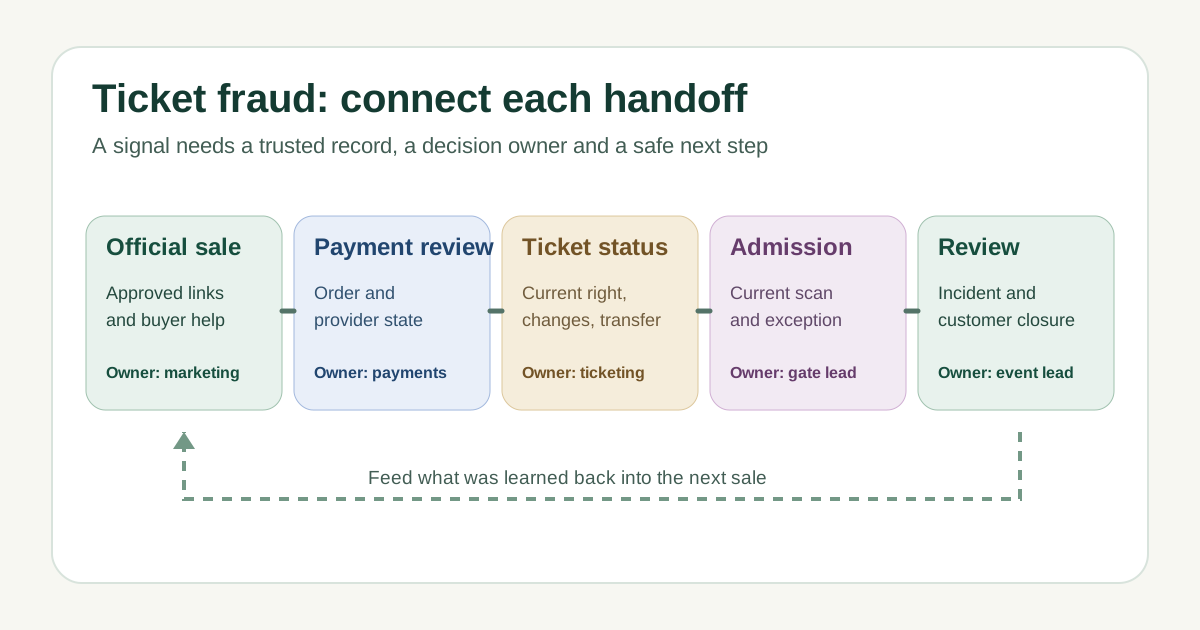
Übergaben vor der Wahl von Kontrollen erfassen
Liste alle öffentlichen Kaufwege auf: Eventseite, autorisierte Verkaufsstelle, Partnerlinks, Abendkasse und zulässige Übertragungen. Bestimme, wer jeden Link prüft. Verfolge dann eine Bestellung von der Zahlung über Ausstellung und Änderung bis zum Einlass. Eine Kontrolle hilft nur, wenn bekannt ist, wer die Meldung erhält und welche Daten geprüft werden dürfen.[1]
Halte je Phase Warnsignal, maßgeblichen Datensatz, erlaubte Maßnahme und Eskalationsperson fest. Auffällige Zahlungen gehören zum Zahlungs- oder Ticketteam, doppelte Codes zur Einlassleitung. Beides ist für sich allein kein Beweis für Betrug. Plane einen Weg für ehrliche Käufer mit fehlerhaftem Bestell- oder Scanstatus ein.
Den offiziellen Kaufweg klar ausweisen
Veröffentliche den genehmigten Ticketlink und den Supportkontakt auf einer kontrollierten Eventseite. Gleiche Zieladressen in E-Mails, sozialen Medien, Informationen des Veranstaltungsorts und Partnerunterlagen ab. Liegt die Eventseite auf Boletolibre.com, kann sie als fester Bezugspunkt für die jeweils genehmigten Kauf- und Hilfelinks dienen. Erkläre, ob Übertragung oder Weiterverkauf zulässig sind.[2]
Nachgeahmte Seiten können über Anzeigen und soziale Medien verbreitet werden. Logo und Suchposition beweisen keine Autorisierung. Biete einen Meldeweg für verdächtige Angebote an. Sichere URL und Hinweise, prüfe die tatsächlichen Verkäufe und korrigiere Informationen über bestehende Kanäle. Versprich weder Gültigkeit noch Erstattung vor der Prüfung.[2]
Kauf- und Rabattregeln vor Verkaufsstart prüfen
Frage Ticket- und Zahlungsanbieter nach verfügbaren Risikosignalen, automatischen Entscheidungen und dem Weg für eine menschliche Prüfung. Kläre, ob bei einer Prüfung Plätze reserviert und Tickets ausgestellt werden und wer den Kunden informiert. Eine Zahlungswarnung ist ein Prüfauftrag, keine Anschuldigung.[1]
Lege zum Event passende Mengenlimits, Zielgruppen und Laufzeiten von Rabattcodes sowie Freigaben für Freikarten fest. Prüfe, ob die Regeln über alle Vertriebskanäle hinweg gelten. Teste Bestellungen mit vom Anbieter vorgesehenen Verfahren und dokumentiere das tatsächliche Verhalten. Ein Funktionsname ist keine Garantie.
Ticketberechtigung bei Änderungen erhalten
Definiere Event, Datum, Sitzung, Bereich, Anzahl und Wiedereinlass. Halte fest, wie sich eine Erstattung, Stornierung, Ersetzung oder genehmigte Übertragung auf alte und neue Berechtigungen auswirkt. Prüfe vor Öffnung, ob die Einlassgeräte den aktuellen Status sehen und was bei fehlender Synchronisation gilt. Ein QR-Bild allein zeigt den Status nicht.
Bei doppeltem oder unbekanntem Code wird der zweite Einlass angehalten und der Gast zu einer betreuten Stelle geleitet. Dort werden Bestellung, Statusverlauf, frühere Scans und Übertragungen geprüft. Die zuständige Person dokumentiert die Entscheidung. Screenshot oder Papierausdruck sind nicht automatisch gefälscht; maßgeblich sind Veranstaltungsregel und aktueller Datensatz.
Auffälligkeiten prüfen und Vorgänge abschließen
Wähle überprüfbare Signale: Meldungen zu Kopien der Verkaufsseite, ungewöhnliche Zahlungsfehler, ungewollt verbreitete Rabattcodes, wiederholte Scans oder gehäufte Streitfälle. Notiere gewöhnliche Erklärungen, einen eventspezifischen Eskalationspunkt und die Person, die Link, Code oder Ticket anhalten darf. Zahlungsstreit und Fälschungsmeldung brauchen verschiedene Antworten.
Erfasse nur nötige Angaben: Vorgangsreferenz, Zeitpunkt, geprüfte Quelle, Entscheidung, Verantwortliche und Rückmeldung. Personen- und Zahlungsdaten bleiben in berechtigten Systemen. Stripe zeigt, warum Bestellbelege und Kommunikation bei Streitfällen wichtig sein können; Anforderungen unterscheiden sich und ein Beleg garantiert keinen Erfolg.[3]
Eine gemeinsame Kontrollvorlage verwenden
Kopiere die Vorlage vor Verkaufsbeginn und prüfe sie erneut vor Einlass. Jede Risikozelle erhält Zuständigkeit, maßgeblichen Datensatz, sichere Sofortmaßnahme und Nachweis der Korrektur. Spiele einen Fall durch: Eine gefälschte Seite wird gemeldet, während am Tor ein doppelter Code auftaucht. Beide Hinweise müssen ohne öffentliche Käuferdaten die richtigen Teams erreichen.[1]
Vorlage für Ticketbetrugs-Kontrollen herunterladen (Markdown, Englisch)
Quellen und weiterführende Informationen
- Cyber security for major eventsUK National Cyber Security Centre · Abgerufen
- How to make your World Cup experience scam freeUS Federal Trade Commission · Abgerufen
- Dispute sample evidence packetsStripe Documentation · Abgerufen