Sicherheitscheckliste für Admin-Konten einer Eventwebsite
Ein gestohlenes Administratorkonto kann Veranstaltungsdaten, Ticketlinks und Benutzerzugriff ändern. Googles Checkliste für kleine Unternehmen behandelt eigene Passwörter, Bestätigung in zwei Schritten und Wiederherstellung. Prüfe diese Punkte für CMS, Domain, Hosting, Tickets und E-Mail einzeln.
Boletolibre-Redaktion
Veröffentlicht
1. Einflussreiche Konten erfassen
Notiere, wer Seiten veröffentlichen, DNS ändern, Tickets verwalten, E-Mails senden oder Benutzer einladen kann. Die Rollenplanung bestimmt den nötigen Zugriff; diese Checkliste schützt die zugewiesenen Konten.
| System | Mögliche Änderung | Verantwortlich |
|---|---|---|
| Website/CMS | Seiten und Benutzer | ________ |
| Hosting | Anwendung und Wiederherstellung | ________ |
| Domain/DNS | Website und E-Mail umleiten | ________ |
| Tickets/Zahlungen | Kauf und Bestand ändern | ________ |
| Bestätigungen und Absender | ________ |
Passwörter und Wiederherstellungscodes gehören nicht in die gemeinsame Tabelle. Bei Agenturbetreuung einen vom Veranstalter kontrollierten Wiederherstellungsweg festhalten.
2. Jede privilegierte Anmeldung schützen
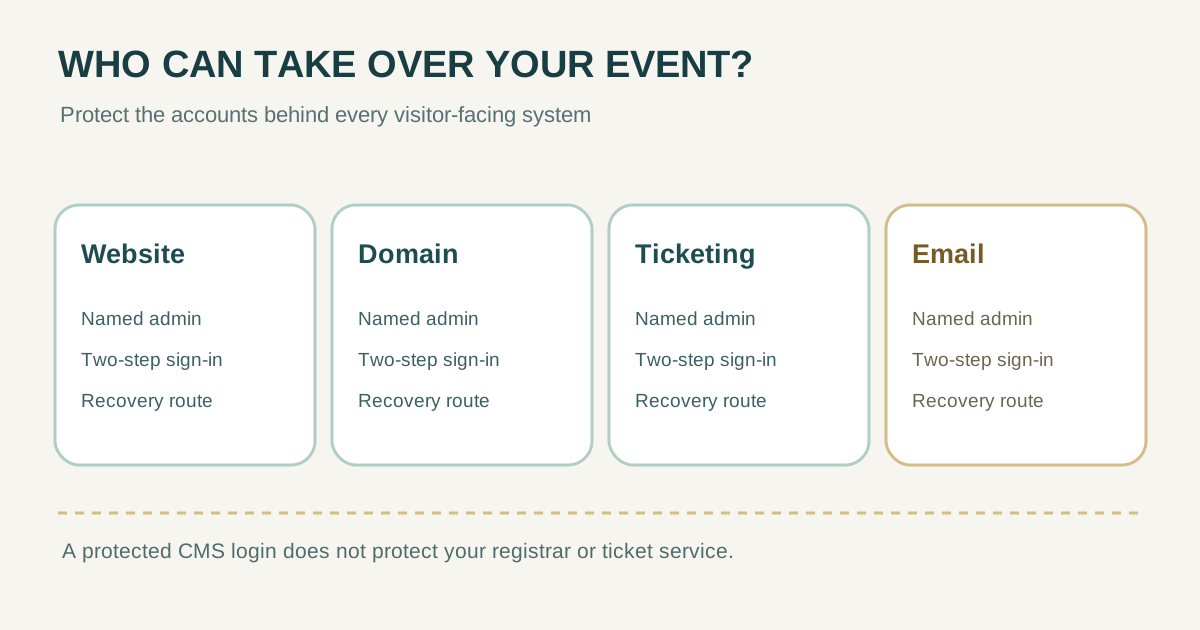
Google und NCSC empfehlen Bestätigung in zwei Schritten, individuelle Zugangsdaten und sparsame Nutzung umfassender Adminrechte. Wähle die stärkste vom Dienst unterstützte Methode; CMS-Schutz gilt nicht automatisch für Registrar oder Ticketdienst.[1][2][3]
- Für jede Person ein eigenes Admin-Konto statt eines geteilten Logins.
- Einzigartiges starkes Passwort nutzen, wenn nötig, und Bestätigung in zwei Schritten aktivieren.
- Für Alltagstätigkeiten ein normales oder begrenztes Konto verwenden; danach vom Admin-Konto abmelden.
- Unbekannte Sitzungen und Anmeldewarnungen prüfen, sofern verfügbar.
WordPress dokumentiert generierte Passwörter und Zwei-Faktor-Authentifizierung als CMS-Beispiele.[4]
3. Unabhängige Wiederherstellung vorbereiten
Google empfiehlt einen zweiten Administrator unter einer anderen Person, aktuelle Wiederherstellungsdaten und sicher verwahrte Ersatzcodes. NCSC empfiehlt ebenfalls mehrere Administratoren und einen erreichbaren Wiederherstellungsweg.[1][3]
| Frage | Nachweis |
|---|---|
| Erster Admin nicht verfügbar? | Zweite berechtigte Person mit eigenem Konto |
| Zweiter Faktor verloren? | Ersatzschlüssel oder unterstützter Weg |
| E-Mail nicht erreichbar? | Unabhängiger Kontakt und Wiederherstellung |
| Domain unter Kontrolle? | Veranstalter kann Besitz nachweisen |
Geheimnisse sicher und außerhalb gemeinsam genutzter Listen verwahren. Nur den Ort des Verfahrens notieren.
4. Vor Verkauf und Teamwechsel prüfen
- Adminzugänge für CMS, Hosting, Domain, Tickets und E-Mail vor Verkaufsstart prüfen.
- Nicht mehr benötigte Rechte nach Vertrags- oder Eventende entziehen.
- Wiederherstellung ohne einzelnes Telefon oder Agenturkonto prüfen.
- Bei verdächtiger Aktivität Protokolle sichern und Dienstverfahren nutzen.
NCSC empfiehlt zügigen Entzug unnötiger Rechte; Google empfiehlt die Kontrolle administrativer Aktivitäten. Datum, Prüfer, Konto, zweiter Faktor und Wiederherstellungsverantwortliche ohne Codes dokumentieren.[3][2]
| Prüfprotokoll | Eintrag |
|---|---|
| Datum und Person | ________ |
| System und Konto | ________ |
| Zweiter Faktor geprüft | Ja / Nein / Aufgabe |
| Wiederherstellung geprüft | Ja / Nein / Aufgabe |
Quellen und weiterführende Informationen
- Security checklist for small businesses (1–100 users)Google Workspace Help · Abgerufen
- Security best practices for administrator accountsGoogle Workspace Help · Abgerufen
- Protecting your admin accountsUK National Cyber Security Centre · Abgerufen
- Password Best PracticesWordPress.org Documentation · Abgerufen