Liste de contrôle CAA avant un changement de certificat événementiel
Un site événementiel fonctionnel peut échouer à émettre un certificat après un changement d’hébergeur ou de CDN. Les enregistrements CAA peuvent limiter les autorités autorisées. Faites cette revue avant le changement ou après une erreur CAA; elle ne remplace pas la validation du domaine.
La rédaction de Boletolibre
Publié
Télécharger la fiche de revue CAA
Télécharger la fiche CAA modifiable (Markdown, en anglais)
Consacrez une ligne à chaque nom public et contexte de certificat, y compris le CDN et l’origine si les deux en ont besoin. Notez la source de l’autorité prévue, le propriétaire du DNS faisant autorité et la preuve du résultat. N’inscrivez aucune clé privée ni aucun jeton.
Recenser les certificats et noms
| Point de revue | Preuve à conserver |
|---|---|
| Nom et contexte | Site, inscription, billets; CDN ou origine; générique/SAN |
| Émetteur prévu | Documentation ou confirmation du fournisseur |
| CAA observé | Valeurs issue/issuewild, heure et source |
| Responsable et décision | Propriétaire DNS, accord, changement exact |
| Résultat | État d’émission, certificat servi et test HTTPS |
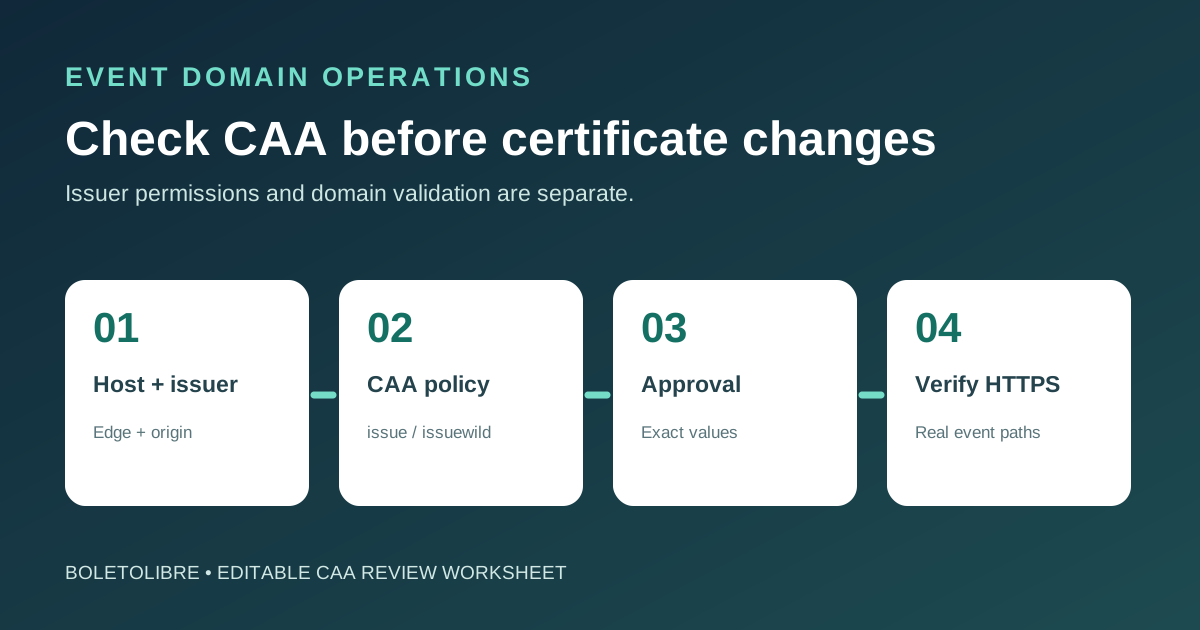
Listez le domaine du site, l’inscription, le sous-domaine de billetterie et les noms génériques ou SAN. Identifiez le service qui émet ou renouvelle chaque certificat. L’émetteur actuel est un indice, pas une preuve du futur émetteur. Demandez les exigences CAA à l’hébergeur ou au fournisseur.
Lire la politique CAA effective
Interrogez le nom concerné selon les consignes du fournisseur pour le domaine parent et les CNAME. Notez toutes les valeurs issue et issuewild, l’heure et la source. L’absence de CAA ne bloque pas en soi l’émission; une politique restrictive peut le faire. CAA et validation de contrôle du domaine sont distincts.[2][3][4]
Faire approuver le changement minimal
Si l’émetteur prévu n’est pas autorisé, faites examiner la valeur documentée et la demande précise par les responsables DNS et service. Vérifiez les autres certificats actifs avant de retirer une autorisation. Certaines plateformes ajoutent automatiquement des CAA; contrôlez la réponse publique. Ne copiez pas une valeur générique sans confirmation.[2][3][4]
Vérifier l’émission et le parcours visiteur
Après approbation, consultez l’état d’émission ou de renouvellement et le certificat servi pour chaque nom. Testez HTTPS sur le site, l’inscription et la billetterie officielle. Distinguez l’échec de validation d’une erreur CAA; une bonne réponse DNS ne prouve pas que le parcours fonctionne.
Sources et lectures complémentaires
- CAA Record Check for Client SSL RenewalsCertPilot · Consulté
- Certification Authority Authorization (CAA)Let's Encrypt · Consulté
- Certification Authority Authorization (CAA) problemsAWS Certificate Manager · Consulté
- Add CAA recordsCloudflare · Consulté