Checklist de sécurité des comptes administrateurs d’un site événementiel
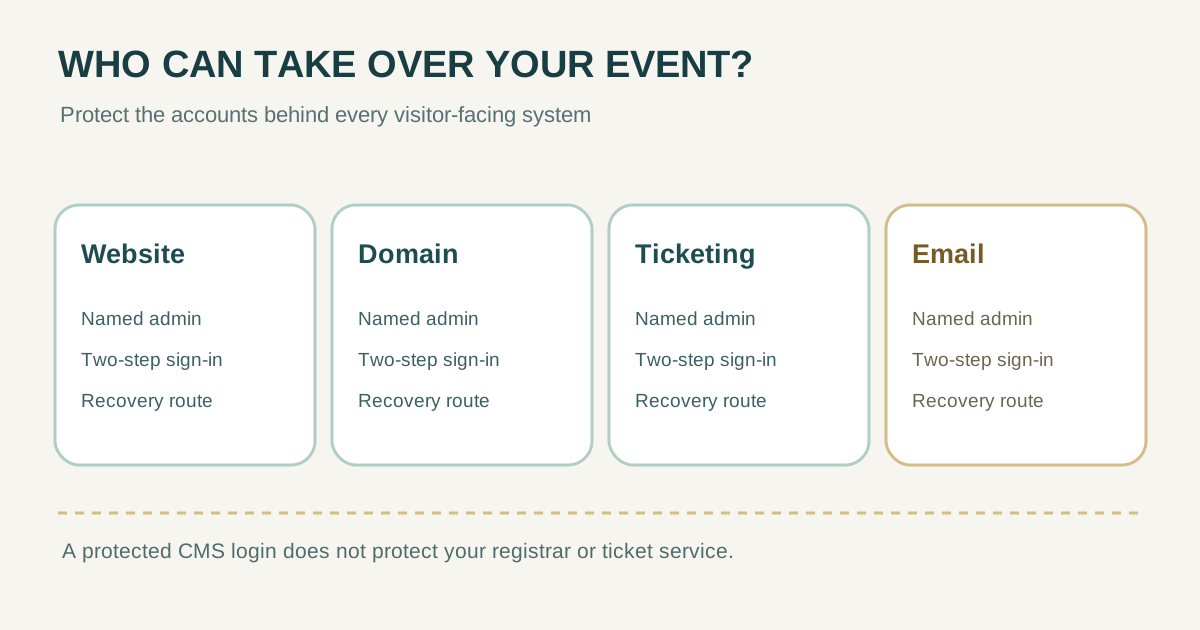
Un accès administrateur volé peut modifier les dates, les liens de billets ou les utilisateurs. La checklist de Google pour petites entreprises traite de mot de passe unique, double vérification et récupération. Vérifiez chaque service du parcours événementiel séparément.
La rédaction de Boletolibre
Publié
1. Recenser les comptes puissants
Listez les personnes pouvant publier, modifier le DNS, gérer billets ou paiements, envoyer des e-mails ou inviter des utilisateurs. La matrice de rôles définit le besoin d’accès ; cette liste protège les comptes attribués.
| Service | Action sensible | Responsable |
|---|---|---|
| Site/CMS | Publier et gérer les utilisateurs | ________ |
| Hébergement | Changer ou restaurer le site | ________ |
| Domaine/DNS | Rediriger site ou messagerie | ________ |
| Billetterie | Modifier achat et stock | ________ |
| Changer confirmations et expéditeur | ________ |
Ne placez ni mots de passe ni codes de reprise dans le tableau partagé. Avec une agence, notez aussi une voie de reprise contrôlée par l’organisateur.
2. Protéger chaque connexion privilégiée
Google et le NCSC recommandent la vérification en deux étapes, des identifiants propres à chacun et un usage limité des comptes très puissants. Choisissez la méthode la plus forte disponible ; la protection du CMS ne couvre pas automatiquement domaine et billetterie.[1][2][3]
- Créer un compte individuel pour chaque administrateur, sans identifiant partagé.
- Utiliser un mot de passe unique et solide si nécessaire, avec vérification en deux étapes.
- Employer un compte ordinaire ou limité au quotidien et quitter le compte administrateur après usage.
- Contrôler sessions et alertes inconnues si le service le permet.
WordPress documente les mots de passe générés et la double authentification comme exemples propres au CMS.[4]
3. Prévoir une reprise indépendante
Google conseille un second administrateur géré par une autre personne, des coordonnées à jour et des codes conservés en sécurité. Le NCSC recommande aussi plusieurs administrateurs et une reprise accessible malgré la perte du compte principal.[1][3]
| Question | Preuve |
|---|---|
| Administrateur absent ? | Deuxième personne autorisée et compte distinct |
| Deuxième facteur perdu ? | Clé de secours ou méthode prise en charge |
| Messagerie inaccessible ? | Contact et reprise indépendants |
| Domaine contrôlé ? | L’organisateur peut prouver la propriété |
Conservez secrets et clés hors des documents partagés ; notez où se trouve la procédure, pas les codes.
4. Revoir avant la vente et après un départ
- Vérifier CMS, hébergement, domaine, billets et e-mail avant l’ouverture des ventes.
- Retirer les droits devenus inutiles après une mission ou un événement.
- Contrôler que la reprise ne dépend pas d’un seul téléphone, courriel ou prestataire.
- En cas d’activité suspecte, préserver les journaux et suivre la procédure du service.
Le NCSC conseille de retirer rapidement les accès inutiles ; Google conseille de surveiller l’activité d’administration. Noter date, réviseur, compte, second facteur et responsable de reprise sans codes.[3][2]
| Journal de revue | Valeur |
|---|---|
| Date et réviseur | ________ |
| Service et compte | ________ |
| Second facteur vérifié | Oui / Non / Action |
| Reprise vérifiée | Oui / Non / Action |
Sources et lectures complémentaires
- Security checklist for small businesses (1–100 users)Google Workspace Help · Consulté
- Security best practices for administrator accountsGoogle Workspace Help · Consulté
- Protecting your admin accountsUK National Cyber Security Centre · Consulté
- Password Best PracticesWordPress.org Documentation · Consulté