Reprendre le contrôle du domaine d’une organisation : réunir les preuves
Quand une organisation ne peut plus accéder au compte du domaine, le premier livrable est un dossier clair et une voie d’aide autorisée. Un site qui s’affiche ne révèle pas le titulaire actuel ni le responsable du compte. Ce guide organise ces questions à partir de sources lues le 14 octobre 2026 ; aucun compte réel n’est examiné, aucune demande de récupération n’est effectuée et aucun droit de titularité n’est tranché.
La rédaction de Boletolibre
Publié
Décrire le problème sans trancher les droits
Commencez par une phrase factuelle : quelle organisation signale quel problème d’accès ou de contrôle, quand il a été observé et qui détient l’observation originale. Distinguez connexion impossible, courriel de récupération inaccessible, données modifiées, transfert de prestataire soupçonné et droit contesté. Plusieurs peuvent coexister, chacun exige sa preuve. « Un ancien prestataire le gérait » ne démontre pas un vol.
Nommez une personne coordinatrice et la référence de son habilitation interne. Celle-ci autorise seulement le travail effectivement couvert, ne crée pas de droits de titulaire et ne garantit pas l’acceptation du fournisseur. Séparez enregistrement, compte du prestataire, DNS autoritatif, hébergement et messagerie. Un accès ne règle pas les autres.
Commencer par une fiche de contrôle vierge
Pour chaque entrée, ajoutez source/heure ____, dépositaire habilité ____, fait connu ____, incertitude ____ et prochaine revue ____. Une revendication reste distincte d’un fait vérifié. Ce sont des champs de planification, pas un formulaire obligatoire de prestataire.
| Champ | Votre donnée ou question ouverte |
|---|---|
| Organisation et référence du domaine | Référence interne ____ ; droit revendiqué et fondement ____. |
| Coordination | Référence/limites d’habilitation ____ ; personne autorisée à demander de l’aide ____. |
| Prestataire et enregistrement | Prestataire supposé/confirmé ____ ; TLD/statut/source/heure ____. |
| Titulaire enregistré | Preuve du titulaire actuel ____ ; limites de confidentialité/masquage ____. |
| Compte et récupération | Preuve du responsable du compte ____ ; accès au courriel de récupération connu/inconnu ____. |
| Autres services | DNS ____ ; hébergeur ____ ; messagerie ____ ; preuves séparées. |
| Incident et continuité | Changement/date/personne ayant signalé ____ ; impact et responsable de préservation ____. |
Laissez les inconnues ouvertes. Un site public ou ancien reçu n’identifie pas par déduction le responsable actuel du compte. Ne supposez pas que toutes les données du titulaire seront publiques : aucune recherche n’est effectuée et l’ancienne terminologie WHOIS ne constitue pas une promesse d’exhaustivité.
Garder références et provenance
Pour chaque ligne, notez emplacement ____, ce que la pièce établit ____, dépositaire/lecteur habilité ____, disponibilité/lacune de provenance ____ et question au fournisseur ou conseiller compétent ____. Les preuves sensibles restent dans leur emplacement privé approuvé.
| Catégorie de référence | Question à laquelle la pièce devrait répondre |
|---|---|
| 1 Enregistrement ou commande | Quelle transaction/client/date établit-elle, quel contrôle actuel reste inconnu ? |
| 2 Habilitation de l’organisation | Qui peut enquêter ou déposer, dans quelles limites ? Le fournisseur accepte-t-il cette autorité ? |
| 3 Contrat d’agence ou de travail | Quels titulaire, cession et engagements de sortie sont documentés ? Quelles clauses restent à lire ? |
| 4 Avis de changement ou incident | Original, copie datée ou souvenir ? Quel changement est réellement attesté ? |
Utilisez des références sans copier identités, signatures, identifiants, codes d’autorisation ou données de paiement dans une fiche partagée. Avant tout dépôt autorisé, vérifiez canal officiel et exigences actuelles du fournisseur responsable. Un dossier interne bien rangé ne prouve pas l’admissibilité de la demande.
Choisir une voie étayée et sa condition d’arrêt
Ajoutez destinataire interne ____, preuves à transmettre ____ et prochaine revue ____ à la ligne choisie. Confirmez les étapes auprès du fournisseur réel. L’aide GoDaddy distingue accès au courriel, titulaire inscrit et blocages de vérification ; elle ne définit pas un processus universel.[1]
| Situation étayée | Voie et limite ouverte |
|---|---|
| Courriel du compte accessible, connexion impossible | Instructions de réinitialisation du prestataire réel ; réussite et autres vérifications non démontrées. |
| Courriel inaccessible/vérification bloquée | Récupération autorisée du fournisseur ; aucun mot de passe partagé d’un ancien salarié ni contournement. |
| Titulaire inscrit sans accès au compte | Admissibilité à la récupération du domaine ; établir inscription et habilitation, pas seulement marque. |
| Transfert/données apparemment non autorisés | Examen d’incident ; ancien prestataire pour transfert revendiqué non autorisé. Préserver les faits sans promettre d’annulation. |
| Agence/titulaire en désaccord sur les droits | Discussion contractuelle et conseil compétent si nécessaire ; pas une simple réinitialisation. |
| Enregistrement expiré | Voie distincte d’expiration/restauration selon les règles réelles ; aucune grâce donnée par cette fiche. |
ICANN renvoie immédiatement à l’ancien prestataire pour un transfert prétendument non autorisé, et au prestataire pour des données modifiées sans autorisation. Une annulation éventuelle dépend des circonstances et du droit applicable. Une personne habilitée ne doit pas attendre une fiche parfaite pour signaler par le canal réel un incident urgent étayé.[2]
Délimiter exigences du fournisseur et autorité d’ICANN
GoDaddy documente vérification d’identité et pièces d’entreprise lorsqu’une société figure au compte, et signale un volume élevé de demandes. Consultez les exigences exactes en vigueur dans son processus officiel. Ce guide n’offre ni liste universelle suffisante ni délai de réponse. Aucune réinitialisation, pièce déposée, annulation de vérification ou demande au support n’a été tentée.[1]
ICANN décrit une autorité contractuelle, pas un pouvoir de rendre directement un domaine ou modifier les données. Un litige contractuel ou de titulaire peut nécessiter un conseil juridique compétent ; les procédures limitées de marques ne sont pas un remède général à la perte d’accès. Distinguez ce contexte gTLD accrédité des règles nationales. Aucune procédure liée, politique juridique complète ou prétention réelle n’est évaluée ici.[2]
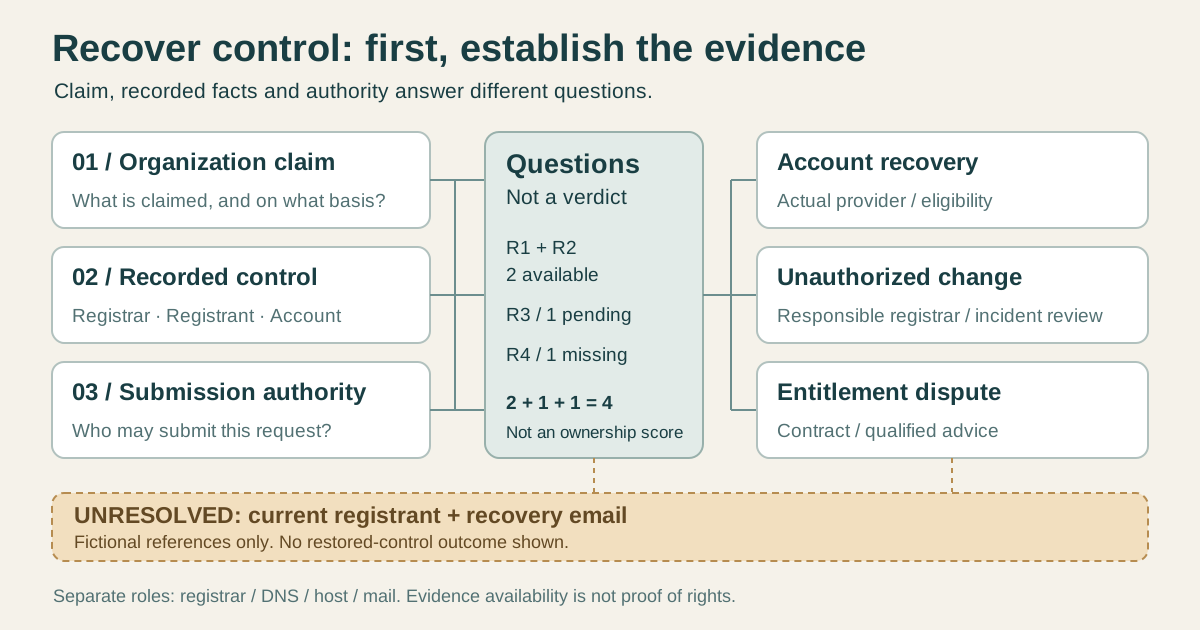
Lantern Assembly fictive : quatre pièces, aucun score de droits
| Référence fictive | Limite, disponibilité et question suivante |
|---|---|
| R1 Ancien reçu — disponible | Organisation nommée cliente, pas titulaire actuel du domaine/compte. Demander ce qui est enregistré aujourd’hui. |
| R2 Décision interne d’habilitation — disponible | Autorise l’enquête, ne crée pas de droits reconnus par le fournisseur. Vérifier le pouvoir pour la demande précise. |
| R3 Ancien contrat de service — en attente | Service cité ; clauses de cession/sortie non lues. Demander les conditions pertinentes au dépositaire. |
| R4 Avis de changement — absent | Aucun original trouvé ; le récit d’un collègue ne le remplace pas. Demander une correspondance légitime au dépositaire habilité. |
Deux disponibles + un en attente + un absent = quatre références. C’est un compte de disponibilité, pas de certitude des droits, suffisance des preuves ou probabilité de récupération. Titulaire actuel et accès au courriel restent inconnus. La coordination prépare des questions, ni réinitialisation, déverrouillage, transfert ou paiement. Un transfert non autorisé attesté sélectionnerait l’ancien prestataire ; le litige de droits garde sa voie contractuelle/de conseil.
Séparer dossier terminé et contrôle récupéré
Le dossier interne complet identifie revendication, limites des preuves, fournisseur responsable, coordination habilitée, voie choisie et prochaine limite ouverte. La récupération réelle exige un résultat du fournisseur et une acceptation autorisée de l’organisation : quel accès ou contrôle documenté a changé, qui l’accepte, que reste-t-il ouvert ? Brouillon, numéro de dossier ou site fonctionnel ne remplacent pas ce résultat.
Attribuez séparément préservation des services et administration future du compte. Consignez uniquement les confirmations réelles, avec date de revue. Transfert de prestataire, renouvellement et remise coopérative d’agence restent des plans distincts. Ce guide ne propose ni fonction Boletolibre de récupération de domaine ni cas de réussite réel.
Sources et lectures complémentaires
- GoDaddy : récupérer un accès au domaine ou compte, aide en espagnolGoDaddy · Consulté
- ICANN : informations sur les noms de domaine perdusICANN · Consulté