Qu’est-ce que SSL ? TLS, HTTPS et les limites de la connexion sûre
SSL, pour Secure Sockets Layer, est le prédécesseur de TLS, Transport Layer Security. SSL est obsolète, mais « certificat SSL » reste une appellation courante pour un certificat TLS. Sur un site moderne, l’essentiel est que le navigateur établisse une connexion HTTPS correctement authentifiée.
La rédaction de Boletolibre
Publié
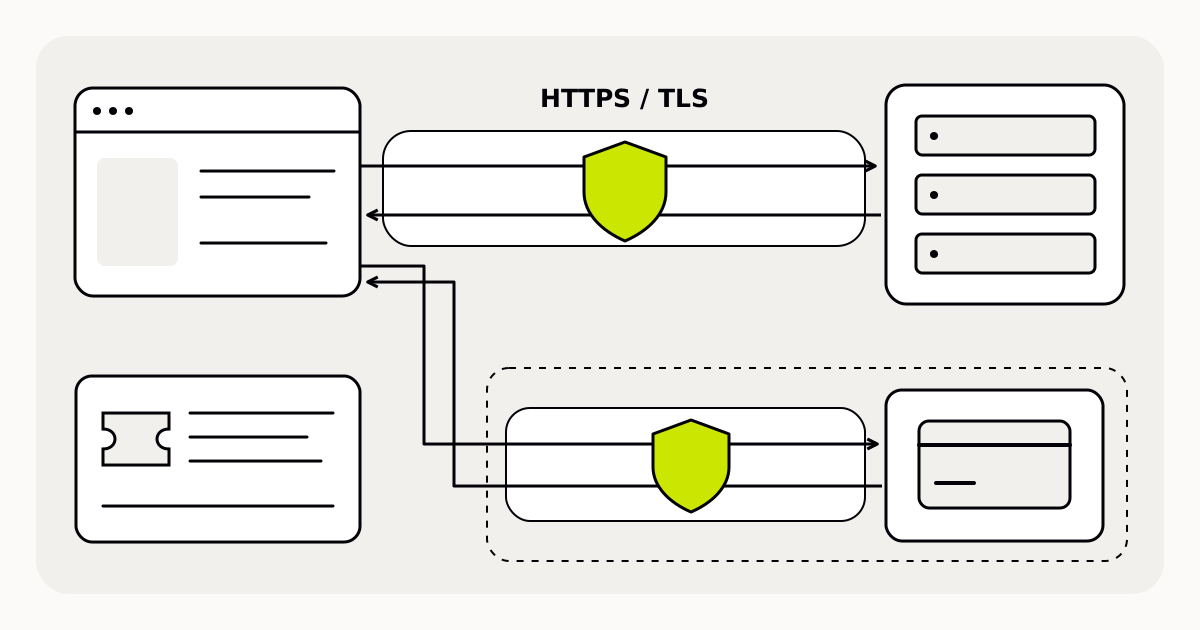
SSL, TLS et HTTPS désignent des choses différentes
SSL et TLS sont des protocoles de communication. Le certificat participe à l’identification du serveur, mais n’est pas le protocole. HTTPS est une communication HTTP protégée par TLS. Un service proposant un « certificat SSL » peut employer l’appellation traditionnelle ; renseignez-vous sur la configuration HTTPS réelle plutôt que de demander le protocole SSL obsolète.[1][2]
Pour l’authentification d’un serveur web, le certificat lie ses clés à son nom de domaine. Le navigateur peut ainsi vérifier qu’il communique avec le serveur correspondant au nom demandé. Cette vérification concerne la connexion et son destinataire, pas toutes les affirmations de la page.[2]
Ce que protège TLS
| Protection | Signification pratique |
|---|---|
| Chiffrement en transit | Aide à empêcher un intermédiaire de lire les données échangées entre navigateur et serveur |
| Intégrité | Aide à détecter une modification des données pendant leur transmission |
| Authentification du serveur | Permet de vérifier le serveur correspondant au domaine demandé |
Le périmètre compte : il s’agit du trajet entre les deux extrémités connectées. Ce n’est pas une promesse sur le stockage ultérieur des informations ou le traitement d’un remboursement par l’organisateur. Le site doit aussi charger images, scripts et autres ressources en HTTPS. Les ressources HTTP d’une page HTTPS constituent du contenu mixte et peuvent fragiliser la protection.[2]
Exemple d’événement : deux connexions à vérifier
Imaginons qu’une personne ouvre une page d’événement puis suive un lien vers un paiement externe. La page et la destination de paiement correspondent à des connexions distinctes. La sécurité de la première ne prouve pas celle de la seconde. Vérifiez l’adresse réelle de destination et sa connexion HTTPS avant de saisir des données de paiement.
De même, HTTPS ne prouve pas à lui seul que l’événement aura lieu, que l’organisateur est fiable ou que toutes ses obligations légales sont remplies. Il faut pour cela des informations sur l’événement et le vendeur. C’est une limite de la sécurité de connexion, pas une garantie supplémentaire du certificat.[2]
À vérifier avant de partager la page
- Ouvrez le nom d’hôte public exact et examinez toute alerte de certificat ; ne demandez pas aux participants de l’ignorer.
- Vérifiez que la page et ses ressources utilisent HTTPS.
- Suivez les liens de paiement et examinez l’adresse finale, pas seulement le texte du lien.
- Confirmez qui gère le certificat, son renouvellement et la configuration HTTPS du nom d’hôte.
Enregistrer un domaine ou configurer le DNS ne prouve pas que HTTPS est prêt. Demandez au service d’hébergement responsable de confirmer la configuration, puis vérifiez le parcours du visiteur. Séparez cette vérification de celles de l’identité de l’organisateur, des détails de l’événement et des informations d’annulation.[2]
Sources et lectures complémentaires
- Terminologie de SSL et TLSAmazon Web Services · Consulté
- TLS, authentification du serveur et contenu mixteMDN Web Docs · Consulté