Cómo frenar bots y spam en formularios de inscripción a eventos
Muchas confirmaciones sospechosas pueden ocupar plazas, contaminar la lista de espera o disparar correos. Una campaña o una compra de grupo también provoca picos reales. Mide el daño en el flujo antes de bloquear.
Equipo editorial de Boletolibre
Publicado
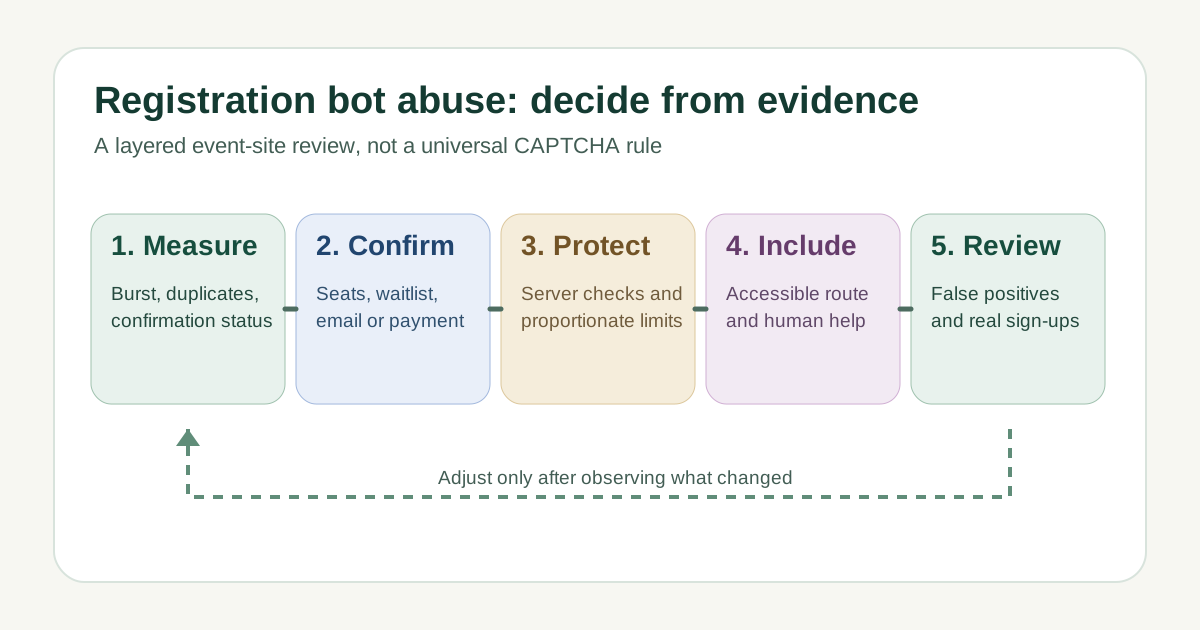
Mide patrones antes de bloquear
Descargar hoja editable para decidir ante abuso de bots (Markdown, inglés)
Compara el volumen habitual con envíos, finalización, valores repetidos, direcciones inválidas y estado de confirmación. Anota edición y hora. Un volumen alto o una IP compartida no prueban abuso; una campaña o grupo puede explicar el pico. La hoja separa señal, explicación inocente y evidencia.[1][2][3][4]
Confirma el efecto en la operación
Consulta la fuente de verdad de entradas y RSVP. ¿Se retienen plazas, emiten entradas, llenan esperas, envían correos o intentan pagos? Distingue envío, confirmación, pago y acceso. Si solo sube el contador, la respuesta será distinta de una reserva real de aforo.[1][2][3][4]
Aplica controles proporcionales en el servidor
Valida campos y reglas, maneja duplicados y limita recursos donde ocurre el daño. Considera confirmación de correo o caducidad de reservas si corresponde. Un reto no garantiza una persona real. Si usas Turnstile, Cloudflare exige verificar cada token en el servidor; el widget solo no protege el formulario. Basa límites en demanda legítima observada.[1][2][3][4]
Mantén un camino para asistentes reales
Los CAPTCHA visuales o sonoros pueden excluir a personas con discapacidad. Prueba teclado, tecnologías de apoyo, móvil, conexiones lentas e idiomas pertinentes. Explica fallos sin acusar y ofrece ayuda humana si alguien no supera el reto. No protejas la solicitud de accesibilidad únicamente con el mismo control fallido.[1][2][3][4]
Vigila falsos positivos y ajusta
Compara registros reales completos, bloqueos, entrega de confirmaciones, soporte y plazas sospechosas. Un token caducado o una integración rota también rechaza personas. Revisa en la siguiente campaña, documenta responsable y reversión, y suaviza controles dañinos.[1][2][3][4]
Fuentes y lecturas
- Website Form Bot Protection: The Complete 2026 GuideTrustSig · Consultado
- Automated Threat Handbook: OAT-019 Account CreationOWASP · Consultado
- Validate the tokenCloudflare Turnstile Documentation · Consultado
- Inaccessibility of CAPTCHAW3C Accessible Platform Architectures Working Group · Consultado