¿Han alterado tu web de eventos? Lista de respuesta
Una página del evento muestra texto no aprobado o el botón de entradas apunta a otro sitio. Trátalo como posible incidente mientras compruebas los hechos. Usa la ficha con la persona responsable de seguridad o alojamiento.
Equipo editorial de Boletolibre
Publicado
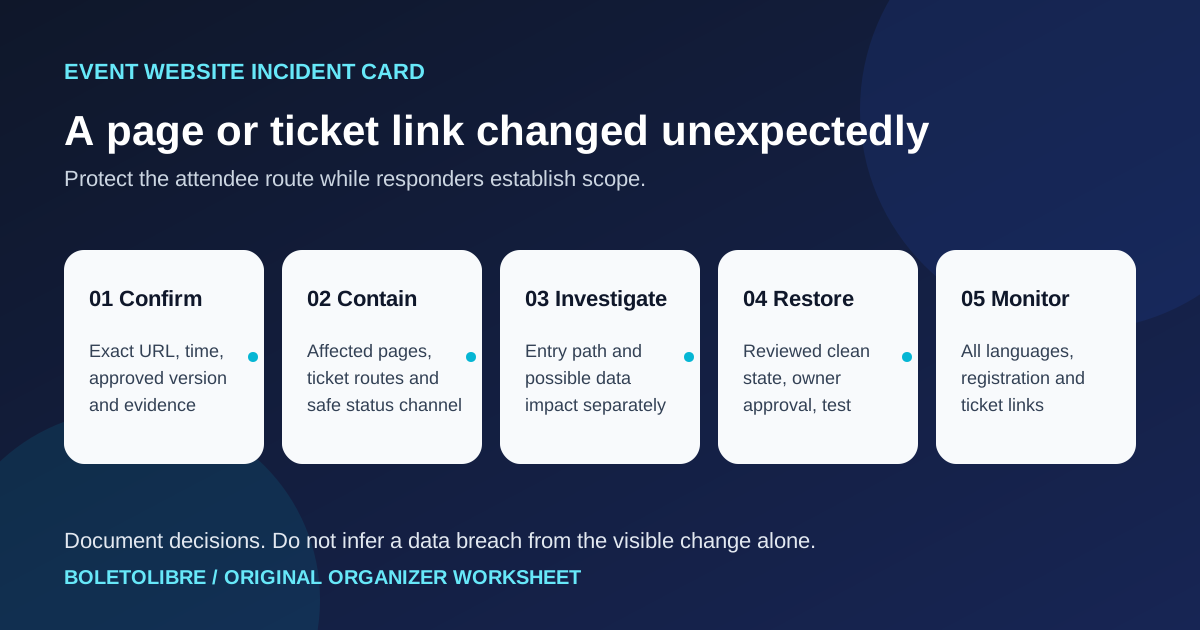
Confirma el cambio y conserva pruebas
Descargar la ficha original de respuesta (Markdown)
Anota URL exacta, idioma, cambio visible, primera hora observada con zona horaria, persona que informó y versión aprobada. Guarda captura y registros pertinentes según el plan de incidentes. Comprueba si fue alteración no autorizada, error editorial o copia en caché antes de afirmarlo públicamente.[3]
Limita el riesgo del recorrido del asistente
Seguridad y alojamiento deben decidir si desactivar la página afectada, mostrar una página de mantenimiento fiable o restringir un acceso comprometido. Comprueba página, registro, destino de compra y enlaces de ayuda. No difundas un enlace alternativo sin verificarlo. Mantén un canal independiente para informar al público si el dominio o correo del evento no es fiable; comunica solo hechos confirmados y la próxima actualización.[2][3]
Investiga la causa y el posible alcance de datos
Pide a una persona cualificada que compare contenido, despliegues, cuentas del CMS, código, DNS, CDN y alojamiento. Una página alterada no demuestra por sí sola filtración de datos ni la descarta. Registra qué sistemas se examinaron y consulta al equipo jurídico o de privacidad sobre obligaciones aplicables.[2][3]
Recupera y comprueba las tareas reales
Restaura una versión revisada solo tras contener la vía probable de entrada. Anota aprobación y opción de reversión. Verifica todas las versiones lingüísticas, datos del evento, formulario, confirmación, compra externa y contacto desde un cliente público. Vigila posibles recurrencias y actualiza el plan.[4]
Utiliza la ficha para registrar decisiones
La ficha deja espacio para pruebas, rutas afectadas, contención, canal de estado, revisión de enlaces de entradas, responsables, evaluación de datos y aprobación de recuperación. No sustituye una investigación técnica o jurídica.[3]
Fuentes y lecturas
- Defacement incident response playbookCounteractive / GitHub · Consultado
- Website defacement (ITSAP.00.060)Canadian Centre for Cyber Security · Consultado
- Plan: Your cyber incident response processesUK National Cyber Security Centre · Consultado
- Recovering from a highly disruptive cyber attackUK National Cyber Security Centre · Consultado