Copias de seguridad de un sitio de eventos: lista de acceso y recuperación
Una copia del sitio del evento puede incluir páginas, registros, archivos cargados, medios y configuración. Una copia que cualquiera puede borrar plantea un riesgo distinto al de una copia que nadie puede restaurar. Revisa ambos puntos antes del lanzamiento y registra pruebas sin colocar secretos en la hoja.
Equipo editorial de Boletolibre
Publicado
Descarga la hoja de revisión
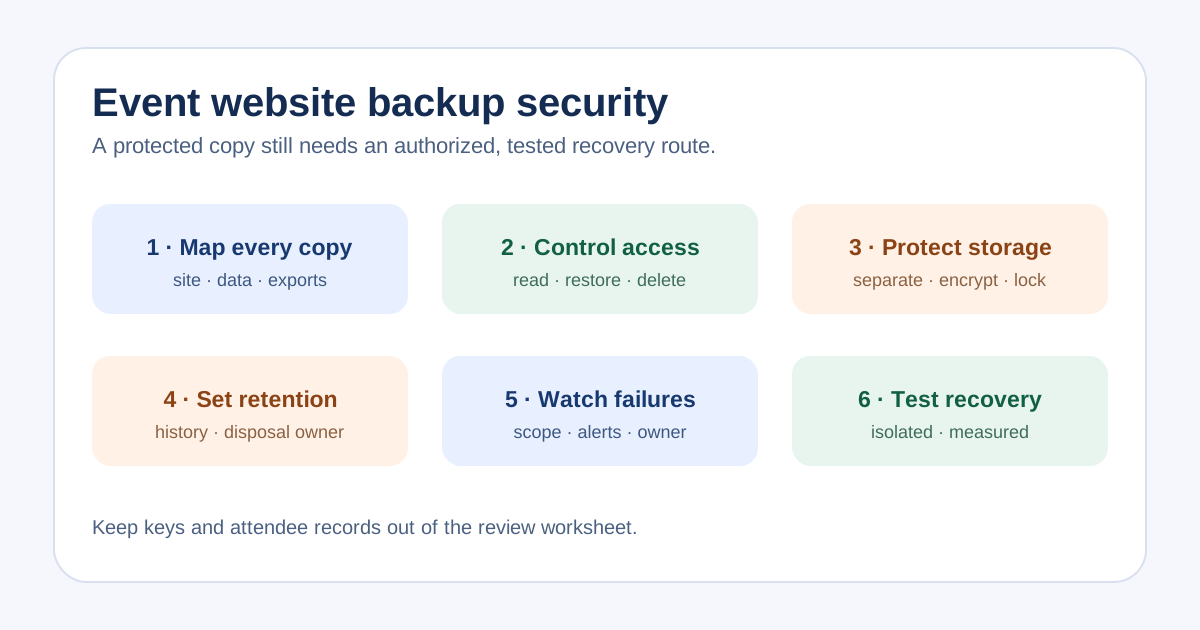
La hoja separa sistema original, ubicación, responsable, roles de acceso, control de borrado, cifrado y custodio de claves, retención, última restauración y acción pendiente. Usa una fila por copia real, incluidas las exportaciones del equipo. Anota referencias de cuenta, nunca contraseñas, códigos, claves ni datos de asistentes.
Es un registro de revisión y entrega. Marcar una casilla no prueba que el ajuste del proveedor esté activo. Pide a quien tenga acceso que muestre la configuración actual o una evidencia fechada, y asigna cada brecha.
Identifica cada copia y sus datos
Enumera sitio, base de inscripciones, fotos y documentos cargados, medios publicados, configuración y DNS. Indica qué cubre la copia del alojamiento y qué depende de proveedores de entradas, pagos, correo o archivos. Recuperar la portada no demuestra que puedan recuperarse pedidos o datos de asistentes.
Cada lista de asistentes exportada es otra copia, con ubicación y responsable de borrado propios. Quien entra al panel en vivo no necesariamente puede recuperar o eliminar la copia. Documenta el límite exacto.
Limita el acceso y el poder de borrado
Indica quién puede crear, leer, restaurar, cambiar la retención y borrar copias. Da a los editores solo el acceso necesario y revisa cuentas compartidas o de antiguos contratistas tras un cambio de rol. Comprueba la autenticación de la consola y la recuperación si se pierde un dispositivo.
Separa el permiso de borrado o de omitir la retención del trabajo editorial cuando el proveedor lo permita. Confirma permisos reales en la cuenta. CISA recomienda copias protegidas y separadas porque las copias accesibles pueden sufrir el mismo ataque que producción.[1]
Protege el almacenamiento y conserva la recuperación
Comprueba el cifrado en almacenamiento y tránsito, y quién recupera claves o credenciales durante un incidente. No guardes claves en esta hoja ni dependas del portátil de una sola persona. Revisa si al menos una copia está aislada de la cuenta de producción o protegida contra el borrado habitual.
Si existe bloqueo por retención, verifica modo y alcance. AWS explica que S3 Object Lock protege versiones concretas; un marcador de borrado aún puede ser la versión visible y usuarios con permisos especiales pueden omitir el modo de gobernanza. El bloqueo no demuestra que la copia esté completa o legible.[2]
Decide la retención y vigila fallos
Elige el historial según cambios del evento, escenarios de incidente y obligaciones de retención aprobadas. Más tiempo puede conservar puntos de recuperación, pero también datos personales. Resuelve esa tensión con responsables de privacidad y finanzas. Define quién autoriza borrar copias y cómo retirar las de proveedores salientes.
Confirma que el trabajo de copia incluya los datos previstos y que una persona detecte fallos. No prometas una frecuencia universal: depende de la pérdida de datos tolerable y del proveedor. Separa la fecha de la última copia correcta de la última restauración probada.
Demuestra la recuperación de forma segura
Ensaya la restauración en un entorno aislado con el procedimiento aprobado. Revisa páginas, imágenes, formularios y configuración, e impide que mensajes o pagos de prueba lleguen a asistentes reales. Si otro proveedor gestiona entradas o pago, verifica su límite de recuperación por separado.
Registra punto usado, tiempos, faltantes, problemas de acceso y responsable y fecha del nuevo ensayo. CISA recomienda comprobar disponibilidad e integridad de copias; una restauración medida aporta más evidencia que un estado verde del trabajo de copia.[1]
Fuentes y lecturas
- #StopRansomware GuideCISA · Consultado
- Locking objects with Object LockAmazon Web Services · Consultado