Bot-Spam in Veranstaltungsanmeldungen verhindern
Verdächtige RSVPs können knappe Plätze belegen, Wartelisten verfälschen oder Bestätigungsmails auslösen. Auch Kampagnen und Gruppenbuchungen erzeugen echte Spitzen. Messen Sie zuerst den Schaden im tatsächlichen Ablauf.
Boletolibre-Redaktion
Veröffentlicht
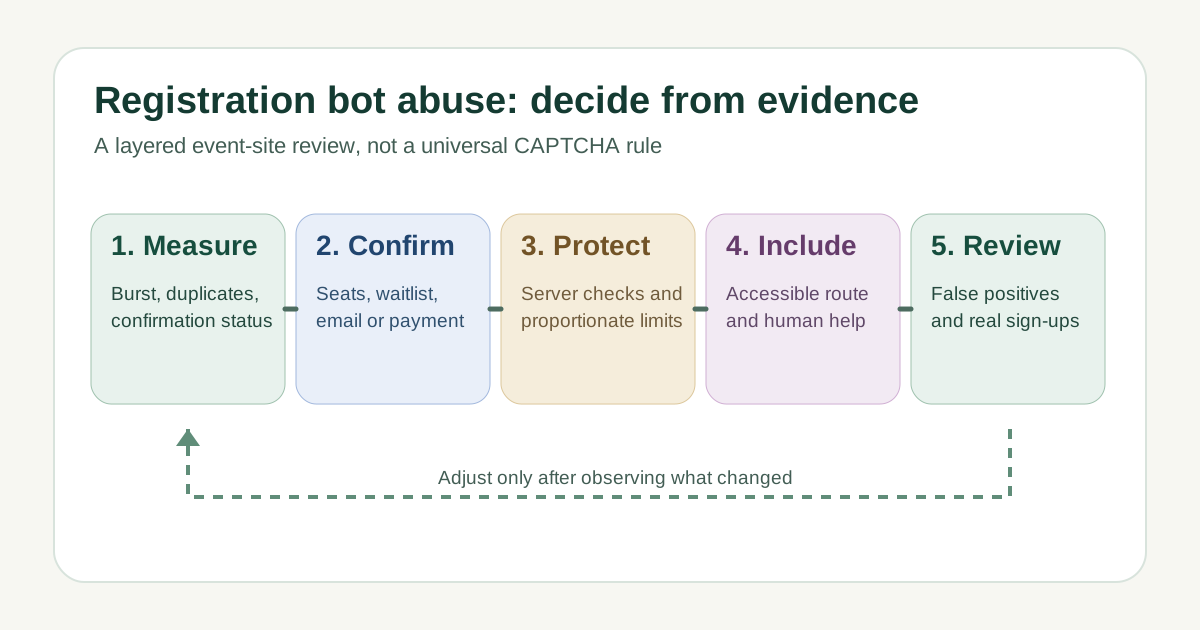
Muster vor einer Sperre messen
Bearbeitbares Entscheidungsblatt zu Registrierungs-Bots herunterladen (Markdown, Englisch)
Vergleichen Sie normale Werte mit Einsendungen, Abschlüssen, wiederholten Angaben, ungültigen Adressen und Bestätigungsstatus. Notieren Sie Ausgabe und Uhrzeit. Hoher Verkehr oder eine gemeinsame IP beweisen keinen Missbrauch; das Blatt trennt Signal, harmlose Erklärung und Beleg.[1][2][3][4]
Auswirkungen auf den Veranstaltungsbetrieb prüfen
Sehen Sie in die maßgebliche Ticket- oder RSVP-Quelle: Werden Plätze gehalten, Tickets erstellt, Wartelisten gefüllt, E-Mails versandt oder Zahlungen versucht? Unterscheiden Sie eingereicht, bestätigt, bezahlt und eingelassen. Ein steigender Zähler ohne belegte Plätze verlangt eine andere Reaktion.[1][2][3][4]
Angemessene serverseitige Maßnahmen wählen
Prüfen Sie Felder und Geschäftsregeln auf dem Server, behandeln Sie Duplikate sicher und begrenzen Sie Ressourcen am betroffenen Endpunkt. E-Mail-Bestätigung oder Ablauf von Platzreservierungen können passen. Ein Bot-Rätsel garantiert keinen echten Gast. Bei Turnstile muss der Server jedes Token über Siteverify prüfen; das sichtbare Widget allein schützt nicht.[1][2][3][4]
Echte Gäste weiterhin durchlassen
Bild- und Audio-CAPTCHA können Menschen mit Behinderungen ausschließen. Prüfen Sie Tastatur, Hilfstechnologien, Mobilgeräte, langsame Netze und relevante Sprachen. Erklären Sie Fehler ohne Vorwurf und bieten Sie eine betreute Alternative. Gerade Hilfe zur Barrierefreiheit darf nicht allein vom selben fehlerhaften Schutz abhängen.[1][2][3][4]
Fehlblockierungen beobachten und nachstellen
Vergleichen Sie abgeschlossene echte Anmeldungen, gesperrte Versuche, E-Mail-Zustellung, Supportfälle und verdächtigen Bestand. Abgelaufene Tokens oder Integrationsfehler können ebenfalls echte Personen treffen. Legen Sie Besitzer und Rückweg fest und lockern Sie schädliche Regeln rasch.[1][2][3][4]
Quellen und weiterführende Informationen
- Website Form Bot Protection: The Complete 2026 GuideTrustSig · Abgerufen
- Automated Threat Handbook: OAT-019 Account CreationOWASP · Abgerufen
- Validate the tokenCloudflare Turnstile Documentation · Abgerufen
- Inaccessibility of CAPTCHAW3C Accessible Platform Architectures Working Group · Abgerufen