Überwachung der Zertifikatserneuerung für Event-Websites
Ein automatisch erneuertes Zertifikat hilft nur, wenn der öffentliche Host weiter vertrauenswürdig erreichbar ist. Event-Seiten haben oft Hauptdomain, www, Registrierung, CDN und externe Tickets. Jeder Weg braucht einen Verantwortlichen.
Boletolibre-Redaktion
Veröffentlicht
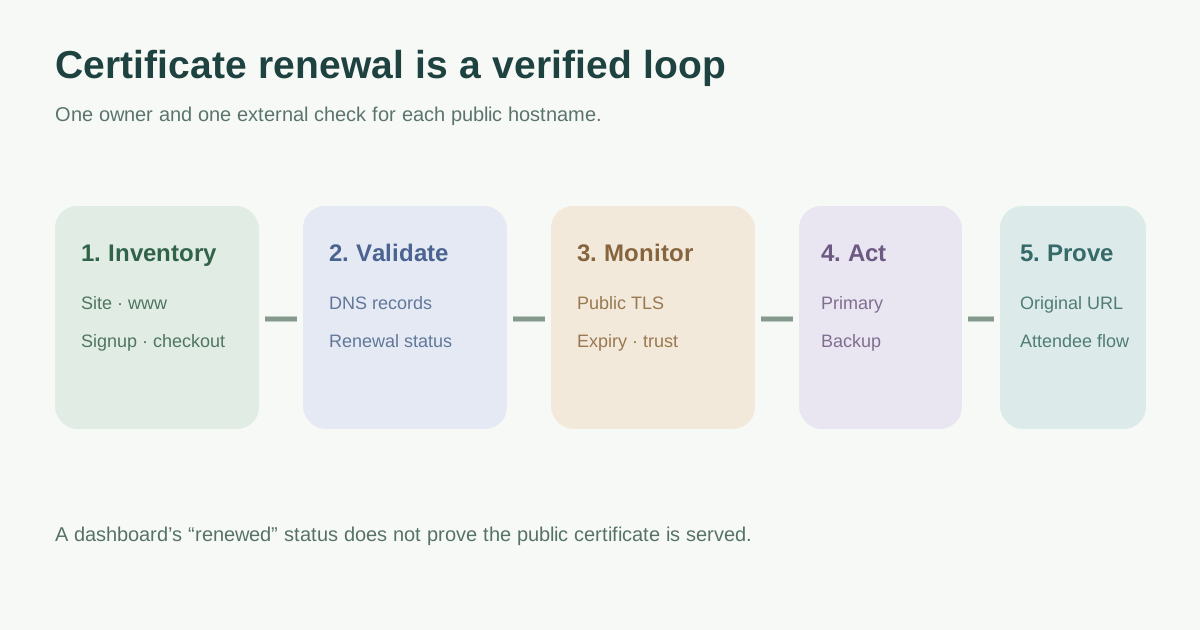
Öffentliche Hosts erfassen
Notiere Host, TLS-Anbieter, Erneuerung, Validierungs-DNS und Konto. Berücksichtige www, Subdomains und benutzerdefinierte Domains von Formularen oder Tickets.
Voraussetzungen prüfen
Bei DNS-validiertem ACM müssen Zertifikat in Benutzung und erforderliche öffentliche CNAME-Einträge vorhanden sein. Nach DNS-Änderungen Erneuerungsstatus prüfen. Andere Anbieter haben eigene Schritte.[2]
Alarme an handlungsfähige Personen
Lege Vorlauf nach realer Validierungs-, Freigabe- und Bereitstellungszeit fest. Bestimme Hauptkontakt, Vertretung und Eskalation vor Ticketstarts. Prüfe Ablauf und Vertrauen von außen.[3]
Besucherweg nach Erneuerung prüfen
Öffne die ursprüngliche URL extern und bestätige Zertifikat, Host und Anmeldung oder Zahlung. Schließe den Alarm erst bei funktionierendem Weg. Teste Benachrichtigungen ohne Produktions-TLS zu stören.
Quellen und weiterführende Informationen
- How to Monitor SSL Certificate ExpiryMonitorion · Abgerufen
- Renewal for domains validated by DNSAWS Certificate Manager · Abgerufen
- Monitoring service optionsLet’s Encrypt · Abgerufen