Event-Website verändert? Checkliste zur Reaktion auf einen Vorfall
Auf der Event-Seite erscheint nicht freigegebener Inhalt oder der Ticket-Button führt zu einem unbekannten Ziel. Behandeln Sie das zunächst als möglichen Sicherheitsvorfall und prüfen Sie die Fakten.
Boletolibre-Redaktion
Veröffentlicht
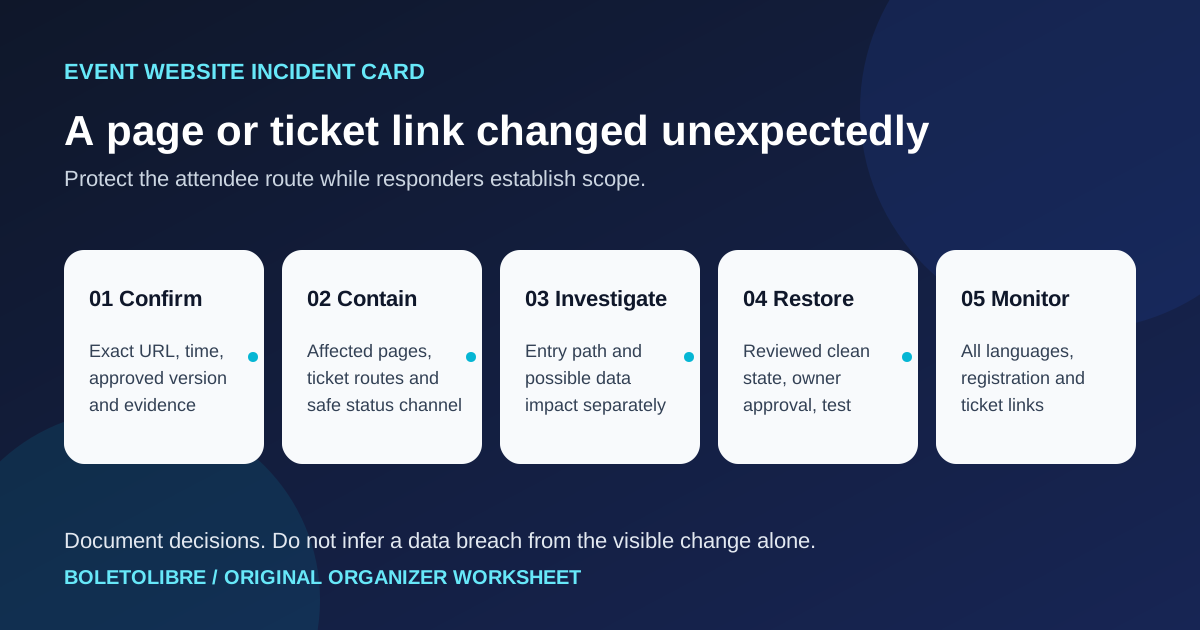
Änderung bestätigen und Belege sichern
Originale Entscheidungskarte herunterladen (Markdown)
Notieren Sie genaue URL, Sprache, sichtbare Änderung, erste Beobachtung mit Zeitzone, meldende Person und freigegebene Version. Sichern Sie Screenshot und relevante CMS-, Deployment- und Zugriffsprotokolle nach Ihrem Vorfallplan. Unterscheiden Sie unbefugte Änderung, Redaktionsfehler und veralteten Cache, bevor Sie eine Ursache behaupten.[3]
Betroffene Besucherwege gezielt absichern
Sicherheits- und Hosting-Verantwortliche entscheiden über die Sperrung der betroffenen Seite, eine vertrauenswürdige Wartungsseite oder eingeschränkten Zugriff. Prüfen Sie Veranstaltungsseite, Anmeldung, externe Kasse und Hilfe-Links. Verbreiten Sie keinen Ersatzlink ohne unabhängige Prüfung. Halten Sie einen getrennten Statuskanal bereit, falls Domain oder E-Mail unsicher sind, und nennen Sie nur bestätigte Auswirkungen und den nächsten Aktualisierungszeitpunkt.[2][3]
Ursache und mögliche Datenauswirkung getrennt untersuchen
Eine qualifizierte Fachperson sollte Änderungen, Freigaben, CMS-Konten, Code, DNS, CDN und Hosting vergleichen. Eine veränderte Seite beweist weder Datenabfluss noch dessen Ausschluss. Dokumentieren Sie untersuchte Systeme und Zeiträume; mögliche Meldepflichten gehören zur zuständigen Rechts- oder Datenschutzstelle.[2][3]
Geprüften Stand wiederherstellen und Nutzung testen
Spielen Sie eine geprüfte saubere Version erst ein, nachdem der wahrscheinliche Zugangsweg eingegrenzt wurde. Halten Sie Freigabe und Rückfalloption fest. Testen Sie alle Sprachen, Veranstaltungsdaten, Anmeldung, Bestätigung, externes Ticketziel und Kontakt aus öffentlicher Sicht. Überwachen Sie den Bereich anschließend auf erneute Änderungen.[4]
Entscheidungen in der Karte festhalten
Die Vorlage erfasst Belege, betroffene Routen, Eindämmung, Statuskanal, Ticketlinks, Zuständigkeiten, Datenprüfung und Freigabe der Wiederherstellung. Sie ersetzt keine technische oder rechtliche Untersuchung.[3]
Quellen und weiterführende Informationen
- Defacement incident response playbookCounteractive / GitHub · Abgerufen
- Website defacement (ITSAP.00.060)Canadian Centre for Cyber Security · Abgerufen
- Plan: Your cyber incident response processesUK National Cyber Security Centre · Abgerufen
- Recovering from a highly disruptive cyber attackUK National Cyber Security Centre · Abgerufen