Sicherheitsupdates für Event-Websites: Checkliste
Ein Update ist nicht fertig, sobald das CMS „erfolgreich“ meldet. Öffentliche Seite, Anmeldung und Ticketweg müssen weiter funktionieren. Diese Liste gilt für die Software, die das Team selbst betreibt.
Boletolibre-Redaktion
Veröffentlicht
Komponente und Dringlichkeit bestimmen
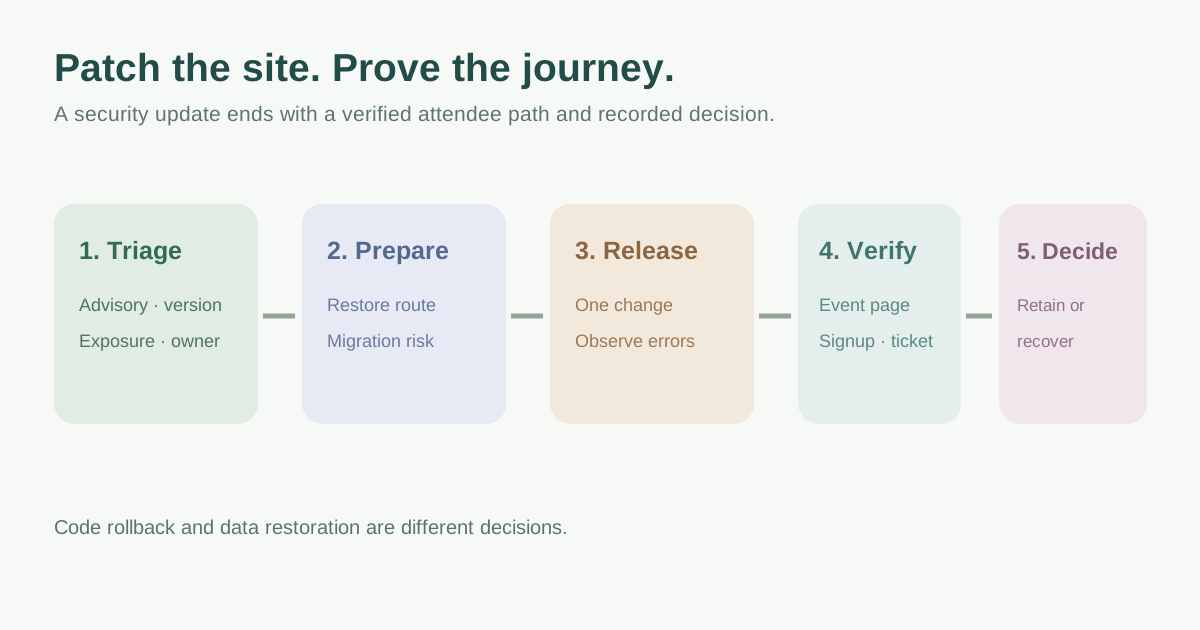
Erfasse Produkt, Version, Host, Herstellerhinweis und Eigentümer. Prüfe, ob die Schwachstelle wirklich zutrifft. CISAs KEV-Katalog ist ein Priorisierungssignal für ausgenutzte Lücken.[2]
Wiederherstellung vorbereiten
Erfasse Code, Konfiguration, Datenbank und Medien. Prüfe eine wiederherstellbare Sicherung und den zuständigen Betreiber. Älterer Code kann mit neuer Datenbankstruktur inkompatibel sein. Übe sicher vorab.[4]
Aktualisieren und Besucherweg prüfen
Befolge die Reihenfolge des Herstellers. Prüfe Event-Seite, Formular, Bestätigung, Ticketlink und Admin-Zugang ohne echte Zahlung oder E-Mail auszulösen.[3]
Entscheidung und Ergebnis dokumentieren
Lege Auslöser, Entscheider und konkrete Wiederherstellungsschritte fest. Eine Datenbankrücksicherung kann neue Anmeldungen verlieren. Schließe erst nach öffentlicher Prüfung.
Quellen und weiterführende Informationen
- Rollback Plan ChecklistManifestly · Abgerufen
- Known Exploited Vulnerabilities CatalogCISA · Abgerufen
- Updating WordPressWordPress.org · Abgerufen
- BackupsWordPress Developer Resources · Abgerufen