DNS-Umschaltung planen: vier Prüfpunkte und eine begrenzte Rücknahme
Ein DNS-Umschaltplan soll der berechtigten Person zeigen, ob eine konkrete Änderung bereit ist, welche Nachweise nach der Veröffentlichung fehlen und wann anzuhalten ist. Ein eingereichter Auftrag belegt nicht den Wechsel aller Clients. Diese eigene Planungshilfe nutzt am 14. Oktober 2026 abgerufene Quellen. Sie führt keine DNS-Abfragen, Kontovorgänge oder Änderungen aus und erteilt keine Betriebsbefugnis.
Boletolibre-Redaktion
Veröffentlicht
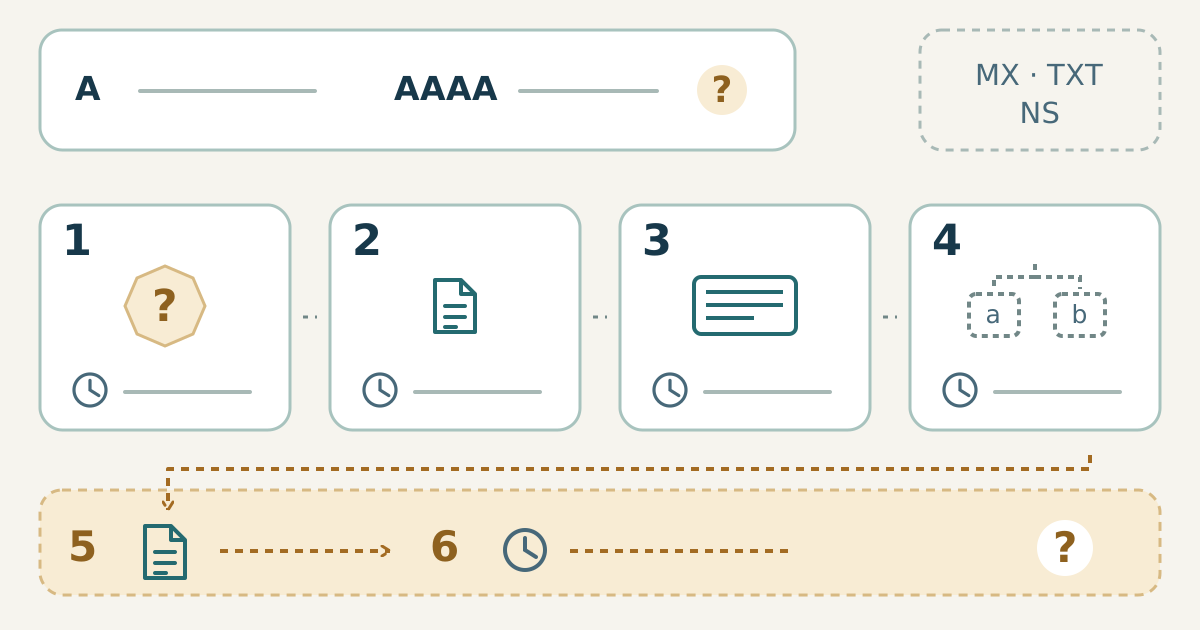
Begrenzen Sie zuerst die Eintragsänderung
Benennen Sie Dienst und genaue zu ändernde Record-Sets. Erhalten Sie vollständige frühere Werte, TTL, Providermodus sowie relevante Alias-, Proxy- und Routingmetadaten mit datierten Nachweisen. Trennen Sie vorgeschlagene Werte von bestätigter Zielbereitschaft. Ein zugeschnittenes Bildschirmbild kann Angaben auslassen, die zur Wiederherstellung des vorherigen Record-Sets nötig sind.
Hier geht es um eine begrenzte Änderung bei unverändertem DNS-Provider und unveränderter Delegation. Der Wechsel autoritativer Provider, des Hostings, von Datenbanken oder einer öffentlichen Marke braucht eigene Pläne. Schließen Sie Mail- und Delegationsänderungen ausdrücklich aus und weisen Sie Abhängigkeitsfragen Verantwortlichen zu. Eine Bereichsgrenze beweist nicht, dass eine gemeinsam genutzte Adresse andere Dienste unberührt lässt.
Kopieren Sie zuerst die leere Entscheidungsvorlage
Deckblatt: Dienst/Hostname ____; Zeitfenster/Zeitzone ____; Provider/Modus ____; Änderungsbefugnis ____; Entscheidungsperson ____; Rücknahmebefugnis ____; Prüftermin ____. Zugangsdaten und private Kontokennungen gehören nicht hinein. Wiederholen Sie die zweispaltige Karte je erlaubter Änderung.
| Planfeld | Ihr Nachweis oder Ihre offene Frage |
|---|---|
| Genaue Änderung | Name/Typ ____; vollständiger früherer Record-Set-Verweis ____; Kandidat ____. |
| Zielbereitschaft | Zielverantwortung ____; Bestätigung/Abnahmekriterien ____; fehlende Eintragsfamilie ____. |
| Abhängigkeiten | Geschützte Einträge/Dienste ____; gemeinsame Adresse oder Mailfrage ____; Verantwortung ____. |
| Ausführungsgrenze | Providerbezogene Reihenfolge/Batch-Annahmen ____; gesondert berechtigter Betreiber ____. |
| Beobachtungsplan | Providerbeleg ____; autoritative Quelle ____; Umfang/Zeit für Clients und Dienst ____. |
| Haltebedingung | Fehler-/Haltetrigger ____; Entscheidungsperson ____; Prüfpunkt ____. |
| Rücknahmepaket | Vollständige frühere Metadaten ____; altes Ziel bereit ____; Methode und Genehmigung ____. |
| Entscheidung | Start/Halt/bedingt ____; offene Kriterien ____; nächste Person und Zeit ____. |
Ein leeres Feld ist eine sichtbare Lücke. Es wird weder zu angenommener Bereitschaft noch zur Erlaubnis, nur die bequeme Hälfte einer zusammengehörigen Änderung zu veröffentlichen.
Trennen Sie vier Nachweisbereiche
| Prüfpunkt | Unter gesonderter Befugnis anzufordernder Nachweis |
|---|---|
| 1 Bereitschaft | Genehmigter Umfang, bestätigte Zielfamilien, Abhängigkeiten und nutzbarer Ausgangs-/Rücknahmestand. |
| 2 Providerannahme | Auftragsbeleg und für den genauen Modus geltendes Providerverhalten. |
| 3 Autoritative Veröffentlichung | Datierte Beobachtungen der relevanten autoritativen Antworten. |
| 4 Client-/Dienstabnahme | Begrenzte rekursive/Clientbeobachtungen und vereinbarte Nachweise des Dienstverantwortlichen. |
Route 53 beschreibt einen Änderungsbatch als providerseitige Transaktion: Nach Validierung werden alle oder keine Änderungen dieses Batches angewendet. Dies grenzt Batch-Annahme von einer partiellen Provideränderung ab; es schafft keine Transaktion über Provider, Clients oder Anwendungszustand hinweg. Hier wird keine API aufgerufen.[2]
PENDING und INSYNC betreffen die Verteilung an die autoritativen Route-53-Server der Zone. INSYNC belegt nicht, dass jeder rekursive Cache, Besucher oder Dienst das neue Ziel akzeptiert hat. Halten Sie Providerbeleg, autoritative Beobachtung und Dienstabnahme getrennt; ein Status ist kein Gesamterfolg.[2]
Cacheberechnung bleibt eine Annahme
Cloudflares TTL-Dokumentation beschreibt Zwischenspeicherung und verschiedene Steuerungsmöglichkeiten für Proxy-, reine DNS- und Nameservereinstellungen. Lokale Caches können die für eine Person sichtbare Änderung verzögern. Angezeigt ist eine Aktualisierung vom 16. April 2026. Modus, zulässige Optionen und lokales Verhalten sind providerspezifische Eingaben, keine allgemeine kurze TTL oder globale Abschlussfrist.[1]
Ist eine gesondert genehmigte Absenkung relevant, dokumentieren Sie bisherige TTL und Veröffentlichungsevidenz mit Zeit. Ein vereinfachter alter Cachehorizont hilft bei der Beobachtungsplanung, ersetzt aber weder früher gespeicherte Antworten, lokales Verhalten noch Zielbereitschaft. Machen Sie daraus keinen Countdown und ändern Sie keine sachfremden TTLs.
Fiktive Pine Lantern Fair: fehlendes AAAA-Ziel bedeutet Halt
| Fiktiver Kandidat | Geschichtsbeleg und offene Bedingung |
|---|---|
| W-A: Zonenwurzel / A | OldWeb-v4 → NewWeb-v4; frühere Metadaten erhalten, Zielbestätigung in der Geschichte erfasst. |
| W-AAAA: Zonenwurzel / AAAA | OldWeb-v6 → NewWeb-v6; frühere Metadaten erhalten, aber Kandidatenbestätigung fehlt. |
Angenommen wird ein erfundener reiner DNS-Provider mit erlaubter TTL-Absenkung: vorher 1800 Sekunden, ab 08:00 veröffentlicht 300 Sekunden. Vereinfachter Horizont: 08:00 + 1800 Sekunden = 08:30; 10:00 liegt 90 Minuten später. Das belegt weder tatsächlichen Cachestand noch Bereitschaft oder abgeschlossene Verteilung.
G1 Ausgangs-/Rücknahmepaket ist in der Geschichte bereit; G2 Prüfung geschützter Mail-/Delegationsgrenzen ebenfalls; G3 Bestätigung beider Zielfamilien steht aus. 2 bereit + 1 offen = 3 Kriterien, Entscheidung NO-GO. Der bestätigte A-Kandidat erlaubt kein Umgehen der fehlenden AAAA-Bestätigung. Weisen Sie die Lücke der Zielverantwortung zu und verlangen Sie vor Neuplanung eine neue Entscheidung.
Auch Rücknahme braucht neue Nachweise
Route 53 verlangt für das Löschen eines Record-Sets dieselben ursprünglichen Werte wie bei seiner Erstellung. Das begründet providerspezifisch vollständige frühere Beschreibungen, ist aber weder allgemeine Löschsyntax noch ausführbare Rücknahmeanweisung. Andere Modi und Provider brauchen ihre bestätigte Methode.[2]
Für eine nur hypothetische spätere genehmigte Veröffentlichung benennen Sie Dienstfehlertrigger, Entscheidungsperson, Bereitschaft des früheren Ziels, genaue frühere Record-Sets und berechtigte Rücknahmemethode. Danach sind neue Provider-, autoritative sowie Client-/Dienstnachweise nötig; alte und neue Cacheantworten können koexistieren. DNS-Rückverweisung rettet keine Anwendungsschreibvorgänge, Mail oder anderen ausgeschlossenen Zustand. Dieser Plan erlaubt keine Zielstilllegung.
Geben Sie offene Kriterien an ihre Verantwortung zurück
Übergeben Sie erlaubte Änderung, Nachweisplan, fehlende Bestätigungen, Rücknahmepaket und ausdrückliche Start-/Halteentscheidung. Dienstverantwortliche können Bereitschaft über ihren genehmigten Prozess belegen; der Artikel führt ihn nicht aus und ersetzt keine Abnahme durch eine Vorlage.
Im fiktiven Fall ist die nächste sinnvolle Handlung die fehlende Zielfamilienbestätigung, nicht Veröffentlichung. Bestätigen Sie im echten Fall aktuelle Providerbedingungen und Befugnisse vor einer Operation. Mailerhalt, TTL-Wahl und Zonendokumentation bleiben eigene Entscheidungen. Eigentum, Verfügbarkeit, sofortige Wiederherstellung oder globale Umschaltfrist werden nicht belegt.
Quellen und weiterführende Informationen
- TTL, Providermodi und lokale Caches; angezeigte Aktualisierung 16. April 2026Cloudflare · Abgerufen
- Route 53: Batches, autoritativer PENDING/INSYNC-Bereich und ursprüngliche LöschwerteAmazon Web Services · Abgerufen