E-Mail beim Website-DNS-Wechsel schützen: gemeinsame Abhängigkeiten finden
Ein Website-DNS-Wechsel kann E-Mail beeinflussen, obwohl MX- und SPF-Text gleich bleiben. Entscheidend ist, welche Mail- oder Authentifizierungsfunktionen vom konkret vorgeschlagenen Eintrag abhängen. Diese eigene Erhaltungshilfe nutzt am 14. Oktober 2026 abgerufene Quellen; sie enthält keine echte DNS-Abfrage, Nachricht, Kontoaktion oder Änderung.
Boletolibre-Redaktion
Veröffentlicht
Definieren Sie „nur Website“
Notieren Sie vorgesehene Website-Hostnamen, tatsächliche DNS-Autorität und genaue Eintragsänderung. DNS-Provider, Delegation, Postfachstandort, Mailanbieter und Authentifizierungsdesign bleiben außerhalb. Will ein Baukasten eine Zone ersetzen oder Mail verbinden, ist das ein weitergehender Vorschlag mit eigener Prüfung, kein automatischer Teil des Website-Wechsels.
Erhalten Sie vollständige aktuelle Werte und relevante TTL-, Präferenz-, Alias-, Proxy- oder Routingmetadaten mit datierten Referenzen. Benennen Sie Mail- und DNS-Verantwortliche für Abhängigkeiten. Der Eintragstyp allein entscheidet nicht über die Nutzung: Eine Website-Adresse kann zugleich Mailziel oder Eingabe einer Absenderrichtlinie sein.
Beginnen Sie mit einem leeren Erhaltungsregister
Deckblatt: Website-Hostnamen ____; DNS-Autorität/Provider ____; Mailumfang/-anbieter ____; datierte Nachweise ____; Mail-/DNS-Verantwortliche ____; genauer Änderungsvorschlag ____; Ausschlüsse ____. Keine Zugangsdaten, privaten Schlüssel oder persönlichen Mailadressen in gemeinsamen Kopien. Wiederholen Sie die Eintragskarte je Record und Abhängigkeitsfelder je relevantem Verbraucher.
| Registerfeld | Ihr Nachweis oder Ihre offene Frage |
|---|---|
| Eintragsidentität | ID/Name/Typ ____; vollständige aktuelle Werte und Metadatenreferenz ____. |
| Vorgeschlagene Änderung | Genaue Ergänzungen/Änderungen/Löschungen ____; Vorschlags-/Importreferenz ____. |
| Verbraucher | Website/Maileingang/Absenderauthentifizierung/Providererkennung ____; Verantwortung ____. |
| Klasse | Nur-Website-Kandidat/schützen/gemeinsam/unbekannt ____; Nachweis ____. |
| MX-Adressabhängigkeit | MX-Ziel und relevante Adressen ____; Überschneidung mit Website-Änderung ____. |
| SPF-Abhängigkeit | Anwendbare a-/mx-Ziele und Adressüberschneidung ____; offene Richtlinienfrage ____. |
| Weitere Providerbezüge | Bestehende Selektoren/Richtlinien/Erkennungseinträge ____; Quelle/Verantwortung ____. |
| Entscheidung/Abnahme | Gehaltene IDs ____; erlaubte Kandidaten ____; Verantwortung für fehlende Nachweise ____. |
Unbekannt heißt noch zuzuweisende Arbeit. Diese Vorlage ist kein vollständiges Mailmodell; die tatsächliche Konfiguration bestimmt weitere Einträge und Verbraucher. Zählen Sie Kandidaten + geschützte + gemeinsame + unbekannte Zeilen, damit keine fehlende Einordnung unsichtbar wird.
Verfolgen Sie Maileingang über den MX-Text hinaus
RFC 5321 Abschnitt 5.1 beschreibt den Weg vom MX-Ziel zu Adressdatensätzen wie A oder AAAA des Mailservers. Daraus folgt für die Erhaltung: Nutzt dieses Ziel eine Adresse aus dem Website-Vorschlag, beweist gleicher MX-Text keine unveränderte Route. Halten Sie die Abhängigkeitskante fest und geben Sie die Änderung zur Klärung an die Verantwortlichen.[2]
Der Abschnitt unterscheidet ein leeres MX-Ergebnis von vorhandenen, aber unbrauchbaren MX-Einträgen. Das beschriebene implizite MX gilt bei fehlenden MX-Einträgen, nicht bei unbrauchbaren vorhandenen. Auch ein Abfragefehler beweist keine Abwesenheit. Dokumentieren Sie die Frage, statt einen Rückfallpfad zu erfinden oder durch Löschen herzustellen.[2]
Dies ist eine begrenzte Lesart des Dokuments vom Oktober 2008, keine tatsächliche Domaindiagnose oder vollständige aktuelle Mailnormprüfung. Nicht jede Adress- oder Aliasanordnung ist als Mailziel unterstützt.
Prüfen Sie Authentifizierungsbezüge neben TXT
RFC 7208 Abschnitte 5.3 und 5.4 beschreiben die SPF-Mechanismen a und mx. a vergleicht die IP-Adresse des verbindenden Senders mit den zur Verbindung passenden A-/AAAA-Daten des Ziels; mx nutzt Adressen der gelieferten MX-Hosts. Ändert sich eine abhängige Adresse, kann die Auswertung trotz gleichen SPF-TXT-Texts anders ausfallen. Das ist eine mögliche Abhängigkeit, kein vollständiges Richtlinien- oder Zustellergebnis.[3]
SPF mx übernimmt bei fehlendem MX nicht SMTPs impliziten MX-Rückfall. Halten Sie den Unterschied fest. Hier dienen nur diese Mechanismen des Dokuments vom April 2014 als Beleg; Includes, Makros, Verarbeitungslimits und der übrige reale Richtlinieninhalt brauchen eigene Prüfung. Es wird kein neuer SPF-Wert vorgeschlagen.[3]
Die ausgewählte Microsoft-Anleitung behandelt SPF, DKIM und DMARC. Daraus entsteht ein Inventarauftrag für bestehende relevante Authentifizierungs-, Selektor-, Richtlinien- und Erkennungseinträge des Providers. Tatsächliche Typen und Werte stammen aus seinen aktuellen Nachweisen. Diese Hilfe liefert keinen universellen Selektor, Schlüssel, Einrichtungsplan oder Sicherheitsnachweis.[1]
Prüfen Sie die genaue Änderung automatisierter Abläufe
Microsofts Domain-Connect-Seite für Microsoft 365, aktualisiert am 23. April 2026, beschreibt Mailanbindung: Ein MX-Wechsel leitet neue Nachrichten zu Microsoft 365; alte Nachrichten bleiben ohne Migration beim bisherigen Host. Je nach Registrar kann Domain Connect das automatische Löschen bisheriger MX anbieten. Das sind Grenzen dieses Mailablaufs, keine Website-Schritte oder Aussagen über jeden Assistenten.[1]
Vergleichen Sie Ergänzungen, Ersetzungen und Löschungen mit dem erhaltenen Register. Überschreiben geschützter Zeilen, Hinzufügen eines Maildienstes oder Ganzzonenimport erweitern den Vorschlag und brauchen eigenen Umfang und Befugnisse. Biegen Sie MX oder SPF nicht um, nur um eine unbewilligte gemeinsame Website-Adresse ändern zu können.
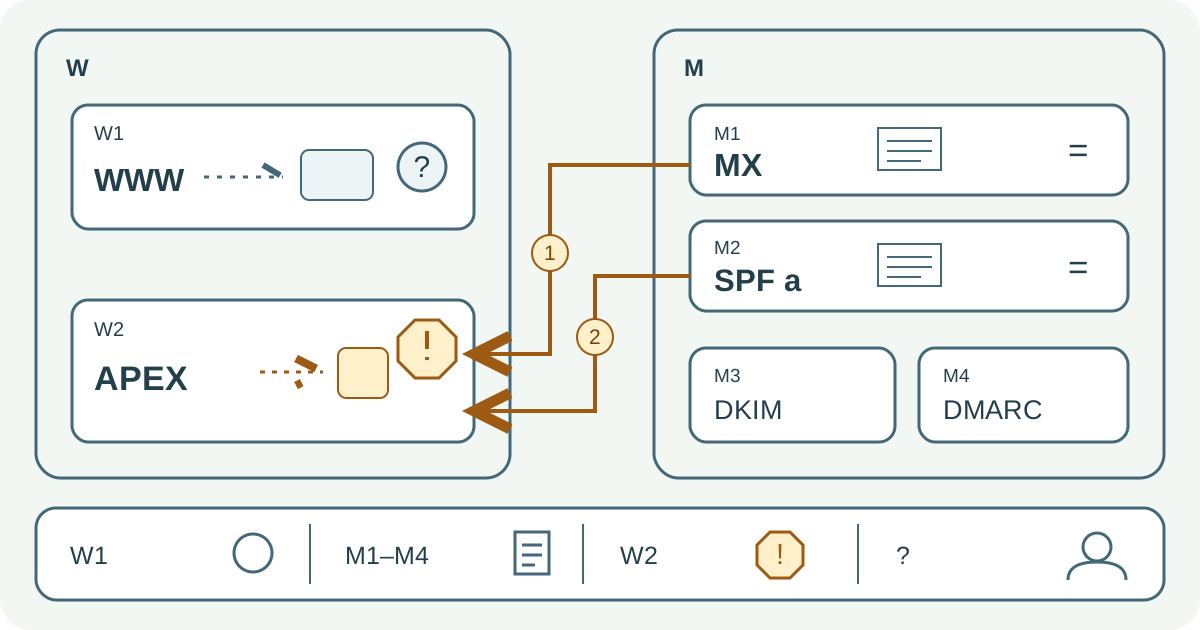
Fiktiver Amber Lantern Workshop: gleicher Text, gemeinsame Adresse
| Fiktive Zeile und Abhängigkeit | Vorschlag und Klasse |
|---|---|
| W1: WWW → OldWeb; fiktive Verantwortung findet keine passende Mailkante | OldWeb → NewWeb; bedingter Kandidat. |
| W2: APEX-Adresse → OldSharedAddress | OldSharedAddress → NewWebAddress; gemeinsam — HALT. |
| M1: explizites MX-Ziel → APEX; Präferenz in der Geschichte erhalten | Text gleich; schützen; hängt von W2 ab. |
| M2: SPF-Anmerkung mit a-Ziel APEX; Rest nicht modelliert | Text gleich; schützen; hängt von W2 ab. |
| M3: bestehender DKIM-Selektoreintrag des Providers → ProviderKeyRef | Unverändert; schützen. |
| M4: bestehender DMARC-Richtlinieneintrag des Providers → FictionPolicyRef | Unverändert; schützen. |
Die unvollständige SPF-Anmerkung ist kein gültiger vollständiger Eintrag. Selektor-/Richtliniennamen, Typen und Werte sind schlüssellose Platzhalter. Zwei Kanten zählen: M1 MX-Zieladresse → W2 und M2 SPF-a-Zieladresse → W2. Es gibt explizites MX; SMTPs Abwesenheitsfall wird nicht verwendet und kein impliziter SPF-Rückfall angenommen.
1 Kandidat + 4 geschützte + 1 gemeinsame + 0 unbekannte = 6 Zeilen. Entscheidung: HALT für W2 trotz gleichen MX-/TXT-Texts. W1 bleibt ein bedingter Plankandidat mit ausstehender Empfangs-, Versand- und Anwendungsabnahme. Kein Eintrag wurde geändert, keine Zustellung belegt.
Übergeben Sie erlaubte Änderungen und offene Mailfragen
Geben Sie Kandidaten-IDs mit Nachweisen, geschützte Einträge und abhängige Adressen, gehaltene gemeinsame/unbekannte Änderungen, genaue Automatisierungsdifferenz und nächste Verantwortung an den Umschaltplan weiter. Reihenfolge, Zeiten und Rücknahme gehören dorthin; Erhaltungsklassen genehmigen noch keine Veröffentlichung.
Weisen Sie spätere Empfangs-, Versand- und Anwendungsmailnachweise den zuständigen Dienstverantwortlichen in deren genehmigten Abläufen zu. Gleiche DNS-Zeichenketten belegen weder Zustellung noch Authentifizierung; diese Vorlage führt beides nicht aus. Im Beispiel ist W2s gemeinsame Abhängigkeit zu klären, W1 bleibt bedingt.
Quellen und weiterführende Informationen
- Microsoft 365 Domain Connect: Mailroute, vorhandene Nachrichten und mögliche alte MX-Löschung; Stand 23. April 2026Microsoft · Abgerufen
- SMTP RFC 5321, Oktober 2008: Abschnitt 5.1, MX-Adressbezüge und AbwesenheitsfallRFC Editor · Abgerufen
- SPF RFC 7208, April 2014: Abschnitte 5.3 (a) und 5.4 (mx), kein impliziter SMTP-MX-RückfallRFC Editor · Abgerufen