Event-Website-Backups absichern: Checkliste für Zugriff und Wiederherstellung
Ein Backup der Event-Website kann neben öffentlichen Seiten auch Anmeldedaten, Uploads, Medien und Einstellungen enthalten. Eine für alle löschbare Kopie ist ein anderes Risiko als eine nicht wiederherstellbare. Prüfen Sie beides vor dem nächsten Start und halten Sie Nachweise fest, ohne Geheimnisse in die Vorlage einzutragen.
Boletolibre-Redaktion
Veröffentlicht
Prüfvorlage herunterladen
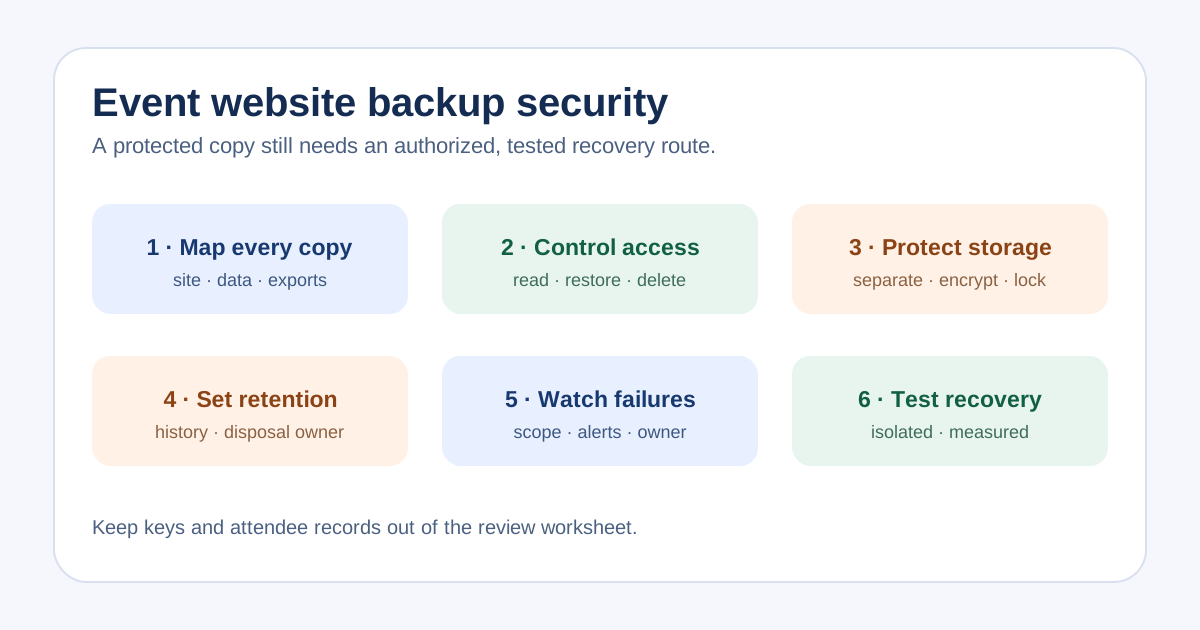
Die Vorlage trennt Quellsystem, Speicherort, Verantwortliche, Zugriffsrollen, Löschschutz, Verschlüsselung und Schlüsselzuständigkeit, Aufbewahrung, letzten Wiederherstellungsnachweis und offene Maßnahme. Nutzen Sie je tatsächlicher Kopie eine Zeile, auch für heruntergeladene Exporte. Notieren Sie Kontoverweise, keine Passwörter, Codes, Schlüssel oder Teilnehmendendaten.
Ein Häkchen beweist keine aktive Anbieter-Einstellung. Lassen Sie sich die aktuelle Konfiguration oder einen datierten Nachweis zeigen und weisen Sie jede Lücke einer Person zu.
Jede Kopie und ihre Daten erfassen
Listen Sie Website, Anmeldedatenbank, hochgeladene Bilder und Dokumente, Medien, Konfiguration und DNS auf. Markieren Sie, was das Hosting-Backup enthält und was bei Ticket-, Zahlungs-, E-Mail- oder Dateidiensten liegt. Eine wiederhergestellte Startseite beweist keine wiederherstellbaren Bestellungen.
Jeder exportierte Teilnehmerdatensatz ist eine weitere Kopie mit eigenem Speicherort und Löschverantwortung. Dashboard-Zugriff bedeutet nicht automatisch Backup-Zugriff. Dokumentieren Sie die Grenze.
Zugriff und Löschrechte begrenzen
Erfassen Sie, wer Backups erstellen, lesen, wiederherstellen, deren Aufbewahrung ändern oder sie löschen darf. Redakteure erhalten nur nötige Rechte; prüfen Sie geteilte Konten und ehemalige Dienstleister nach Rollenwechseln. Prüfen Sie die Anmeldung an Backup-Konsolen und einen Wiederzugangsweg bei Geräteverlust.
Trennen Sie Lösch- und Umgehungsrechte nach Möglichkeit vom redaktionellen Alltag. Bestätigen Sie die Rechte im Anbieter-Konto. CISA empfiehlt geschützte, getrennte Kopien, weil zugängliche Backups mit Produktionssystemen angegriffen werden können.[1]
Speicher schützen und Wiederherstellung ermöglichen
Prüfen Sie Verschlüsselung bei Speicherung und Übertragung sowie die Wiederbeschaffung von Schlüsseln im Notfall. Legen Sie Schlüssel weder in dieser Vorlage noch ausschließlich auf einem Laptop ab. Mindestens eine Kopie sollte von normalen Produktions-Löschrechten getrennt sein.
Prüfen Sie bei Aufbewahrungssperren Modus und Geltungsbereich. AWS erläutert, dass S3 Object Lock einzelne Versionen schützt; ein Löschmarker kann dennoch aktuell sein und besonders Berechtigte können den Governance-Modus umgehen. Eine Sperre beweist weder Vollständigkeit noch Lesbarkeit.[2]
Aufbewahrung und Fehlerüberwachung festlegen
Wählen Sie die Historie nach Änderungsrate, Vorfällen und genehmigten Aufbewahrungspflichten. Längere Speicherung erhält ältere Punkte, bewahrt aber auch personenbezogene Daten länger auf. Datenschutz und Finanzen sollten diesen Zielkonflikt klären. Legen Sie Freigabe und Rückgabe von Anbieter-Kopien fest.
Prüfen Sie den Umfang des Backup-Jobs und benennen Sie eine Person für Fehlermeldungen. Eine universelle Frequenz passt nicht: Entscheidend sind das tolerierbare Datenfenster und das tatsächliche Anbieter-Verhalten. Letztes erfolgreiches Backup und letzter Restore-Test sind verschiedene Daten.
Wiederherstellung sicher nachweisen
Stellen Sie in einer isolierten Umgebung nach freigegebenem Verfahren wieder her. Prüfen Sie Seiten, Bilder, Formulare und Konfiguration; Testnachrichten oder Zahlungen dürfen reale Gäste nicht erreichen. Für externes Ticketing oder Checkout klären Sie die separate Wiederherstellungsgrenze.
Notieren Sie Backup-Zeitpunkt, Dauer, fehlende Teile, Zugriffsprobleme sowie Verantwortliche und Termin für den erneuten Versuch. CISA empfiehlt, Verfügbarkeit und Integrität von Backups zu testen. Eine gemessene Wiederherstellung ist aussagekräftiger als ein grüner Job-Status.[1]
Quellen und weiterführende Informationen
- #StopRansomware GuideCISA · Abgerufen
- Locking objects with Object LockAmazon Web Services · Abgerufen