Was ist SSL? TLS, HTTPS und die Grenzen einer sicheren Verbindung
SSL steht für Secure Sockets Layer und ist der Vorgänger von TLS, Transport Layer Security. SSL ist veraltet, doch „SSL-Zertifikat“ bleibt eine verbreitete Bezeichnung für ein TLS-Zertifikat. Bei einer modernen Website ist entscheidend, ob der Browser eine korrekt authentifizierte HTTPS-Verbindung aufbaut.
Boletolibre-Redaktion
Veröffentlicht
SSL, TLS und HTTPS bezeichnen unterschiedliche Dinge
SSL und TLS sind Kommunikationsprotokolle. Ein Zertifikat hilft, die Identität des Servers festzustellen; es ist nicht das Protokoll selbst. HTTPS ist durch TLS geschützte HTTP-Kommunikation. Bewirbt ein Dienst ein „SSL-Zertifikat“, kann damit die ältere übliche Bezeichnung gemeint sein. Fragen Sie nach der tatsächlichen HTTPS-Einrichtung, nicht nach dem veralteten SSL-Protokoll.[1][2]
Bei der Webserver-Authentifizierung bindet das Zertifikat die Schlüssel des Servers an seinen Domainnamen. So kann der Browser prüfen, ob er mit dem Server für den angeforderten Namen kommuniziert. Die Prüfung betrifft Verbindung und Gegenstelle, nicht jede Aussage auf der Seite.[2]
Was TLS schützt
| Schutz | Praktische Bedeutung |
|---|---|
| Verschlüsselung bei der Übertragung | Hilft zu verhindern, dass Dritte die Daten zwischen Browser und Server mitlesen |
| Integrität | Hilft, Manipulationen an den übertragenen Daten zu erkennen |
| Server-Authentifizierung | Ermöglicht die Prüfung des Servers für den angeforderten Domainnamen |
Der Umfang ist wichtig: Geschützt wird die Übertragung zwischen den verbundenen Endpunkten. Daraus folgt keine Zusage über die spätere Datenspeicherung oder Erstattung durch den Veranstalter. Auch Bilder, Skripte und weitere Ressourcen sollten über HTTPS geladen werden. HTTP-Ressourcen innerhalb einer HTTPS-Seite sind gemischte Inhalte und können den Schutz beeinträchtigen.[2]
Ein Veranstaltungsbeispiel: zwei Verbindungen prüfen
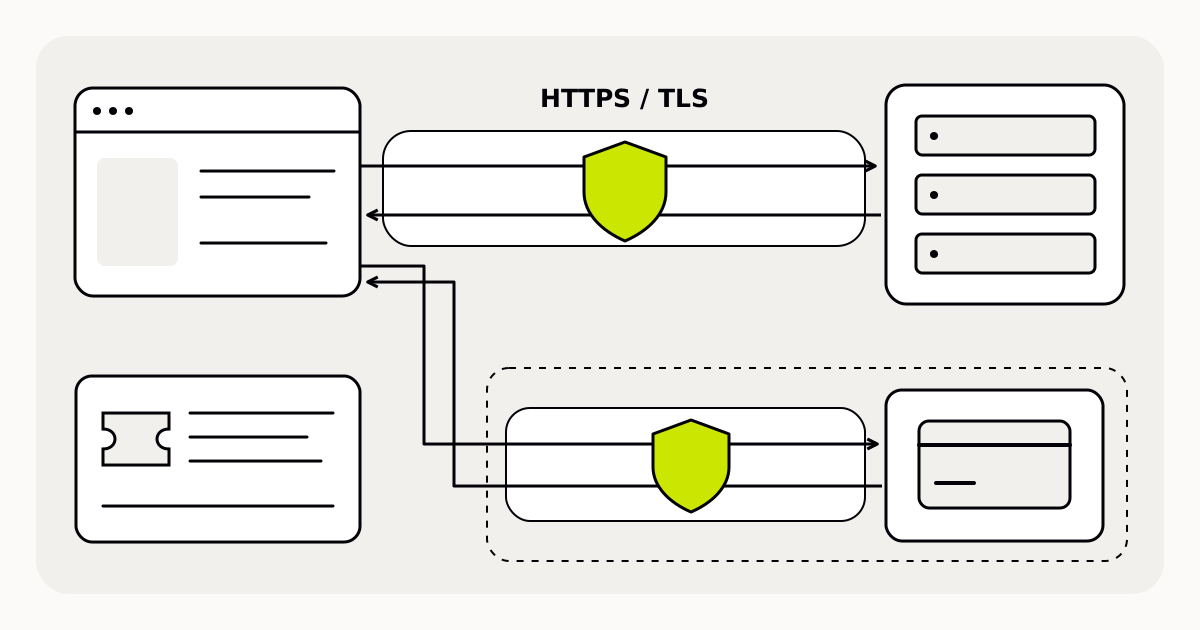
Eine teilnehmende Person öffnet eine Veranstaltungsseite und folgt einem Link zu einem externen Checkout. Seite und Zahlungsziel sind getrennte Verbindungen. Eine sichere erste Seite belegt nicht die Sicherheit der zweiten. Prüfen Sie die tatsächliche Zieladresse und deren HTTPS-Verbindung, bevor Sie Zahlungsdaten eingeben.
HTTPS allein beweist ebenso wenig, dass die Veranstaltung stattfindet, der Veranstalter vertrauenswürdig ist oder sämtliche rechtlichen Pflichten erfüllt. Dafür sind Informationen zu Veranstaltung und Verkäufer nötig. Das ist eine Grenze der Verbindungssicherheit, keine zusätzliche Garantie eines Zertifikats.[2]
Vor dem Teilen der Seite prüfen
- Öffnen Sie den genauen öffentlichen Hostnamen und klären Sie Zertifikatswarnungen; bitten Sie Gäste nicht, diese zu ignorieren.
- Prüfen Sie, ob die Seite und alle geladenen Ressourcen HTTPS verwenden.
- Folgen Sie Zahlungslinks und prüfen Sie die endgültige Adresse, nicht nur den Linktext.
- Klären Sie, wer Zertifikat, Verlängerung und HTTPS-Konfiguration für den Hostnamen betreut.
Domainregistrierung oder DNS-Konfiguration belegen nicht, dass HTTPS bereit ist. Lassen Sie den zuständigen Hostingdienst die Einrichtung bestätigen und prüfen Sie den Besucherweg. Trennen Sie diese Kontrolle von der Prüfung der Veranstalteridentität, der Veranstaltungsdaten und der Informationen zu Absagen.[2]
Quellen und weiterführende Informationen
- Begriffe SSL und TLSAmazon Web Services · Abgerufen
- TLS, Server-Authentifizierung und gemischte InhalteMDN Web Docs · Abgerufen