Limiter les robots et le spam dans les inscriptions à un événement
Des RSVP suspects peuvent bloquer des places, polluer la liste d’attente ou déclencher des courriels. Une campagne ou un achat groupé peut aussi produire un pic réel. Mesurez les effets avant de bloquer.
La rédaction de Boletolibre
Publié
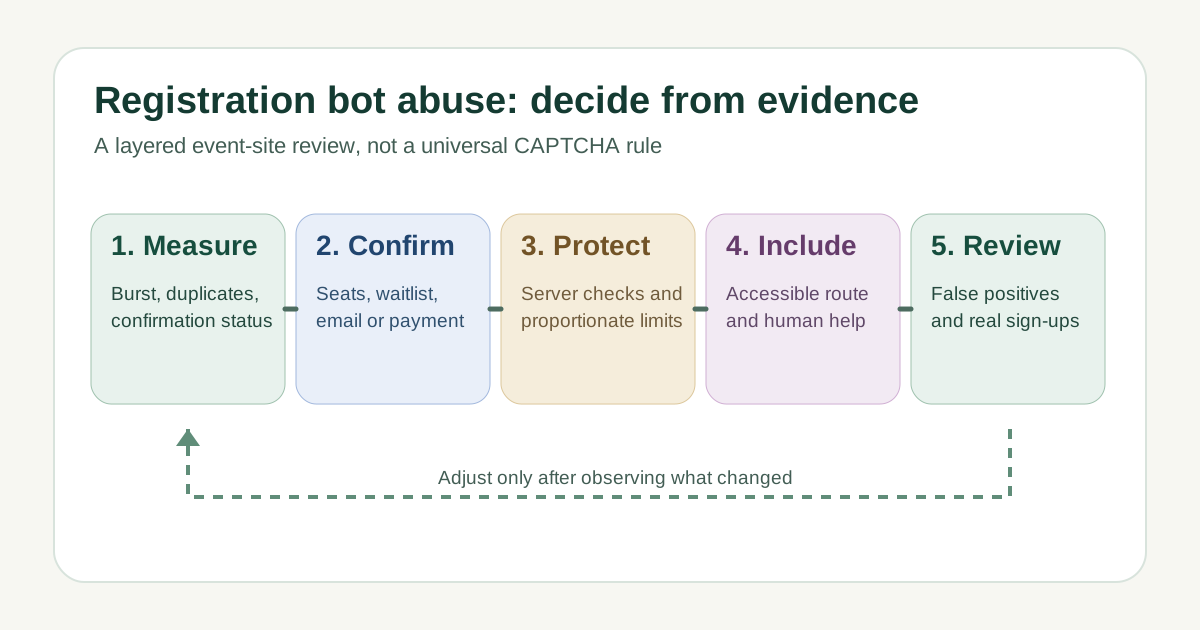
Mesurer les signes avant de bloquer
Télécharger la fiche de décision modifiable contre les robots (Markdown, anglais)
Comparez le rythme habituel aux envois, achèvements, valeurs répétées, adresses invalides et confirmations. Notez édition et heure. Un fort trafic ou une adresse IP partagée ne prouvent pas un abus; la fiche sépare signe, explication innocente et preuve.[1][2][3][4]
Vérifier les effets sur l’événement
Consultez la source fiable des billets et RSVP. Des places sont-elles retenues, des billets créés, une attente remplie, des courriels envoyés ou des paiements tentés ? Séparez envoi, confirmation, paiement et entrée. Un simple compteur ne justifie pas la même réponse qu’une capacité réellement bloquée.[1][2][3][4]
Appliquer des contrôles proportionnés côté serveur
Validez champs et règles sur le serveur, traitez les doublons et limitez les ressources à l’étape touchée. Confirmation par courriel ou expiration des réservations peuvent convenir. Un défi ne garantit pas une vraie personne. Avec Turnstile, Cloudflare exige la validation de chaque jeton par le serveur; le widget seul ne suffit pas.[1][2][3][4]
Préserver un accès pour les vrais participants
Les CAPTCHA visuels ou sonores peuvent exclure des personnes handicapées. Essayez clavier, technologies d’assistance, mobile, réseau lent et langues utiles. Expliquez l’échec sans accusation et prévoyez une aide humaine, y compris pour les demandes d’accessibilité.[1][2][3][4]
Surveiller les faux positifs
Comparez inscriptions légitimes terminées, rejets, courriels, demandes au support et capacité suspecte. Un jeton expiré ou une intégration défectueuse peut aussi rejeter de vraies personnes. Documentez responsable et retour arrière; assouplissez rapidement une règle nuisible.[1][2][3][4]
Sources et lectures complémentaires
- Website Form Bot Protection: The Complete 2026 GuideTrustSig · Consulté
- Automated Threat Handbook: OAT-019 Account CreationOWASP · Consulté
- Validate the tokenCloudflare Turnstile Documentation · Consulté
- Inaccessibility of CAPTCHAW3C Accessible Platform Architectures Working Group · Consulté