Mises à jour de sécurité d’un site d’événement : checklist
Une mise à jour ne s’achève pas au message « terminé » du CMS. Page publique, inscription et parcours billet doivent fonctionner. Utilisez cette fiche pour les composants que votre équipe contrôle.
La rédaction de Boletolibre
Publié
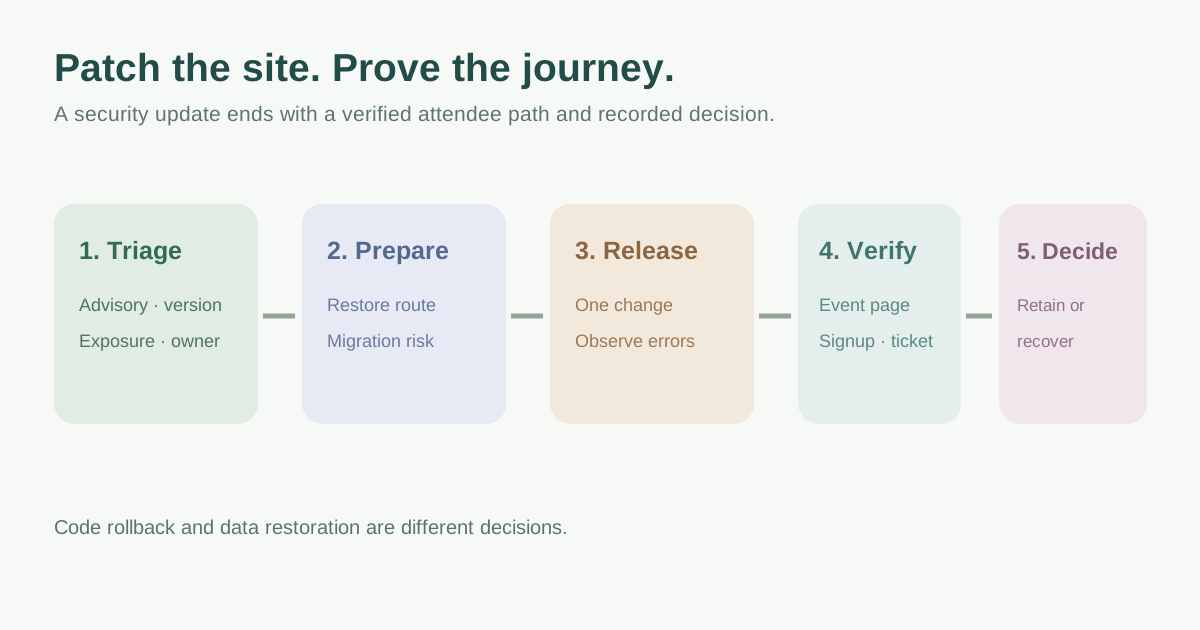
Identifier le composant et l’urgence
Consignez produit, version, hôte, avis du fournisseur et responsable. Vérifiez l’exposition réelle. Le catalogue KEV de la CISA aide à prioriser les failles exploitées si elles concernent votre système.[2]
Préparer une récupération réalisable
Inventoriez code, configuration, base de données et médias. Vérifiez une sauvegarde restaurable et son responsable. L’ancien code peut ne plus accepter le nouveau schéma. Répétez dans un environnement sûr.[4]
Mettre à jour et vérifier le parcours
Suivez les instructions du fournisseur. Contrôlez page, formulaire, confirmation, lien de billetterie et accès admin sans paiement ni envoi réel.[3]
Décider et tracer le résultat
Définissez signal d’arrêt, décideur et procédure exacte. Restaurer la base peut perdre de nouvelles inscriptions. Terminez après vérification de l’URL publique.
Sources et lectures complémentaires
- Rollback Plan ChecklistManifestly · Consulté
- Known Exploited Vulnerabilities CatalogCISA · Consulté
- Updating WordPressWordPress.org · Consulté
- BackupsWordPress Developer Resources · Consulté