Sécuriser les sauvegardes d'un site événementiel : accès et restauration
Une sauvegarde du site peut contenir pages publiques, inscriptions, fichiers transmis, médias et configuration. Une copie que toute l'équipe peut supprimer présente un risque différent d'une copie impossible à restaurer. Examinez les deux avant le lancement et consignez les preuves sans mettre de secrets dans la fiche.
La rédaction de Boletolibre
Publié
Télécharger la fiche de contrôle
Télécharger la fiche de contrôle
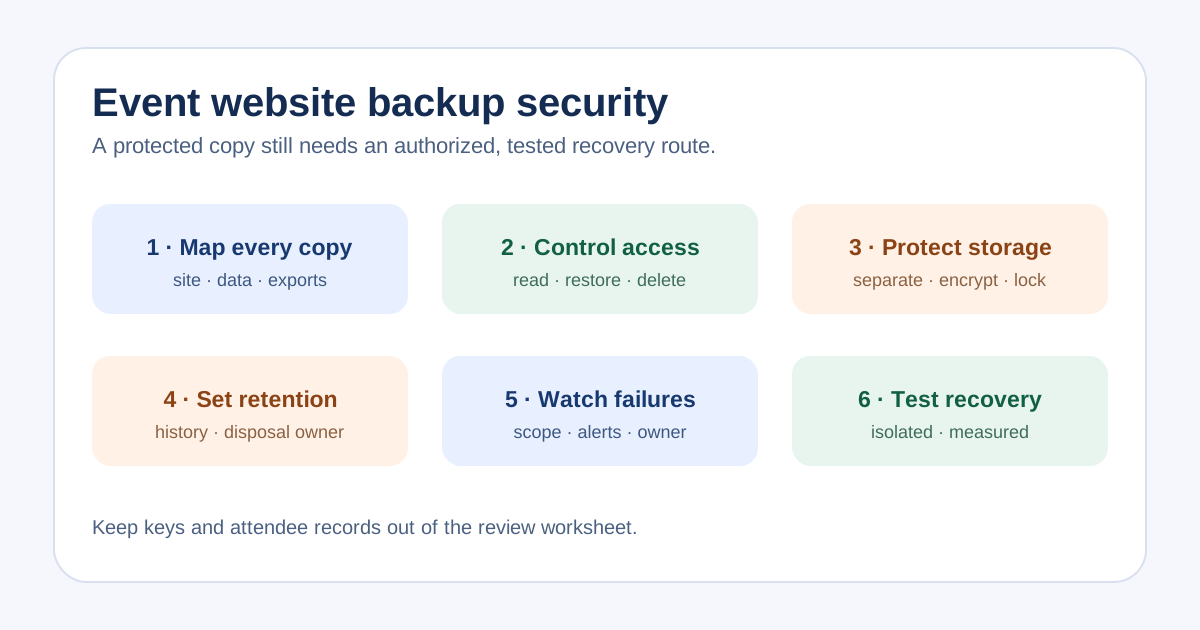
La fiche distingue système source, emplacement, responsable, rôles, suppression, chiffrement et garde des clés, conservation, dernier test et action ouverte. Créez une ligne par copie, y compris les exports téléchargés. Inscrivez des références de compte, jamais des mots de passe, codes, clés ou lignes de participants.
Cette fiche est un support de revue et de transmission. Une case cochée ne prouve pas le réglage du fournisseur. Demandez la configuration actuelle ou une preuve datée, puis attribuez chaque écart.
Recenser chaque copie et ses données
Recensez site, base d'inscriptions, images et documents importés, médias publiés, configuration et DNS. Précisez ce qui relève de l'hébergement et ce qui reste chez le fournisseur de billetterie, paiement, courriel ou fichiers. Restaurer la page d'accueil ne prouve pas que les commandes sont récupérables.
Chaque liste de participants exportée est une autre copie avec son lieu et son responsable de suppression. L'accès au tableau de bord ne donne pas nécessairement accès à la sauvegarde. Notez la frontière exacte.
Limiter l'accès et les droits de suppression
Nommez les personnes autorisées à créer, lire, restaurer, modifier la conservation et supprimer les copies. Limitez les droits des éditeurs et revoyez les comptes partagés ou anciens prestataires après un changement d'équipe. Vérifiez l'authentification de la console et le secours en cas de perte d'appareil.
Séparez si possible le pouvoir de supprimer ou contourner la rétention du travail éditorial. Vérifiez les droits réels. CISA conseille des copies protégées et séparées, car les sauvegardes accessibles peuvent être attaquées avec la production.[1]
Protéger le stockage sans perdre l'accès
Vérifiez le chiffrement au repos et en transit ainsi que la récupération des clés en cas d'incident. Ne placez pas de clé dans cette fiche ni sur le seul ordinateur d'une personne. Examinez si une copie est isolée des droits ordinaires de suppression en production.
Si un verrou de rétention existe, contrôlez son mode et sa portée. AWS précise que S3 Object Lock protège des versions précises ; un marqueur de suppression peut devenir courant et des utilisateurs privilégiés peuvent contourner le mode gouvernance. Le verrou ne prouve ni complétude ni lisibilité.[2]
Fixer la conservation et surveiller les échecs
Choisissez l'historique selon la fréquence des changements, les incidents possibles et les obligations validées. Une durée accrue garde d'anciens points mais prolonge aussi la conservation de données personnelles. Faites arbitrer confidentialité et finances. Nommez l'approbateur de suppression et le traitement des copies d'un prestataire sortant.
Contrôlez le périmètre du travail de sauvegarde et désignez qui reçoit les échecs. Ne promettez pas une fréquence universelle : elle dépend de la perte admissible et du fournisseur. Distinguez dernière sauvegarde réussie et dernier test de restauration.
Démontrer la restauration en sécurité
Restaurez dans un environnement isolé selon une procédure approuvée. Vérifiez pages, images, formulaires et configuration, et empêchez l'envoi de messages ou paiements tests aux vrais participants. Si la billetterie est externe, vérifiez séparément ses limites de restauration.
Consignez le point utilisé, les durées, manques, problèmes d'accès, responsable et échéance du nouveau test. CISA recommande de tester disponibilité et intégrité des copies. Un exercice mesuré vaut mieux qu'un statut vert du travail de sauvegarde.[1]
Sources et lectures complémentaires
- #StopRansomware GuideCISA · Consulté
- Locking objects with Object LockAmazon Web Services · Consulté