イベントサイトの証明書変更前に行うCAAレコード確認
現在正常なイベントサイトでも、ホストやCDNの切り替え後に証明書を発行できないことがあります。CAAレコードは発行を許可する認証局を制限できます。変更前やCAAエラー時に確認してください。ただしドメイン管理権の確認に代わるものではありません。
Boletolibre編集部
公開日
CAA確認ワークシートをダウンロード
編集可能なCAA確認シートをダウンロード(英語Markdown)
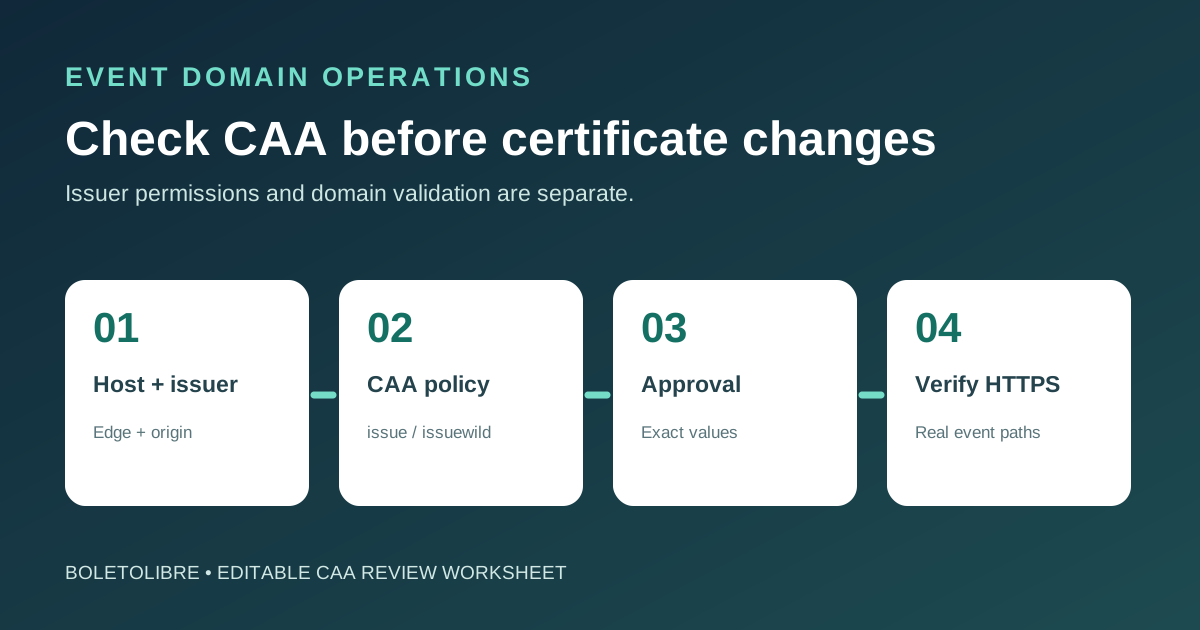
公開ホスト名と証明書の用途ごとに一行記入します。CDNのエッジとオリジンの両方に証明書が必要なら両方を記録します。予定する認証局の根拠、権威DNSの管理者、最終結果を残し、秘密鍵やトークンは記入しません。
証明書とホスト名を洗い出す
| 確認項目 | 残す証拠 |
|---|---|
| ホスト名と用途 | イベント・申込・チケット、エッジ/オリジン、ワイルドカード/SAN |
| 予定する認証局 | 提供元の資料または確認結果 |
| CAA応答 | issue/issuewild、時刻、照会先 |
| 責任者と判断 | 権威DNSの管理者、承認者、変更内容 |
| 結果 | 発行状態、提示証明書、HTTPS導線 |
イベントページ、申込、チケット用サブドメイン、ワイルドカードやSANを列挙します。各証明書を発行・更新するサービスを特定します。現行証明書の発行元は手掛かりですが、新しい基盤が使う認証局の証明にはなりません。提供元のCAA要件を確認します。
有効なCAAポリシーを読む
対象名を照会し、親ドメインやCNAMEについては提供元の案内に従います。観測したissueとissuewildの全値、時刻、照会先を記録します。CAAがないだけでは発行失敗とはいえませんが、制限的な設定は妨げになる場合があります。CAAの許可とドメイン管理権の検証は別です。[2][3][4]
必要最小限の変更を承認する
予定する認証局が許可されていない場合は、DNSとサービスの責任者が提供元の指定値と変更申請を確認します。ほかの稼働中の証明書を考慮してから許可を削除します。管理型サービスがCAAを自動追加する場合もあるため、管理画面だけでなく公開応答も確認します。[2][3][4]
発行結果と参加者導線を確認する
承認した変更後、提供元の発行・更新状態と各ホスト名で実際に提示される証明書を確認します。イベントページ、申込、公式チケット導線でHTTPSを試します。管理権検証の失敗とCAAエラーは分けて記録してください。DNSの正常応答だけでは導線の復旧を示せません。
出典と参考資料
- CAA Record Check for Client SSL RenewalsCertPilot · 確認日
- Certification Authority Authorization (CAA)Let's Encrypt · 確認日
- Certification Authority Authorization (CAA) problemsAWS Certificate Manager · 確認日
- Add CAA recordsCloudflare · 確認日