イベントサイト管理者アカウントの安全確認リスト
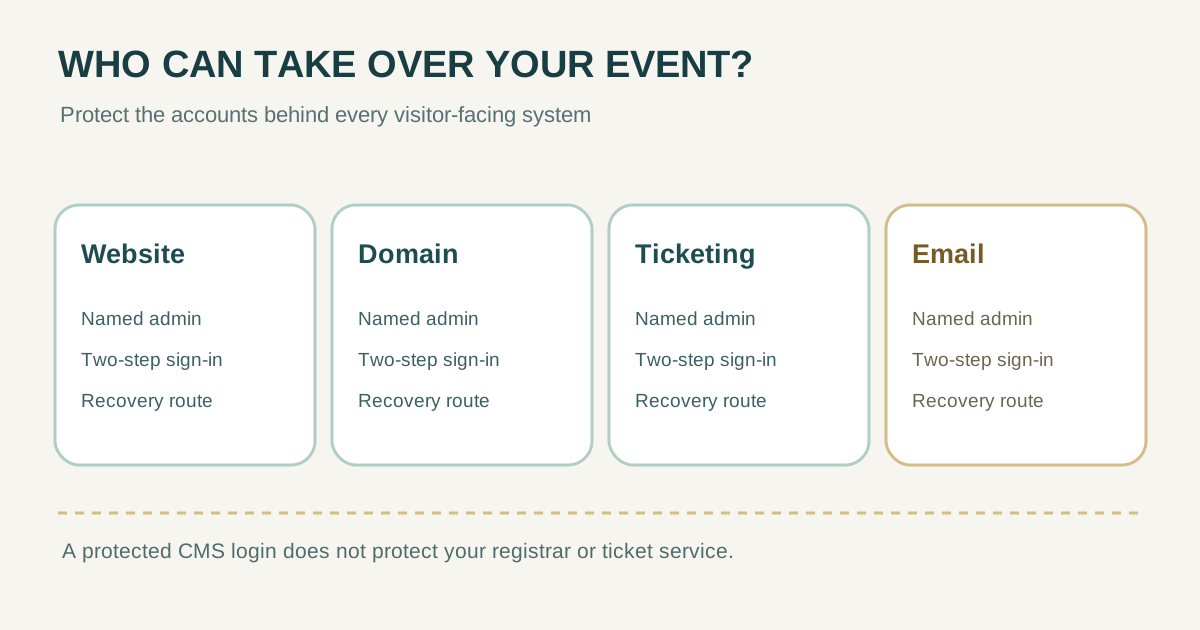
管理者アカウントが乗っ取られると、イベント日時や購入リンク、担当者の権限を変えられます。Googleの小規模事業者向け安全チェックリストは、固有のパスワード、二段階認証、復旧手段を扱います。これらをCMS、ドメイン、ホスト、券売、メールで別々に確認してください。
Boletolibre編集部
公開日
1. 重要な管理者アカウントを列挙する
公開、DNS変更、チケット設定、メール送信、ユーザー招待ができる人を記録します。役割表は必要な権限を決め、このチェックリストは割り当てたアカウントを守ります。
| サービス | 重要な変更 | 担当者 |
|---|---|---|
| サイト・CMS | 公開とユーザー管理 | ________ |
| ホスティング | 変更と復旧 | ________ |
| ドメイン・DNS | サイトとメールの転送 | ________ |
| 券売・決済 | 購入と在庫の変更 | ________ |
| メール | 確認通知と送信者 | ________ |
共有表にパスワードや復旧コードを書かないでください。代理店を使う場合も主催者側の復旧経路を記録します。
2. 特権ログインを守る
Googleと英国NCSCは管理者の二段階認証、個別の資格情報、強い権限の必要時のみの使用を勧めます。各サービスが対応する最も適切な方法を選び、CMSの設定がドメインにも効くと考えないでください。[1][2][3]
- 共有の「admin」ではなく個人別アカウントを使う。
- 必要な場合は固有の強いパスワードと二段階認証を使う。
- 日常作業は一般または限定アカウントで行い、管理作業後はログアウトする。
- 利用できる場合は不明なセッションと警告を確認する。
WordPressの公式資料は生成パスワードと二要素認証をCMSの例として説明しています。[4]
3. 一つのアカウントに依存しない復旧経路
Googleは別の人が管理する第二の管理者、最新の連絡先、安全に保管した予備コードを勧めます。NCSCも複数管理者と独立した復旧経路を勧めます。[1][3]
| 質問 | 確認内容 |
|---|---|
| 主担当が不在なら? | 別の権限者と個別アカウント |
| 二段階認証手段を失ったら? | 予備キーかサービス指定の方法 |
| メールに入れなければ? | 独立した連絡先と復旧方法 |
| ドメインの管理権は? | 主催者が所有を証明できる |
秘密情報は共有文書の外で安全に保管し、表には手順の場所だけを記します。
4. 販売前と担当変更時に見直す
- 販売開始前にCMS、ホスト、ドメイン、券売、メールの管理者を確認する。
- 契約やイベント終了後に不要な権限を解除する。
- 一人の電話、メール、代理店に復旧を依存させない。
- 不審な活動では記録を保全し、サービスの復旧手順に従う。
NCSCは不要な管理者権限の迅速な解除を勧め、Googleは管理操作の監視を勧めます。日付、確認者、アカウント、二段階認証、復旧担当を秘密情報なしで記録します。[3][2]
| 確認記録 | 値 |
|---|---|
| 日付・確認者 | ________ |
| サービス・アカウント | ________ |
| 二段階認証 | はい/いいえ/対応 |
| 復旧経路 | はい/いいえ/対応 |
出典と参考資料
- Security checklist for small businesses (1–100 users)Google Workspace Help · 確認日
- Security best practices for administrator accountsGoogle Workspace Help · 確認日
- Protecting your admin accountsUK National Cyber Security Centre · 確認日
- Password Best PracticesWordPress.org Documentation · 確認日