イベントサイトのバックアップを守る:アクセスと復元の確認表
イベントサイトのバックアップには公開ページだけでなく、申込データ、アップロード、画像、設定が含まれる場合があります。誰でも消せるコピーと、誰も復元できないコピーは別の問題です。公開前に両方を確認し、秘密情報を記録表に書かずに証拠を残してください。
Boletolibre編集部
公開日
確認表をダウンロード
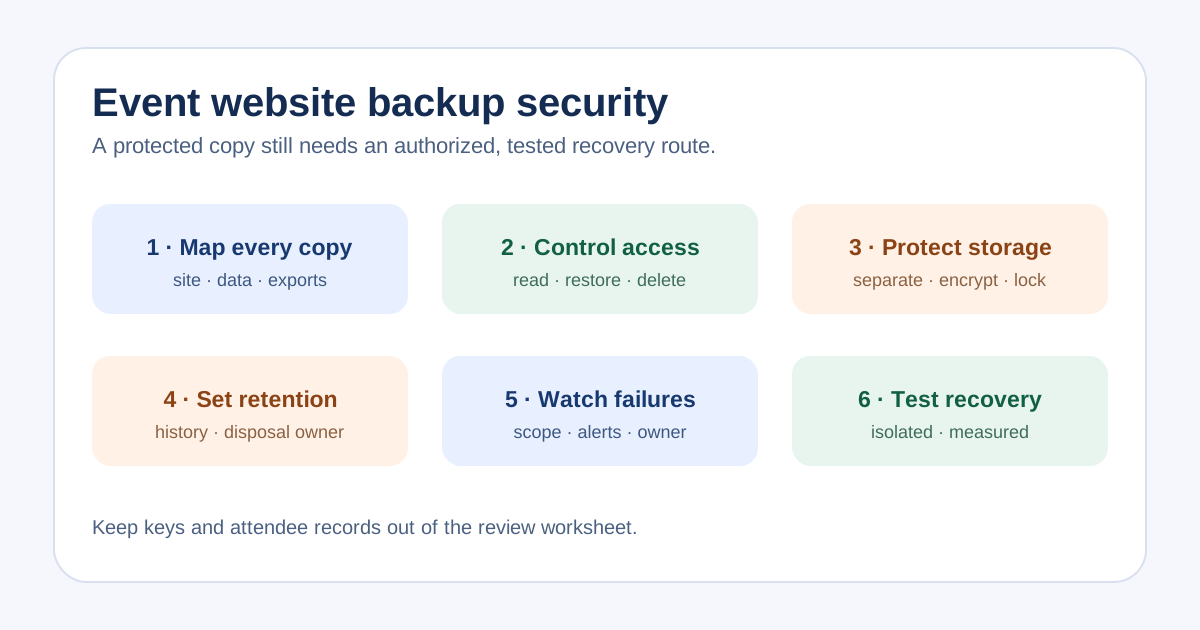
確認表には元のシステム、保存先、担当者、アクセス権、削除対策、暗号化と鍵の管理者、保存期間、最後の復元記録、未解決事項を記入します。担当者がダウンロードしたエクスポートも別行にします。アカウントの参照名は書けますが、パスワード、復旧コード、鍵、参加者の個票は書かないでください。
チェックを付けても提供者の設定が有効とは限りません。権限を持つ担当者に現行設定や日付付きの証拠を示してもらい、差分の解決者を決めます。
コピーごとの範囲とデータを把握する
サイト、申込データベース、写真や書類、公開媒体、設定、DNSを列挙します。ホスティングのコピーに含まれるものと、別のチケット、決済、メール、ファイル事業者にあるものを分けます。トップページの復元だけでは注文を復元できる証明になりません。
参加者一覧のエクスポートも独立したコピーです。保存先と削除担当者を記録します。通常の管理画面に入れる人がバックアップを読めるとは限りません。境界を明記してください。
閲覧権限と削除権限を分ける
コピーの作成、閲覧、復元、保存期間変更、削除ができる人を分けて記録します。編集者には必要な権限だけを与え、退職者や外部担当者の共有アクセスを役割変更時に確認します。管理画面の認証と端末紛失時の復旧経路も点検します。
可能なら削除権限や保存制限を回避する権限を日常の編集業務から分離します。実際の権限は事業者アカウントで確認してください。CISAは本番環境とともにアクセス可能なコピーが攻撃され得るため、保護・分離されたコピーを勧めます。[1]
保存先を守り復元経路を確保する
保存時と転送時の暗号化を確認し、障害時に誰が鍵や認証情報を取り戻せるか決めます。この表に鍵を置かず、1人の端末だけに依存しないでください。少なくとも1つのコピーが本番環境の通常の削除権限から分離されているか調べます。
保存ロックがある場合は方式と対象を確認します。AWSによるとS3 Object Lockは特定のオブジェクト版を保護しますが、削除マーカーが現行版になり得ます。特別な権限でガバナンスモードを回避することも可能です。ロックだけで完全性や可読性は証明できません。[2]
保存期間と失敗監視を決める
イベントの変更頻度、想定する事故、承認済みの保存義務に合わせて履歴を決めます。長い保存期間は古い復旧点を残す一方、個人データも長く残します。個人情報と財務の担当者が調整し、削除承認者と退任事業者のコピーの扱いを決めます。
バックアップの対象を確認し、失敗通知を見る担当者を決めます。全イベント共通の頻度はありません。許容できるデータ損失期間と実際の事業者の仕様に合わせます。最後の成功日時と最後の復元試験日時は別に記録します。
安全な復元で確かめる
承認済みの手順で隔離環境に復元し、ページ、画像、フォーム、設定を確認します。テストのメールや決済が実際の参加者に届かないようにします。チケットや決済が外部の場合は、その復旧範囲を別に確認します。
使用したコピーの時点、所要時間、欠落項目、アクセス障害、再試験の担当者と期限を書きます。CISAはコピーの利用可能性と完全性の試験を推奨します。緑色のジョブ表示より、測定した復元結果が重要です。[1]
出典と参考資料
- #StopRansomware GuideCISA · 確認日
- Locking objects with Object LockAmazon Web Services · 確認日