CAA-checklist vóór een certificaatwijziging voor een evenement
Een werkende evenementsite kan na een verhuizing van host of CDN alsnog geen nieuw certificaat krijgen. CAA-records kunnen bepalen welke certificaatautoriteiten mogen uitgeven. Gebruik deze controle vóór de wijziging of bij een CAA-fout; domeinvalidatie blijft apart nodig.
De redactie van Boletolibre
Gepubliceerd
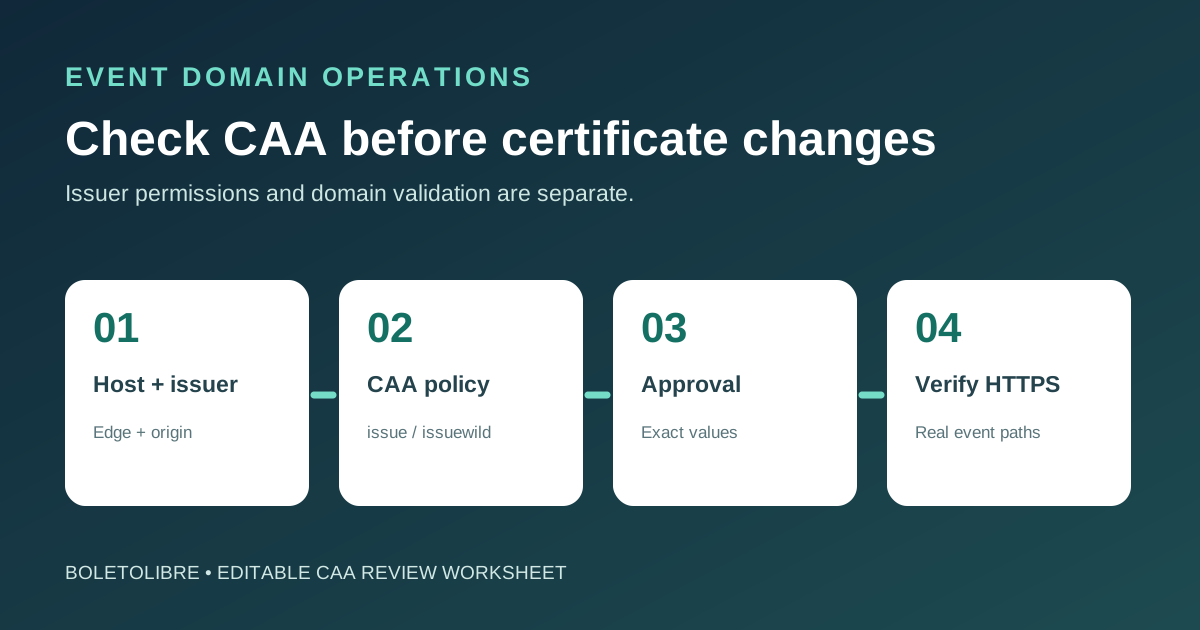
Download het CAA-controleblad
Download het bewerkbare CAA-blad (Markdown, Engels)
Gebruik een rij per publieke hostnaam en certificaatcontext; neem CDN-rand en oorsprong mee als beide een certificaat nodig hebben. Noteer de bron voor de beoogde uitgever, de beheerder van autoritatieve DNS en het eindbewijs. Sla geen privésleutels of tokens op.
Breng certificaten en hostnamen in kaart
| Controlepunt | Bewijs om vast te leggen |
|---|---|
| Hostnaam en context | Pagina, registratie, tickets; rand of oorsprong; wildcard/SAN |
| Beoogde uitgever | Documentatie of bevestiging van aanbieder |
| CAA-observatie | issue/issuewild, tijd en bron |
| Eigenaar en besluit | Autoritatieve DNS-beheerder, akkoord, exacte wijziging |
| Resultaat | Uitgiftestatus, aangeboden certificaat en HTTPS-test |
Neem het evenementdomein, registratie, ticketsubdomein en wildcard- of SAN-namen op. Leg vast welke dienst elk certificaat aanvraagt of verlengt. De uitgever van het huidige certificaat is slechts een aanwijzing voor de nieuwe dienst. Vraag de actuele CAA-eisen bij de aanbieder op.
Lees het geldende CAA-beleid
Bevraag de betrokken naam en volg de aanwijzingen van de aanbieder voor hoofddomein en CNAME. Leg alle waargenomen issue- en issuewild-waarden, tijd en bron vast. Geen CAA is op zichzelf geen uitgiftefout; een beperkend beleid kan dat wel zijn. CAA-toestemming en domeinvalidatie zijn afzonderlijke controles.[2][3][4]
Keur de kleinste nodige wijziging goed
Als de beoogde uitgever niet is toegestaan, laat de DNS- en diensteigenaar de gedocumenteerde waarden en precieze wijziging beoordelen. Controleer andere actieve certificaten voordat je toestemming intrekt. Sommige platformen voegen automatisch CAA toe: bekijk ook publieke antwoorden. Kopieer geen algemene CA-waarde zonder bevestiging.[2][3][4]
Controleer uitgifte en bezoekersroutes
Controleer na de goedgekeurde wijziging de uitgifte- of verlengstatus en het aangeboden certificaat op elke hostnaam. Test HTTPS voor evenementpagina, inschrijving en officiële ticketroute. Houd validatiefouten apart van CAA-fouten; een juist DNS-antwoord bewijst nog niet dat de bezoekersroute werkt.
Bronnen en verder lezen
- CAA Record Check for Client SSL RenewalsCertPilot · Geraadpleegd
- Certification Authority Authorization (CAA)Let's Encrypt · Geraadpleegd
- Certification Authority Authorization (CAA) problemsAWS Certificate Manager · Geraadpleegd
- Add CAA recordsCloudflare · Geraadpleegd