Beveiligingschecklist voor beheerders van een evenementensite
Een gestolen beheerdersaccount kan evenementdata, ticketlinks of teamtoegang wijzigen. De checklist van Google Workspace voor kleine bedrijven behandelt unieke wachtwoorden, verificatie in twee stappen en herstel. Pas die principes per CMS, domein, host, ticketdienst en e-mail toe.
De redactie van Boletolibre
Gepubliceerd
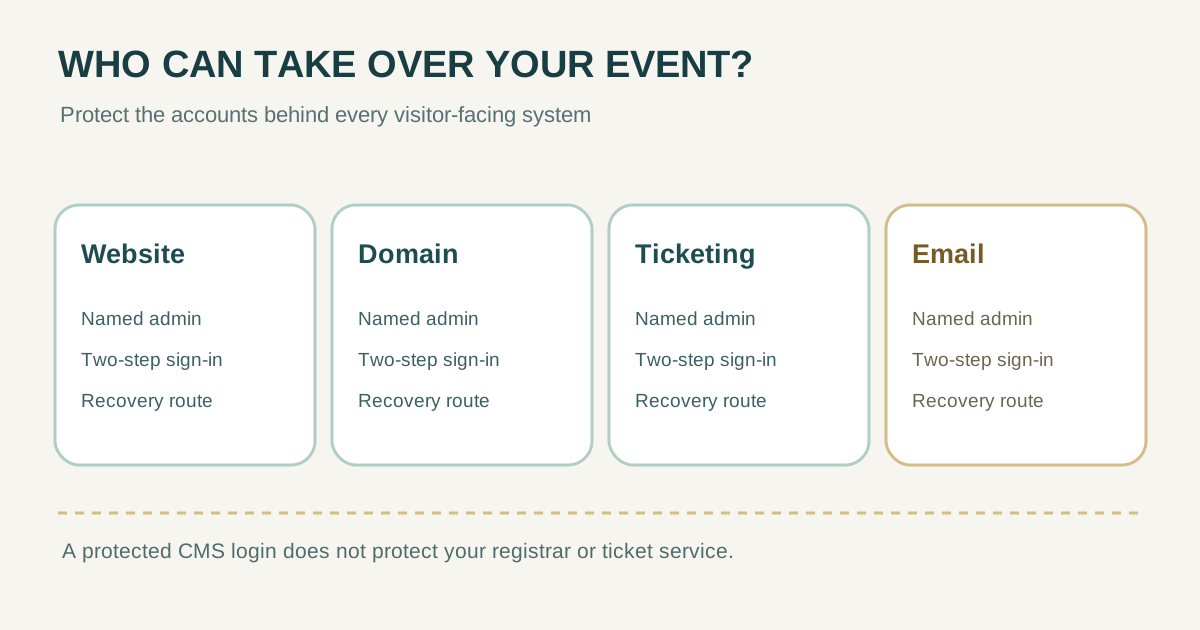
1. Breng krachtige accounts in kaart
Noteer wie pagina’s kan publiceren, DNS wijzigen, tickets beheren, e-mail verzenden of gebruikers uitnodigen. De rollenmatrix bepaalt wie rechten nodig heeft; deze checklist beschermt de toegewezen accounts.
| Systeem | Belangrijke wijziging | Eigenaar |
|---|---|---|
| Site/CMS | Publiceren en gebruikers beheren | ________ |
| Hosting | Applicatie wijzigen of herstellen | ________ |
| Domein/DNS | Website of mail omleiden | ________ |
| Tickets/betaling | Kooproute of voorraad wijzigen | ________ |
| Bevestiging of afzender wijzigen | ________ |
Bewaar geen wachtwoorden of herstelcodes in een gedeeld overzicht. Leg bij een bureau ook de herstelroute van de organisator vast.
2. Bescherm elke beheerdersaanmelding
Google en het NCSC adviseren verificatie in twee stappen, eigen inloggegevens en beperkt gebruik van brede beheerdersrechten. Kies de sterkste geschikte methode die de dienst ondersteunt; CMS-beveiliging geldt niet automatisch voor de domeinbeheerder of ticketdienst.[1][2][3]
- Geef iedereen een eigen account; deel geen algemene “admin”-login.
- Gebruik waar nodig een uniek sterk wachtwoord en schakel verificatie in twee stappen in.
- Gebruik een gewoon of beperkt account voor dagelijkse taken en meld na beheerwerk af.
- Bekijk onbekende sessies en meldingen waar de dienst die biedt.
WordPress beschrijft gegenereerde wachtwoorden en tweefactorauthenticatie als CMS-voorbeelden.[4]
3. Zorg voor een onafhankelijk herstelpad
Google adviseert een tweede beheerder onder een andere persoon, actuele herstelgegevens en veilig bewaarde reservecodes. Het NCSC adviseert eveneens meerdere beheerders en een bereikbaar herstelpad.[1][3]
| Vraag | Bewijs |
|---|---|
| Eerste beheerder niet beschikbaar? | Tweede bevoegde persoon met eigen account |
| Tweede factor kwijt? | Reservesleutel of ondersteunde methode |
| E-mail niet bereikbaar? | Onafhankelijk contact en herstel |
| Domein onder controle? | Organisator kan eigendom aantonen |
Bewaar geheimen veilig buiten gedeelde lijsten. Noteer alleen waar de procedure staat.
4. Controleer voor verkoop en bij teamwissels
- Bekijk toegang tot CMS, hosting, domein, tickets en e-mail voor de verkoop begint.
- Trek rechten in die na vertrek of evenement niet meer nodig zijn.
- Controleer dat herstel niet van één telefoon, inbox of bureau afhangt.
- Bewaar bij verdachte activiteit loggegevens en volg de herstelprocedure van de dienst.
Het NCSC adviseert onnodige beheerdersrechten snel in te trekken; Google adviseert beheerdersactiviteit te volgen. Noteer datum, controleur, account, tweede factor en herstelverantwoordelijke zonder codes.[3][2]
| Controleverslag | Waarde |
|---|---|
| Datum en controleur | ________ |
| Systeem en account | ________ |
| Tweede factor gecontroleerd | Ja / Nee / Actie |
| Herstel gecontroleerd | Ja / Nee / Actie |
Bronnen en verder lezen
- Security checklist for small businesses (1–100 users)Google Workspace Help · Geraadpleegd
- Security best practices for administrator accountsGoogle Workspace Help · Geraadpleegd
- Protecting your admin accountsUK National Cyber Security Centre · Geraadpleegd
- Password Best PracticesWordPress.org Documentation · Geraadpleegd