Evenementwebsite aangepast door onbevoegden? Responschecklist
Op de evenementpagina verschijnt niet-goedgekeurde tekst of de ticketknop verwijst naar een onbekend adres. Behandel dit tijdens de verificatie als mogelijk beveiligingsincident.
De redactie van Boletolibre
Gepubliceerd
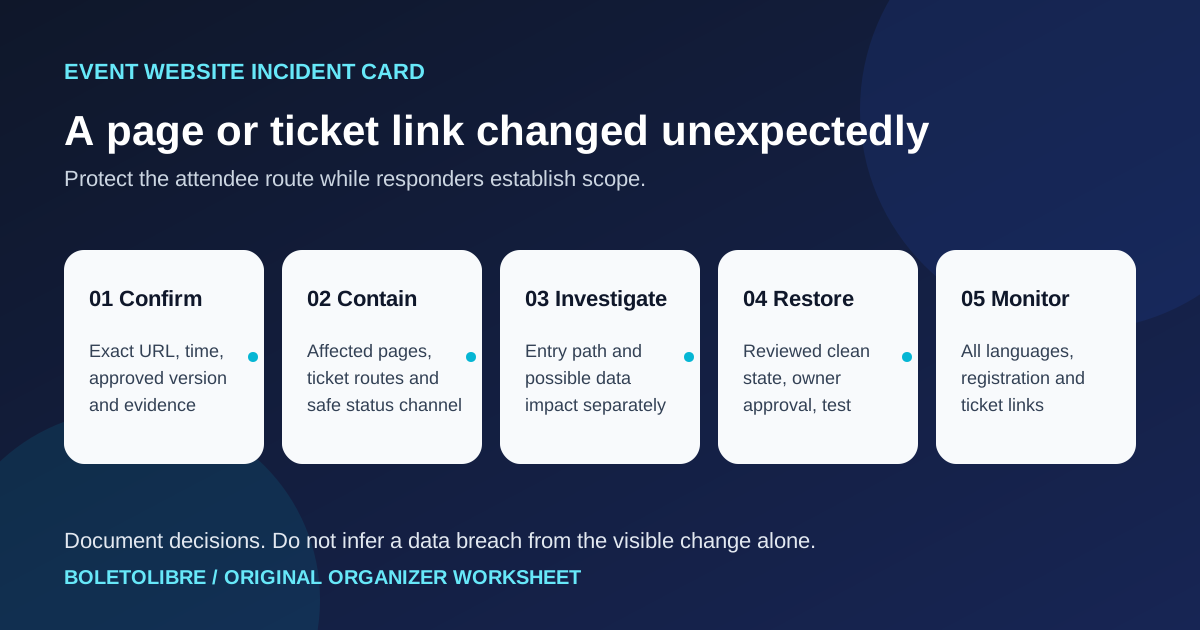
Bevestig de wijziging en bewaar bewijs
Download de originele besliskaart (Markdown)
Noteer de exacte URL, taal, zichtbare wijziging, eerste waarneming met tijdzone, melder en goedgekeurde versie. Bewaar een schermafbeelding en relevante CMS-, publicatie- en toegangslogboeken volgens het incidentplan. Maak eerst onderscheid tussen onbevoegde wijziging, redactionele fout en verouderde cache.[3]
Beperk risico voor bezoekers
Beveiligings- en hostingverantwoordelijken beslissen over het afschermen van de getroffen pagina, een betrouwbare onderhoudspagina of beperking van misbruikte toegang. Controleer evenementpagina, registratie, externe betaling en hulp-links. Deel geen vervangende link zonder onafhankelijke controle. Houd een apart statuskanaal beschikbaar als domein of e-mail onbetrouwbaar is; meld alleen bevestigde gevolgen en het volgende update-moment.[2][3]
Onderzoek oorzaak en mogelijke gegevensimpact apart
Laat een deskundige goedgekeurde inhoud, publicaties, CMS-accounts, code, DNS, CDN en hosting vergelijken. Een gewijzigde pagina bewijst of weerlegt op zichzelf geen datalek. Leg onderzochte systemen en perioden vast en laat eventuele meldplichten lokaal juridisch beoordelen.[2][3]
Herstel een gecontroleerde versie en test bezoekersroutes
Herstel pas een gecontroleerde schone versie nadat de waarschijnlijke toegang is ingeperkt. Leg goedkeuring en terugvaloptie vast. Test alle talen, evenementgegevens, formulier, bevestiging, externe ticketbestemming en contact vanaf een publieke verbinding. Houd daarna herhaling in de gaten.[4]
Leg beslissingen vast op de kaart
De kaart bevat velden voor bewijs, getroffen routes, inperking, statuskanaal, ticketlinks, verantwoordelijken, gegevensbeoordeling en herstelgoedkeuring. Zij vervangt geen technisch of juridisch onderzoek.[3]
Bronnen en verder lezen
- Defacement incident response playbookCounteractive / GitHub · Geraadpleegd
- Website defacement (ITSAP.00.060)Canadian Centre for Cyber Security · Geraadpleegd
- Plan: Your cyber incident response processesUK National Cyber Security Centre · Geraadpleegd
- Recovering from a highly disruptive cyber attackUK National Cyber Security Centre · Geraadpleegd