Lista de control de acceso y seguridad del buzón de soporte del evento
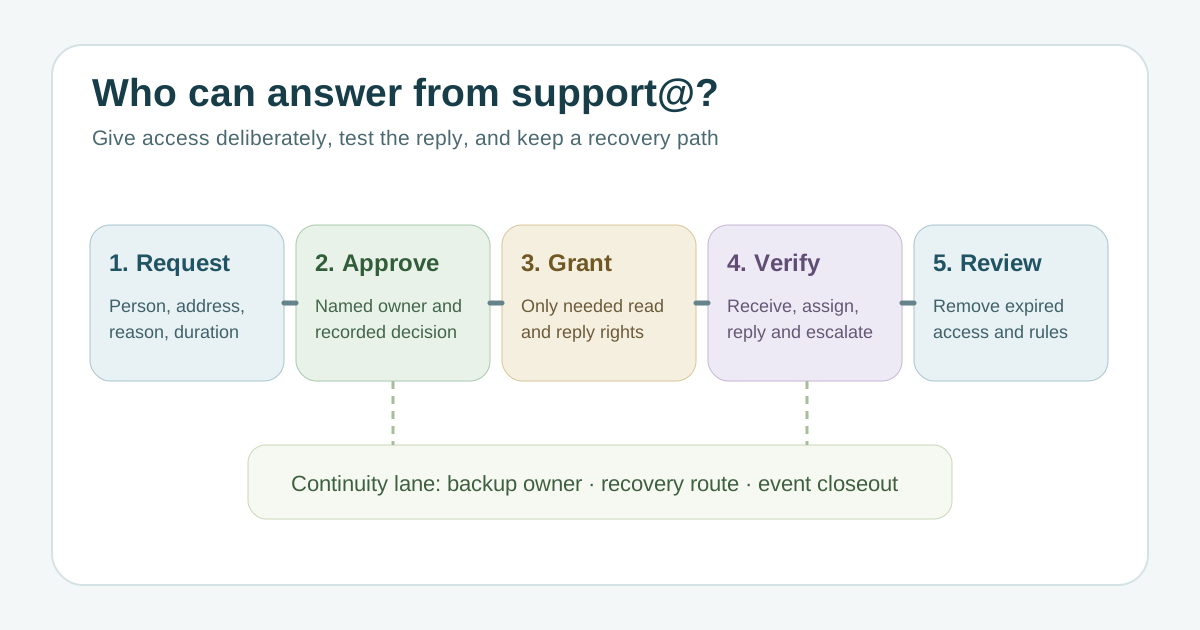
El buzón de ayuda recibe problemas con entradas, reembolsos, accesibilidad y pagos. En lugar de dar una contraseña común, concede acceso a personas aprobadas, verifica respuestas y conserva una vía de recuperación cuando alguien se va.
Equipo editorial de Boletolibre
Publicado
Identifica el modelo y propietario reales
Descargar registro editable de acceso al buzón (Markdown, inglés)
Anota dirección publicada, plataforma, tipo de buzón o grupo, edición y dueño. Un buzón compartido de Microsoft, la delegación de Gmail, un grupo colaborativo y una cola de soporte no tienen los mismos permisos. Nombra administrador bajo control de la organización, responsable y suplente; guarda recuperación en un lugar privado aprobado.[1][2][3][4]
Aprueba cada permiso por separado
La solicitud debe indicar persona, motivo, dirección, lectura o gestión, identidad para responder y fin del acceso. Obtén aprobación documentada. En Microsoft 365, Full Access no incluye Send As, y el inicio directo de sesión de un buzón compartido nuevo está bloqueado por defecto. Comprueba tu plataforma; Google usa otro modelo. Usa cuentas individuales y concede lo necesario.[1][2][3][4]
Prueba el recorrido de soporte
Envía un mensaje inocuo desde una cuenta del equipo. Comprueba recepción, asignación, remitente público y entrega de respuesta. Revisa las rutas de entradas perdidas, reembolsos y accesibilidad sin usar datos reales. Inspecciona reenvíos, filtros y respuestas automáticas. El panel que indica permiso concedido no demuestra que la tarea funcione.[1][2][3][4]
Prepara cobertura y recuperación
Define horario, escalamiento y quién cubre ausencias. El suplente necesita un camino probado a mensajes y a quien autoriza cambios, no solo su nombre en un documento. Registra cómo recuperará el control la organización si falta el dueño o proveedor. No escribas credenciales en la hoja.[1][2][3][4]
Revisa cambios y cierre del evento
Programa revisión cuando cambie el equipo, termine un turno temporal, salga un proveedor o cierre el evento. Retira permisos caducados, revisa reenvíos y decide cómo atender preguntas posteriores. Aplica la política de conservación y documenta aprobación, alta, prueba y baja.[1][2][3][4]
Fuentes y lecturas
- Shared Mailbox Access Checklist for IT SupportIT Support Group · Consultado
- Create a shared mailboxMicrosoft Learn · Consultado
- Tips to optimize your Gmail inboxGoogle Workspace Learning Center · Consultado
- Make a group a Collaborative InboxGoogle Workspace Learning Center · Consultado