Plan contra el fraude en boletos: conecta venta, transferencia y acceso
Una página de venta falsa, un pago disputado y un escaneo repetido son problemas distintos. Se complican cuando marketing, boletaje, pagos y acceso manejan versiones diferentes. Este plan asigna un registro autorizado y una persona responsable en cada traspaso; ningún sistema elimina por completo el fraude.
Equipo editorial de Boletolibre
Publicado
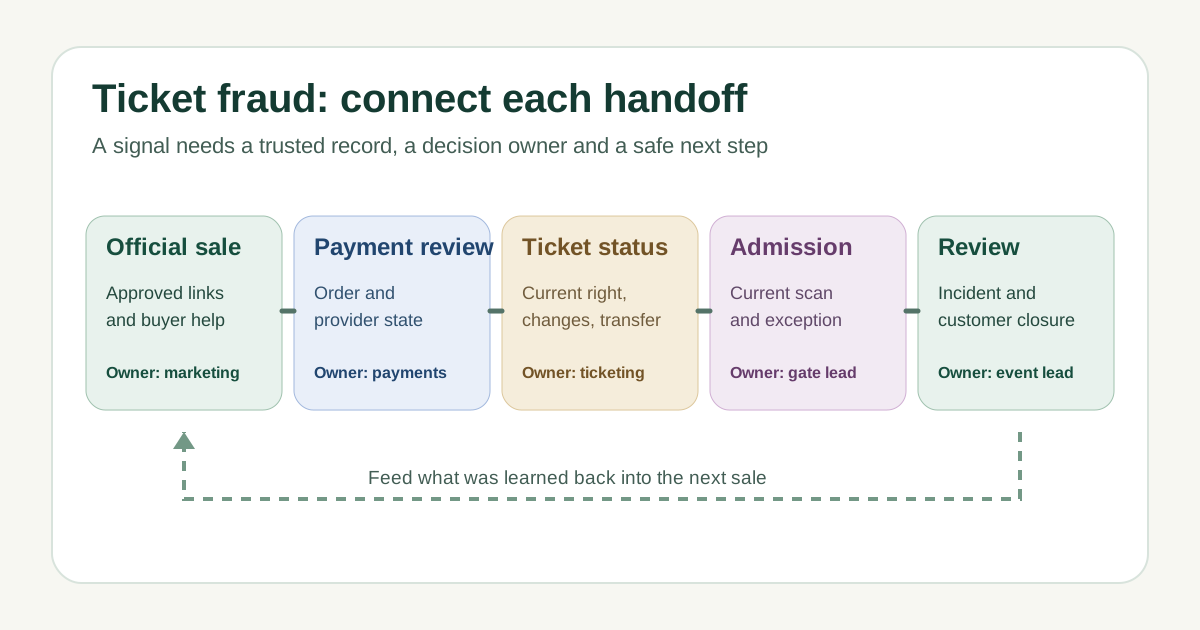
Identifica los traspasos antes de elegir controles
Enumera las rutas públicas de compra: página del evento, vendedor autorizado, enlaces de socios, taquilla y transferencias permitidas. Asigna a alguien la revisión de cada enlace. Sigue después el pedido desde el pago hasta la emisión, modificación y entrada. Un control no sirve si nadie sabe quién recibe la alerta ni qué registro puede consultar.[1]
Anota por etapa la señal, fuente autorizada, acción permitida y responsable de escalar. Un pago sospechoso corresponde al equipo de pagos; un código repetido en la puerta, al responsable de acceso. Ninguna señal demuestra por sí sola mala fe. Prevé una vía para compradores legítimos afectados por errores.
Aclara dónde se compran boletos oficiales
Publica el enlace autorizado y el contacto de ayuda desde una página que controles. Mantén el destino coherente en correos, redes, información del recinto y materiales de socios. Si tu evento está en Boletolibre.com, usa su página como referencia para los enlaces de compra y asistencia aprobados. Explica si se permiten transferencias o reventa y cómo verificar el boleto recibido.[2]
Un sitio imitador puede anunciarse en buscadores o redes; ni el logotipo ni la posición en una lista prueban autorización. Ofrece un canal para avisar de anuncios dudosos. Conserva la URL y las pruebas, comprueba el registro real y comunica una corrección factual. No prometas validez ni reembolso antes de investigar.[2]
Revisa compras y promociones antes de la venta
Pregunta a tus proveedores qué alertas muestran, qué decisiones automatizan y cómo se revisan o revierten. Documenta si el inventario queda reservado y si se emite el boleto mientras se revisa un pago, además de quién informa al comprador. Una alerta requiere revisión, no una acusación.[1]
Ajusta límites por pedido, destinatarios de promociones, vigencia de códigos y autorizaciones de cortesía al evento. Verifica si las reglas funcionan en todos los canales. Prueba con pedidos controlados y métodos aprobados por el proveedor; registra lo observado, sin dar por hecho que el nombre de una función garantiza protección.
Mantén un derecho de entrada coherente
Define evento, fecha, sesión, zona, cantidad y reingreso. Establece cómo cambia el derecho anterior tras devolución, anulación, reemplazo o transferencia autorizada. Antes de abrir, comprueba si la puerta ve el estado actualizado y qué hacer cuando un dispositivo no sincroniza. La imagen QR sola no revela el estado real.
Ante un código repetido o desconocido, pausa el segundo ingreso y dirige al invitado a ayuda. Revisa pedido, historial de estado, escaneo anterior y transferencias. Una persona autorizada decide y comunica qué boleto vigente puede admitirse. Una captura o impresión no es automáticamente falsa: importa la política y el registro. Las guías relacionadas detallan el procedimiento de puerta.
Investiga patrones y cierra cada caso
Elige señales que sí puedas revisar: denuncias de sitios copiados, pagos fallidos inusuales, códigos promocionales difundidos, escaneos repetidos o disputas concentradas. Anota primero las explicaciones ordinarias, el criterio de escalación propio del evento y quién puede pausar un enlace, código o boleto. Una disputa de pago y una denuncia de boleto falso necesitan mensajes distintos.
Guarda una referencia mínima: pedido o anuncio afectado, hora, registro consultado, decisión, responsable y contacto posterior. Los datos personales y de pago deben quedar en sistemas autorizados. Los ejemplos de Stripe muestran la utilidad de recibos y comunicaciones en disputas; los requisitos varían y ninguna prueba garantiza el resultado.[3]
Trabaja con una sola hoja de controles
Copia la plantilla antes de la venta y revísala antes de abrir puertas. Dedica una fila a cada riesgo con responsable, fuente de verdad, acción inmediata y comprobación. Ensaya un caso: alguien denuncia una página falsa mientras aparece un código repetido en acceso. Verifica que ambas alertas lleguen al equipo correcto sin publicar datos del comprador.[1]
Descarga la hoja de controles y traspasos (Markdown, en inglés)
Fuentes y lecturas
- Cyber security for major eventsUK National Cyber Security Centre · Consultado
- How to make your World Cup experience scam freeUS Federal Trade Commission · Consultado
- Dispute sample evidence packetsStripe Documentation · Consultado