CAA-Einträge vor Zertifikatsänderungen einer Veranstaltungsseite prüfen
Nach einem Hosting- oder CDN-Wechsel kann die Zertifikatsausstellung trotz funktionierender Website scheitern. CAA-Einträge können Zertifizierungsstellen für einen Hostnamen begrenzen. Prüfen Sie den tatsächlichen neuen Aussteller.
Boletolibre-Redaktion
Veröffentlicht
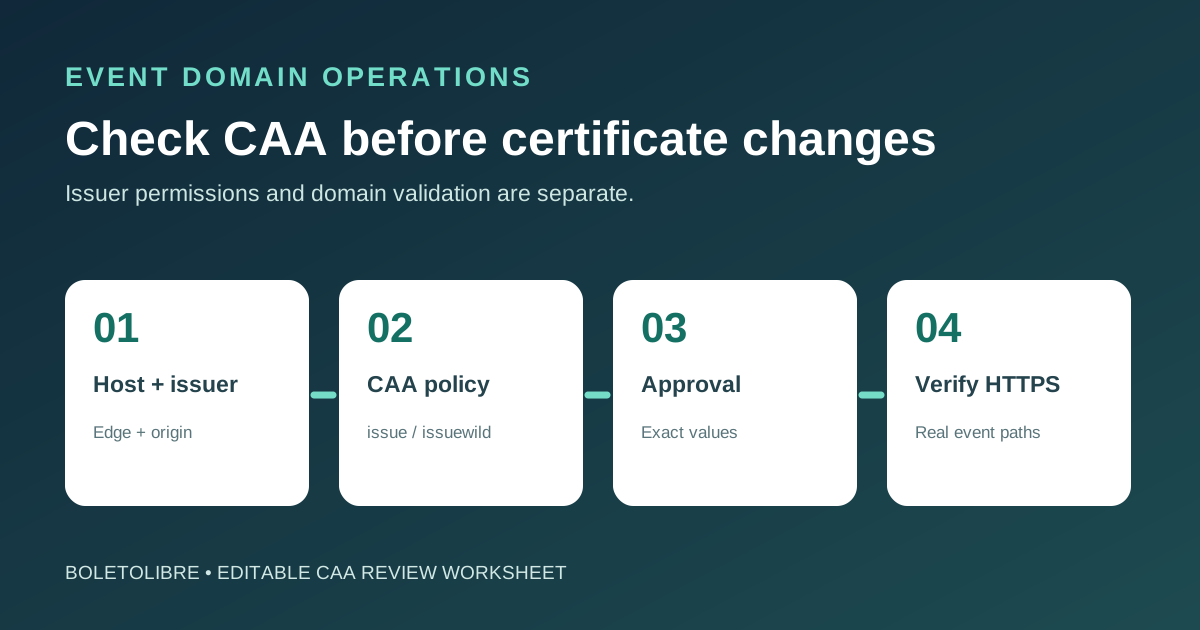
CAA-Prüfblatt herunterladen
Bearbeitbare Vorlage herunterladen (Markdown, Englisch)
Erfassen Sie jeden öffentlichen Hostnamen und Zertifikatskontext, gegebenenfalls CDN-Edge und Ursprung. Notieren Sie Quelle der Ausstellerangabe, autoritativen DNS-Besitzer und Ergebnisbeleg. Speichern Sie keine privaten Schlüssel oder Tokens.[1][2][3][4]
Zertifikate und Hostnamen erfassen
Listen Sie Hauptdomain, Anmeldung, Ticket-Subdomain sowie Wildcard- und SAN-Namen. Ermitteln Sie, welcher Dienst das Zertifikat ausstellt oder erneuert. Der Aussteller des heutigen Zertifikats ist nur ein Hinweis; fragen Sie den neuen Host nach aktuellen CAA-Anforderungen.[1][2][3][4]
Wirksame CAA-Richtlinie lesen
Fragen Sie den Hostnamen ab und folgen Sie den Anbieterhinweisen zu Parent-Domain und CNAME. Erfassen Sie issue- und issuewild-Werte, Zeitpunkt und Resolver. Ohne CAA-Richtlinie wird die Ausstellung dadurch nicht gesperrt; eine restriktive Richtlinie kann sie sperren. Domainvalidierung ist eine getrennte Voraussetzung.[1][2][3][4]
Kleinste freigegebene Änderung vereinbaren
Wenn der geplante Aussteller fehlt, prüfen DNS- und Dienstbesitzer dokumentierte Anbieterwerte und den genauen Änderungsantrag. Berücksichtigen Sie andere aktive Zertifikatspfade vor dem Entfernen. Manche Plattformen verwalten CAA automatisch; prüfen Sie öffentliche Antworten und Dashboard.[1][2][3][4]
Ausstellung und Gästeweg prüfen
Prüfen Sie nach der Änderung den Ausstellungs- oder Erneuerungsstatus und das tatsächlich gelieferte Zertifikat jedes Hosts. Testen Sie HTTPS auf Eventseite, Anmeldung und offiziellem Ticketweg. Trennen Sie Validierungsfehler von CAA-Fehlern; eine korrekte DNS-Antwort beweist keinen funktionsfähigen TLS-Weg.[1][2][3][4]
Quellen und weiterführende Informationen
- CAA Record Check for Client SSL RenewalsCertPilot · Abgerufen
- Certification Authority Authorization (CAA)Let's Encrypt · Abgerufen
- Certification Authority Authorization (CAA) problemsAWS Certificate Manager · Abgerufen
- Add CAA recordsCloudflare · Abgerufen