Sichere Datei-Uploads für Event-Websites
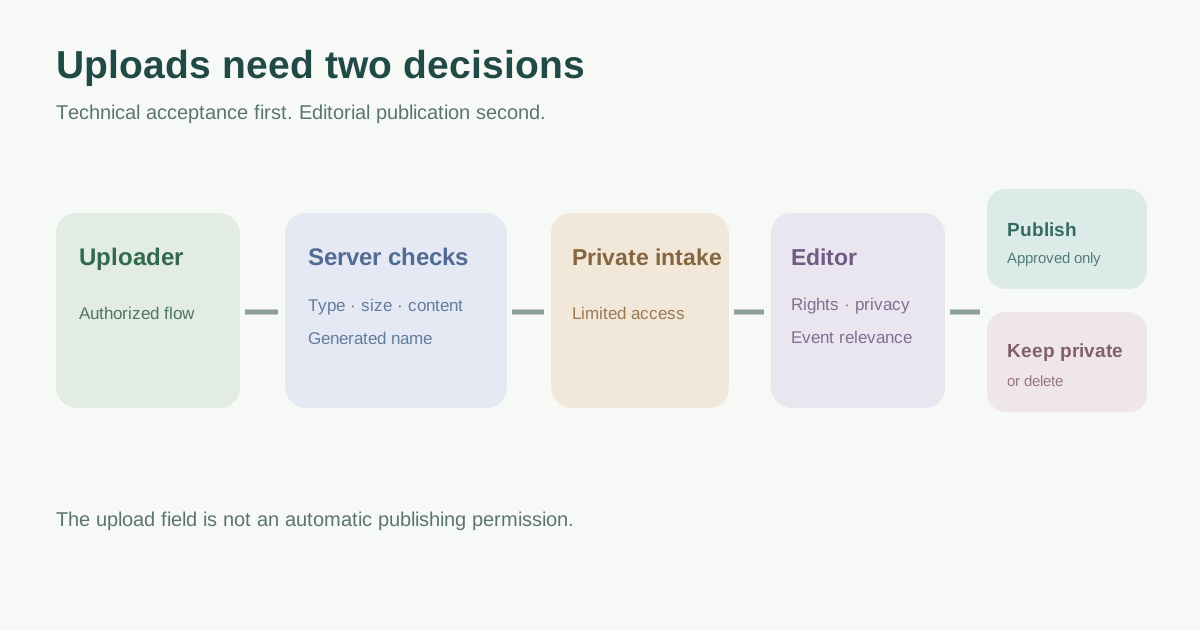
Sprecherfotos, Logos und Teilnehmerunterlagen brauchen unterschiedliche Wege. Zuerst muss die Anwendung die Datei sicher annehmen; anschließend entscheidet die Redaktion über Veröffentlichung oder Aufbewahrung.
Boletolibre-Redaktion
Veröffentlicht
Alle Upload-Wege erfassen
Notiere Formular, Zweck, berechtigte Einreicher und spätere Leser. Trenne öffentliche Bilder von privaten Unterlagen. Bei Anbieterformularen Zugriffs- und Aufbewahrungsverantwortung festhalten.
Serverseitig begrenzen und prüfen
Erlaube nur benötigte Endungen und setze Größenlimits je Weg. Browserbeschränkungen schützen den Server nicht. Content-Type ist fälschbar; kombiniere Datei- und Inhaltsprüfung. Erzeuge einen gespeicherten Namen und begrenze Verarbeitung.[1]
Private Annahme von Veröffentlichung trennen
Speichere Originale fern von ausführbarem Webinhalt und steuere Lesen, Ersetzen und Löschen. Veröffentliche erst nach Freigabe. Scans sind nur eine Schicht; prüfe die Datenweitergabe, bevor private Dateien an externe Dienste gehen.[1]
Inhalt freigeben und Ablauf prüfen
Ein Redakteur prüft Nutzungsrechte, personenbezogene Daten und Zielseite. Teste zulässige und abgelehnte Typen, Größen, Berechtigungen und dass ungeprüfte Dateien keine öffentliche URL besitzen.
Quellen und weiterführende Informationen
- File Upload Cheat SheetOWASP Cheat Sheet Series · Abgerufen