Site d’événement défiguré : liste de réponse pour l’organisateur
Une page de l’événement affiche un texte non validé ou son bouton de billetterie mène à une destination inconnue. Traitez ce changement comme un incident potentiel pendant la vérification.
La rédaction de Boletolibre
Publié
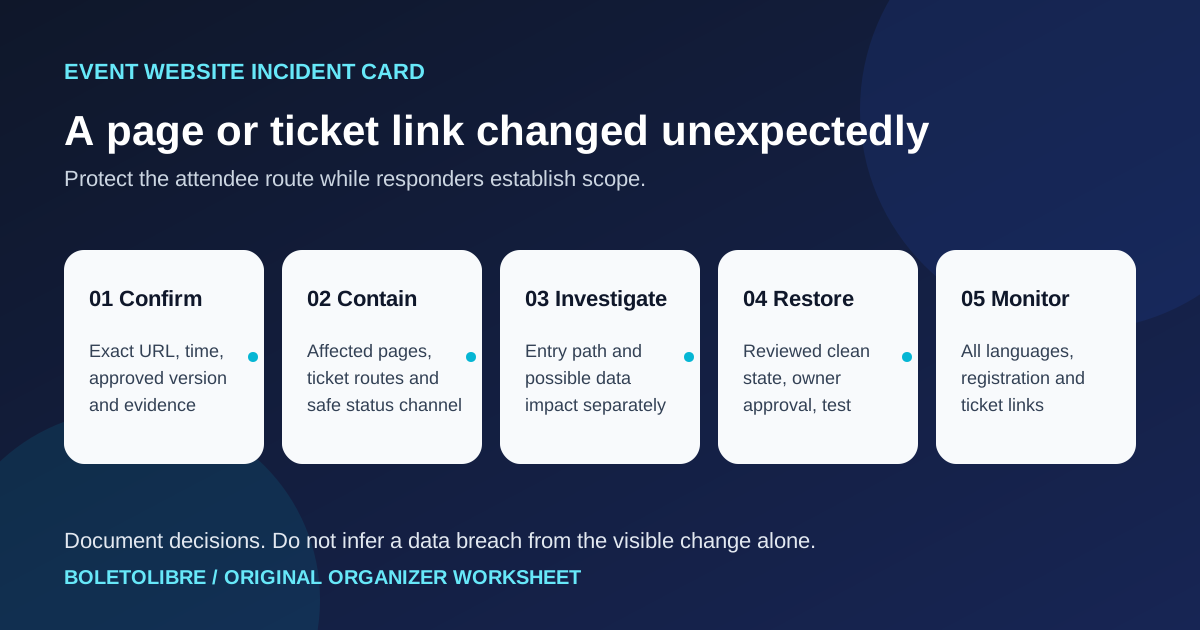
Confirmer le changement et conserver les preuves
Télécharger la fiche originale de décision (Markdown)
Notez l’URL précise, la langue, le changement visible, la première observation avec fuseau horaire, le signalement et la version approuvée. Conservez capture et journaux utiles selon votre procédure. Distinguez modification non autorisée, erreur de publication et ancienne copie en cache avant d’attribuer la cause.[3]
Protéger les parcours touchés
Les responsables sécurité et hébergement décident du retrait de la page concernée, d’une page de maintenance fiable ou d’une restriction d’accès adaptée. Vérifiez page de l’événement, inscription, billetterie externe et aide. Ne diffusez pas un nouveau lien sans vérifier sa destination. Préparez un canal d’information indépendant si le domaine ou le courriel est douteux ; annoncez uniquement l’impact confirmé et la prochaine mise à jour.[2][3]
Examiner séparément la cause et les données
Un spécialiste doit comparer contenu validé, déploiements, comptes CMS, code, DNS, CDN et hébergement. Une page défigurée ne prouve ni n’exclut une exposition des données. Consignez les systèmes examinés et faites évaluer les obligations locales par les responsables juridiques ou de confidentialité.[2][3]
Rétablir une version vérifiée et tester le parcours
Ne restaurez une version contrôlée qu’après avoir maîtrisé la voie d’accès probable. Notez l’approbation et la solution de repli. Testez toutes les langues, informations pratiques, formulaire, confirmation, destination d’achat externe et assistance depuis un accès public. Surveillez toute récidive.[4]
Tracer les décisions sur la fiche
La fiche prévoit preuves, pages touchées, confinement, canal d’état, liens de billets, responsables, examen des données et validation du rétablissement. Elle ne remplace pas une enquête technique ou juridique.[3]
Sources et lectures complémentaires
- Defacement incident response playbookCounteractive / GitHub · Consulté
- Website defacement (ITSAP.00.060)Canadian Centre for Cyber Security · Consulté
- Plan: Your cyber incident response processesUK National Cyber Security Centre · Consulté
- Recovering from a highly disruptive cyber attackUK National Cyber Security Centre · Consulté