所有者のログインを共有せずに外部担当者へドメイン作業を任せる
制作者が必要なのはDNSレコードの変更だけかもしれません。更新や移管まで許可しないよう、検索上位のGoDaddy委任の例も含め、実効権限を確認します。
Boletolibre編集部
公開日
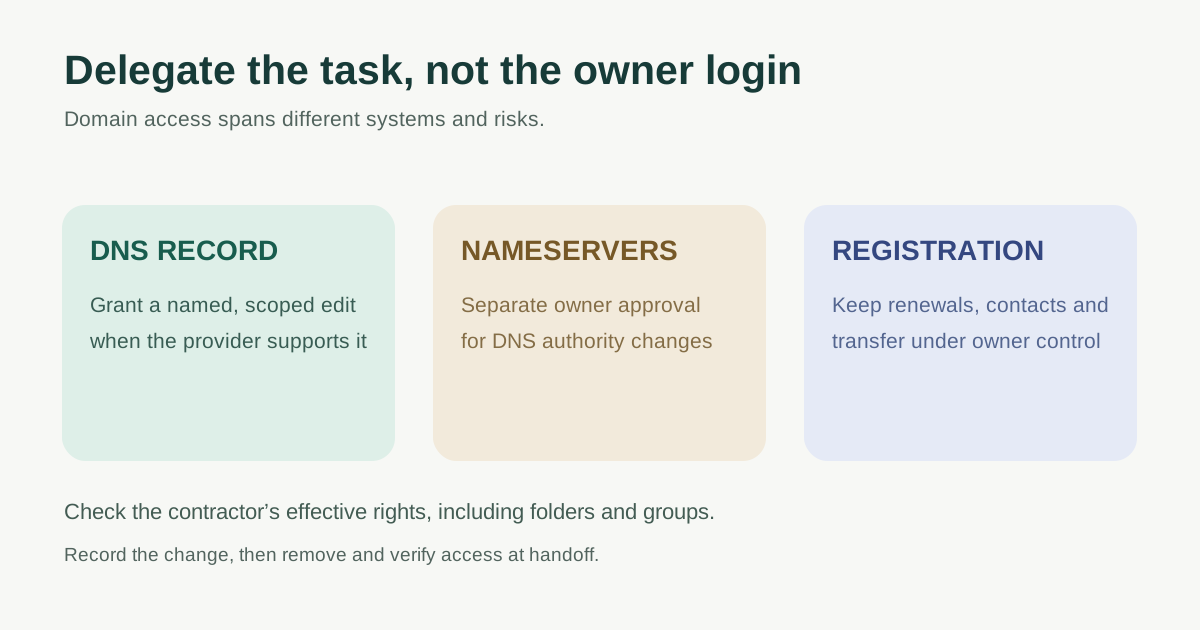
登録、DNS、サイトを分ける
登録事業者、DNS、ホスト、メール、チケット事業者は異なる場合があります。依頼された作業を管理するサービスを先に特定します。
範囲の狭い依頼を書く
担当者本人のアカウント、対象ドメイン、操作、見直し日、承認者を記録します。パスワードや復旧・移管コードはシートに書きません。
実効権限を確認する
GoDaddyの管理権限にはネームサーバー、ロック、更新が含まれ得ます。移管権限も別に確認します。Cloudflareは役割と範囲、グループを組み合わせます。Route 53ではDNS変更を限定できますが登録操作のドメイン別制限は別問題です。[2][3][6]
境界を試す
外部担当者が本人のIDでログインし、見えるドメインと操作を確認します。DNS変更値を承認し、後でサイトとメールを確認します。限定権限がない場合、所有者が提案を適用します。
作業後に権限を削除する
変更を記録し、直接・グループ・フォルダーの権限を削除します。組織が登録、更新、復旧、DNSを管理しているか確認します。
シートを入手する
編集可能な英語のテンプレートで範囲、承認、変更、削除を記録します。
出典と参考資料
- What is delegate access?GoDaddy Help · 確認日
- Grant delegate access to domainsGoDaddy Help · 確認日
- Members and permissions: roles, scopes and policiesCloudflare Docs · 確認日
- Account and domain rolesCloudflare Docs · 確認日
- Resource record set permissionsAmazon Route 53 Developer Guide · 確認日
- Using IAM policies for Route 53Amazon Route 53 Developer Guide · 確認日