イベントチケット詐欺を防ぐ運用計画:販売から入場までをつなぐ
偽の販売ページ、決済の異議申し立て、入場時の重複スキャンは別々の問題です。広報、チケット、決済、入場担当が異なる情報を見ていると解決が遅れます。この計画では各引き継ぎの正しい記録と判断担当者を決めます。どのサービスも不正を完全にはなくせません。
Boletolibre編集部
公開日
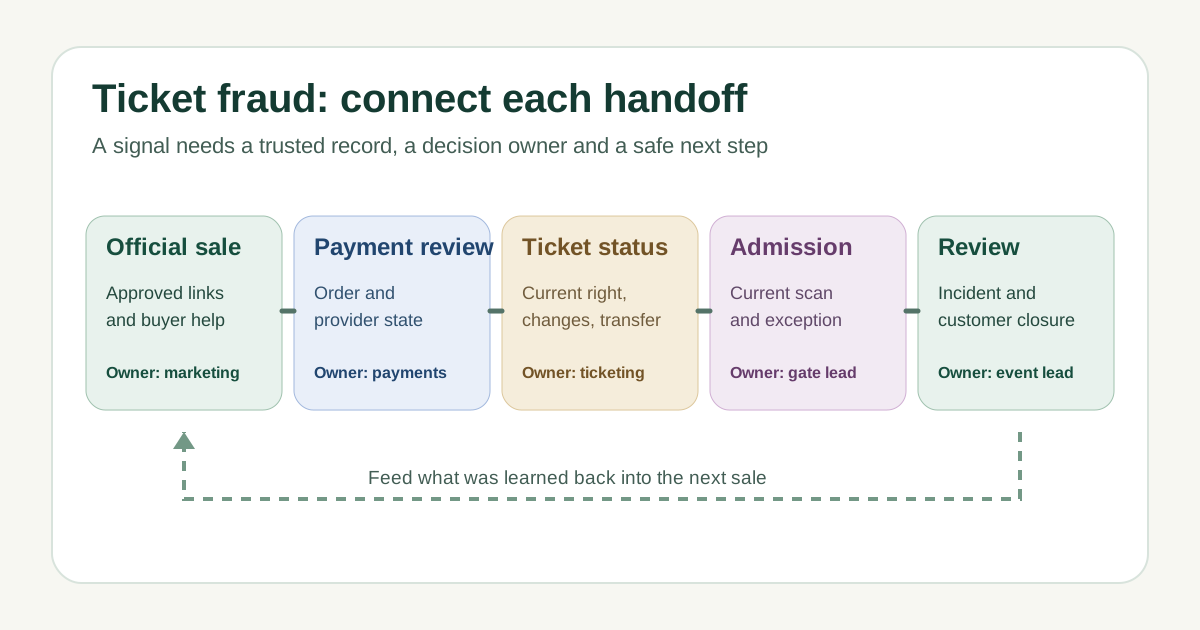
対策の前に引き継ぎを整理する
イベントページ、認定販売先、提携先リンク、窓口、許可された譲渡経路を一覧にします。各リンクの確認担当者を決め、注文が決済、発券、変更、入場へ進む流れを追います。警告を誰が受け取り、どの記録を確認できるか不明なら、対策は機能しません。[1]
段階ごとに兆候、正しい記録、許可された対応、上長への連絡先を書きます。疑わしい決済は決済・発券担当、重複コードは入場責任者が扱います。いずれも不正の証明ではありません。注文やスキャンの誤りに遭った正規購入者の救済経路も用意します。
正規の購入経路を明確にする
管理するイベントページに認定購入先と問い合わせ先を掲載し、メール、SNS、会場案内、提携先資料のリンクを一致させます。Boletolibre.comにイベントページがある場合、そのページを承認済みの購入・問い合わせリンクの参照先にできます。譲渡や再販売の可否と確認方法も説明します。[2]
偽サイトは検索広告やSNSから誘導することがあり、ロゴや検索順位だけでは正規性を確認できません。不審な掲載を報告できる窓口を設け、URLと証拠を保存し、実際の販売記録を確認してから訂正を発信します。調査前に有効性や返金を約束しません。[2]
販売開始前に購入と特典のルールを確認する
発券・決済事業者に、表示される危険信号、自動処理、人による再確認の方法を聞きます。決済審査中に在庫を保持するか、チケットを発行するか、誰が購入者に連絡するかを記録します。決済警告は調査のきっかけであり、購入者への非難ではありません。[1]
購入枚数、割引コードの対象と有効期間、招待券の承認をイベントに合わせて設定します。複数の販売経路で同じ規則が適用されるか確かめます。事業者が認める方法で注文や変更を試し、実際の結果を残します。機能名だけで保護を保証しません。
変更後も入場権限を一貫させる
イベント、日付、セッション、区域、人数、再入場の条件を明確にします。返金、取消、再発行、正式な譲渡後に旧・新チケットがどう変わるか決めます。開場前に端末が最新状態を見られるか、同期できない場合の手順を確認します。QR画像だけでは有効な入場権限か判断できません。
重複または不明なコードでは二度目の入場を保留し、利用者を係員のいる窓口へ案内します。注文、状態の履歴、前回のスキャン、譲渡を調べ、責任者が判断を記録します。画面の画像や紙券が直ちに偽物というわけではありません。イベント規則と現在の記録で判断します。
兆候を調査し、対応を完結する
偽サイトの通報、異常な決済失敗、対象外への割引コード拡散、重複スキャン、まとまった異議申し立てなど、実際に確認できる兆候を選びます。まず通常の説明を確認し、イベント固有の連絡基準とリンク・コード・チケットを止められる担当者を決めます。決済争議と偽券の通報は別の対応が必要です。
注文や掲載の参照番号、時刻、確認した情報、判断、担当者、連絡結果だけを残します。個人情報や決済情報は認可されたシステムに保存します。Stripeの資料は領収書や連絡記録の有用性を示しますが、必要な証拠は案件ごとに異なり、結果は保証されません。[3]
共通の引き継ぎ表を使う
販売開始前にテンプレートを複製し、開場前に見直します。リスクごとに担当者、正しい記録、安全な即時対応、修正の確認方法を記入します。偽サイトの報告と入場時の重複コードが同時に届く例を検討し、購入者情報を公開せずに各担当へ届くか確かめます。[1]
出典と参考資料
- Cyber security for major eventsUK National Cyber Security Centre · 確認日
- How to make your World Cup experience scam freeUS Federal Trade Commission · 確認日
- Dispute sample evidence packetsStripe Documentation · 確認日