イベントサイトのファイルアップロード安全確認
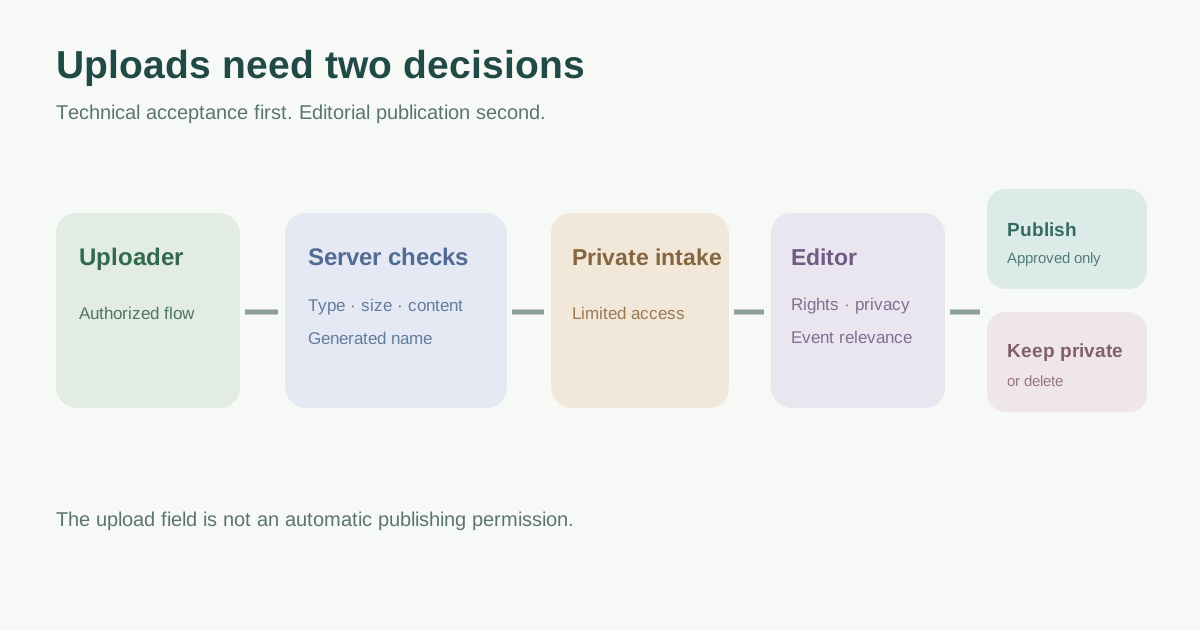
登壇者写真、ロゴ、参加者書類には別の扱いが必要です。アプリが安全に受け取れるかと、内容を公開・保管してよいかは別の判断です。
Boletolibre編集部
公開日
アップロード経路を一覧にする
フォーム、目的、送信できる人、閲覧できる人を記録します。公開画像と私的書類を分けます。外部フォームでは保存とアクセスの責任者も確認します。
サーバー側で制限・検証
必要な拡張子と容量だけを許可します。ブラウザー側の指定は防御になりません。Content-Type は偽装可能です。名前、形式、内容を組み合わせて検査し、保存名を生成します。[1]
非公開の受領と公開を分ける
元ファイルを実行可能な Web 領域から隔離し、閲覧・更新・削除の権限を制御します。承認後に公開します。スキャンだけに頼らず、外部サービスへ私的書類を送る前に確認します。[1]
内容を審査し経路を確かめる
編集者が利用許可、個人情報、公開先を確認します。許可・拒否される形式、容量、権限、未承認ファイルに公開 URL がないことを安全なサンプルで確認します。
出典と参考資料
- File Upload Cheat SheetOWASP Cheat Sheet Series · 確認日