イベントサイトのセキュリティ更新チェックリスト
CMS が「完了」と表示しても更新は終わりません。公開ページ、申込、チケットへの移動を確認します。自分たちが管理するソフトウェアに適用します。
Boletolibre編集部
公開日
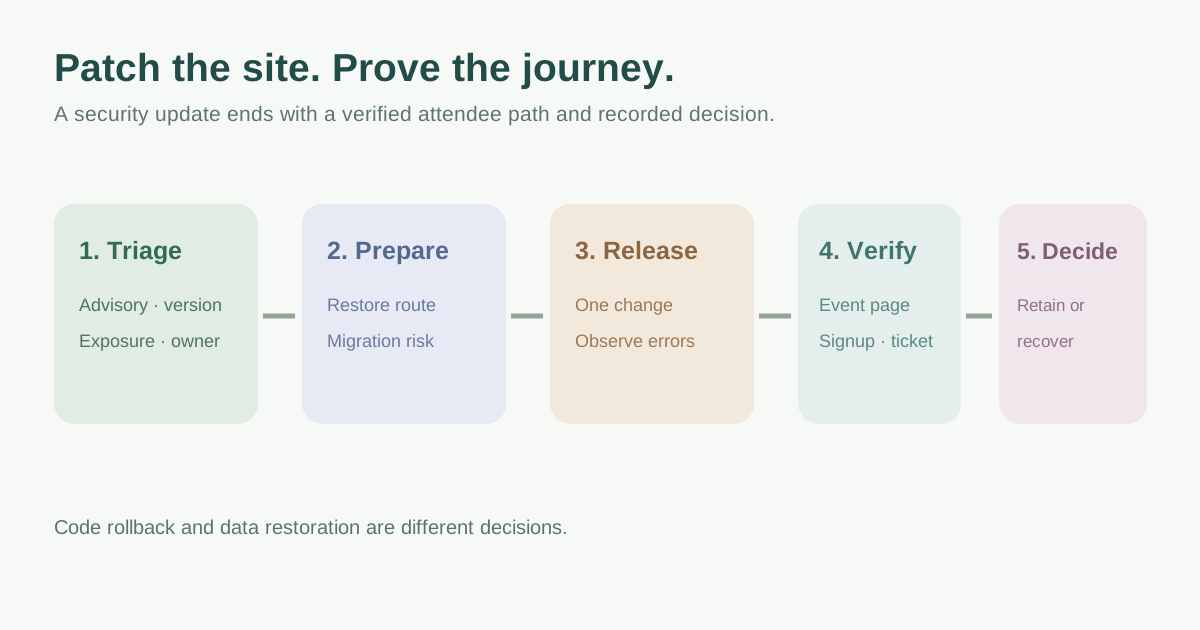
対象と緊急度を特定
製品、バージョン、ホスト、提供元の通知、担当者を記録します。実際に影響するか確認します。CISA の KEV は悪用事例に基づく優先順位の資料です。[2]
復旧可能な状態を作る
コード、設定、DB、画像を一覧にし、復元できるバックアップと担当者を確認します。新しい DB 形式に旧コードが対応しない場合があります。安全な環境で事前確認します。[4]
更新後に参加者経路を確認
提供元の手順に従い、公開ページ、フォーム、確認通知、チケットリンク、管理者ログインを確認します。本物の決済やメール送信は避けます。[3]
判断と結果を残す
停止条件、判断者、環境固有の復旧手順を決めます。DB 復元では新しい申込が失われ得ます。公開経路の確認後に完了します。
出典と参考資料
- Rollback Plan ChecklistManifestly · 確認日
- Known Exploited Vulnerabilities CatalogCISA · 確認日
- Updating WordPressWordPress.org · 確認日
- BackupsWordPress Developer Resources · 確認日