Veilige bestandsuploads op een evenementwebsite
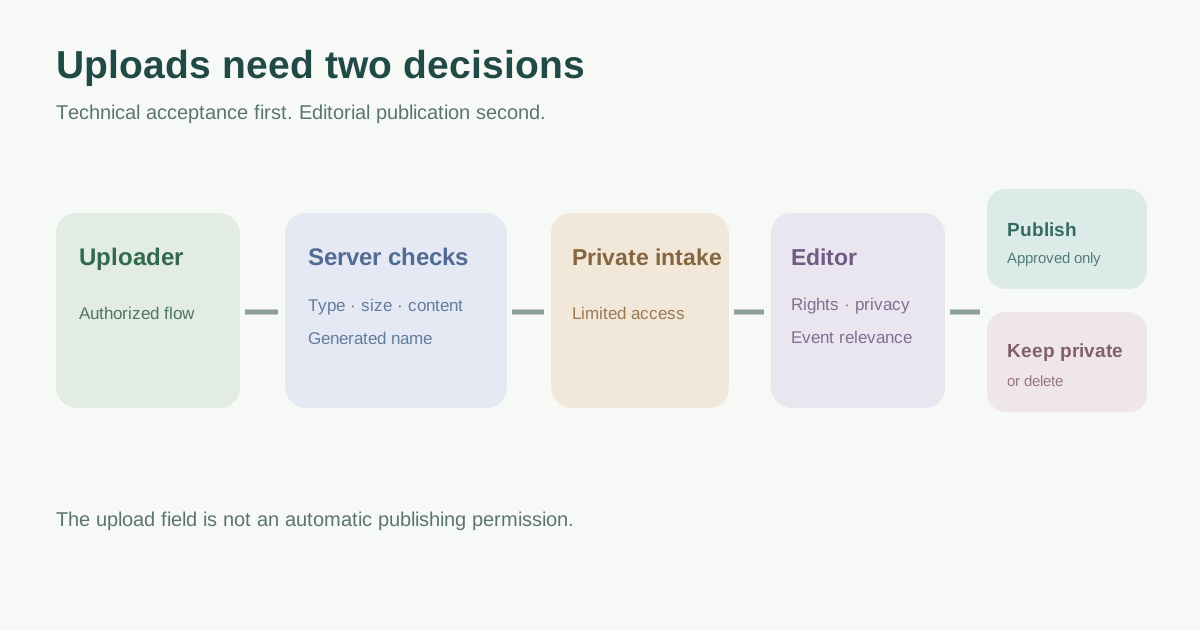
Sprekersfoto’s, logo’s en deelnemersdocumenten horen niet op dezelfde route. Eerst bepaalt de applicatie of een bestand veilig kan worden ontvangen; daarna beslist een redacteur over publicatie of bewaring.
De redactie van Boletolibre
Gepubliceerd
Breng uploadroutes in kaart
Noteer formulier, doel, bevoegde inzender en latere lezer. Scheid publieke beelden van privé-documenten. Leg bij leveranciersformulieren toegang en bewaareigenaarschap vast.
Beperk en controleer op de server
Sta alleen benodigde extensies en een passend maximum per route toe. Browserfilters beveiligen de server niet. Content-Type kan worden vervalst; combineer naam-, type- en inhoudscontrole. Genereer de opslagnaam.[1]
Scheid privé-ontvangst en publicatie
Bewaar originelen apart van uitvoerbare webinhoud en beheer lees-, vervang- en verwijderrechten. Publiceer pas na goedkeuring. Scans zijn één laag; beoordeel gegevensdeling voordat privébestanden naar externe diensten gaan.[1]
Beoordeel inhoud en controleer de route
Een redacteur controleert gebruiksrecht, persoonsgegevens en bestemming. Test toegestane en geweigerde typen, grootte, rechten en dat een wachtend bestand geen publieke URL heeft.
Bronnen en verder lezen
- File Upload Cheat SheetOWASP Cheat Sheet Series · Geraadpleegd