Bescherm e-mail bij een website-DNS-wijziging: vind gedeelde afhankelijkheden
Een website-DNS-wijziging kan e-mail raken terwijl MX- en SPF-tekst gelijk blijven. De nuttige vraag is welke mail- of authenticatiefuncties afhangen van precies het record dat je wilt wijzigen. Deze eigen behoudsgids gebruikt bronnen die op 14 oktober 2026 zijn geraadpleegd; er zijn geen echte DNS-query’s, berichten, accountacties of recordwijzigingen uitgevoerd.
De redactie van Boletolibre
Gepubliceerd
Definieer wat “alleen de website” betekent
Noteer beoogde websitehostnamen, de echte DNS-autoriteit en het precieze wijzigingsvoorstel. Houd DNS-provider, delegatie, mailboxlocatie, mailprovider en authenticatieontwerp buiten deze wijziging. Een bouwer die een zone wil vervangen of mail wil verbinden stelt een ruimere wijziging voor. Geef die een eigen beoordeling voordat ze onderdeel van de websiteverhuizing wordt.
Bewaar volledige huidige waarden en relevante TTL-, voorkeur-, alias-, proxy- of routeringsmetadata met gedateerde verwijzingen. Benoem mail- en DNS-eigenaren die afhankelijkheden kunnen verklaren. Het recordtype alleen bepaalt het gebruik niet: een websiteadres kan ook maildoel of invoer voor afzenderbeleid zijn.
Begin met een leeg behoudsregister
Voorblad: websitehostnamen ____; DNS-autoriteit/provider ____; mailscope/provider ____; gedateerd bewijs ____; mail-/DNS-eigenaren ____; exact wijzigingsvoorstel ____; uitsluitingen ____. Geen inloggegevens, privésleutels of persoonlijke mailadressen in gedeelde kopieën. Herhaal de recordkaart per record en afhankelijkheidsvelden per relevante afnemer.
| Registerveld | Jouw bewijs of open vraag |
|---|---|
| Recordidentiteit | ID/naam/type ____; volledige huidige waarden en metadatareferentie ____. |
| Voorgesteld verschil | Exacte toevoegingen/wijzigingen/verwijderingen ____; voorstel-/importreferentie ____. |
| Afnemers | Website/inkomende mail/afzenderauthenticatie/providerdetectie ____; eigenaar ____. |
| Klasse | Alleen-webkandidaat/beschermen/gedeeld/onbekend ____; bewijs ____. |
| MX-adresafhankelijkheid | MX-doel en relevante adressen ____; overlap met websitewijziging ____. |
| SPF-afhankelijkheid | Toepasselijke a-/mx-doelen en adresoverlap ____; open beleidsvraag ____. |
| Andere providerafhankelijkheden | Bestaande selectors/beleid/detectierecords ____; bron en eigenaar ____. |
| Besluit en acceptatie | Tegengehouden IDs ____; toegestane kandidaten ____; eigenaar ontbrekend bewijs ____. |
Onbekend is nog toe te wijzen werk. Deze startkaart is geen volledig mailmodel: de echte configuratie bepaalt aanvullende records en afnemers. Tel kandidaten + beschermde + gedeelde + onbekende rijen, zodat ontbrekende classificatie zichtbaar blijft.
Volg inkomende mail verder dan MX-tekst
RFC 5321 paragraaf 5.1 beschrijft hoe een MX-doel leidt naar adresrecords zoals A of AAAA van de mailserver. De behoudsafleiding is eenvoudig: gebruikt dat doel een adres uit het websitevoorstel, dan bewijst ongewijzigde MX-tekst geen ongewijzigde route. Noteer de verbinding en houd die wijziging tegen voor de eigenaren.[2]
Die paragraaf onderscheidt een leeg MX-resultaat van aanwezige maar onbruikbare MX-records. Het beschreven impliciete MX geldt bij afwezigheid van MX-vermeldingen; het maakt onbruikbaar bestaand MX niet afwezig. Een queryfout bewijst evenmin afwezigheid. Noteer de toepasselijkheidsvraag in plaats van een terugval te verzinnen of door verwijdering te creëren.[2]
Dit is een begrensde lezing van het document uit oktober 2008, geen diagnose van een echt domein of volledige actuele mailspecificatie. Neem niet aan dat elke adres- of aliasconstructie als maildoel wordt ondersteund.
Lees authenticatieafhankelijkheden naast TXT
RFC 7208 paragrafen 5.3 en 5.4 beschrijven SPF a en mx. a vergelijkt het IP-adres van de verbindende afzender met de bij de verbinding passende A-/AAAA-gegevens van het doel; mx gebruikt adressen van de teruggegeven MX-hosts. Een afhankelijk adres wijzigen kan dus de evaluatie veranderen met dezelfde SPF-TXT-tekst. Het is een mogelijke afhankelijkheid, geen volledige beleids- of bezorguitkomst.[3]
SPF mx erft bij ontbrekend MX niet de impliciete-MX-terugval van SMTP. Bewaar dat onderscheid. Hier zijn alleen die mechanismen uit het document van april 2014 de bron; includes, macro’s, verwerkingslimieten en de rest van echt beleid vragen eigen beoordeling. Er wordt geen nieuwe SPF-waarde voorgeschreven.[3]
De geselecteerde Microsoft-gids behandelt SPF, DKIM en DMARC. Gebruik dat als aanleiding om bestaande toepasselijke authenticatie-, selector-, beleids- en detectierecords van de provider te inventariseren. Haal echte typen en waarden uit diens actuele bewijs; deze gids geeft geen universele selector, sleutel, authenticatierecept of garantie.[1]
Lees wat een automatische stroom echt wil wijzigen
Microsofts Domain Connect-pagina voor Microsoft 365, bijgewerkt op 23 april 2026, beschrijft mailverbinding: MX wijzigen stuurt nieuwe mail naar Microsoft 365, terwijl bestaande berichten zonder migratie bij de oude host blijven. Afhankelijk van de registrar kan Domain Connect automatische verwijdering van bestaand MX aanbieden. Dit zijn grenzen van die mailstroom, geen website-instructies of werking van iedere wizard.[1]
Vergelijk toevoegingen, vervangingen en verwijderingen met het bewaarde register. Een beschermde rij overschrijven, mail toevoegen of een hele zone importeren verruimt het voorstel en vraagt eigen scope en bevoegdheid. Richt MX niet om en herschrijf SPF niet enkel om een onbevoegde gedeelde websiteadreswijziging passend te maken.
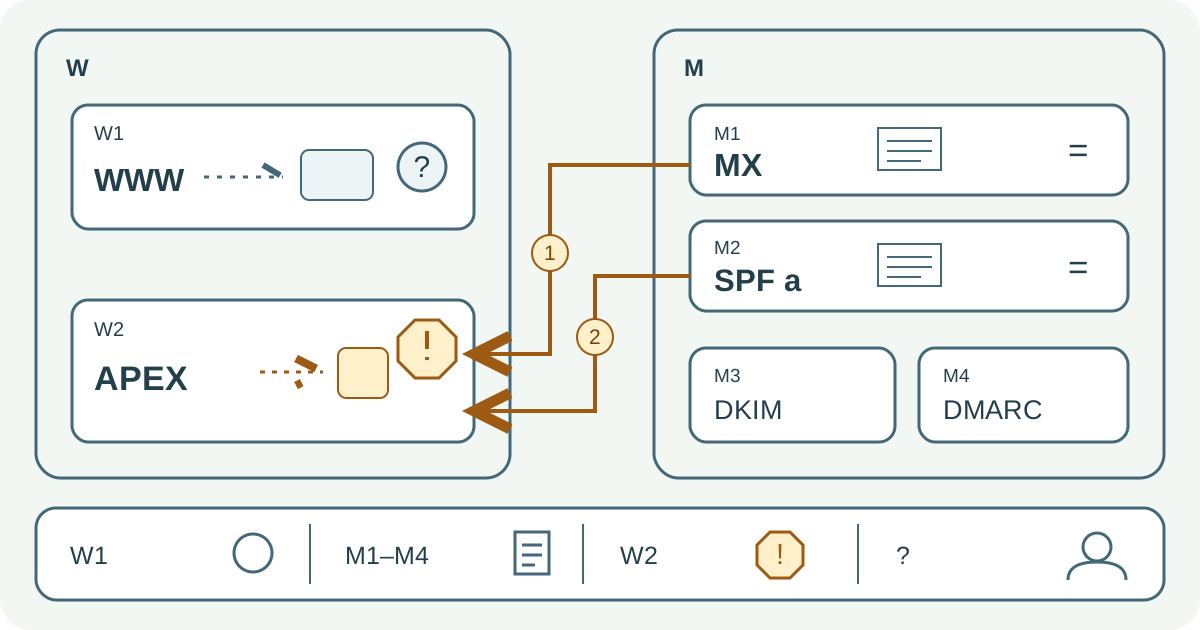
Fictieve Amber Lantern Workshop: gelijke tekst, gedeeld adres
| Fictieve rij en afhankelijkheid | Voorstel en klasse |
|---|---|
| W1: WWW → OldWeb; fictieve eigenaar vindt geen passende mailverbinding | OldWeb → NewWeb; voorwaardelijke kandidaat. |
| W2: APEX-adres → OldSharedAddress | OldSharedAddress → NewWebAddress; gedeeld — STOP. |
| M1: expliciet MX-doel → APEX; voorkeur in het verhaal bewaard | Tekst gelijk; beschermen; hangt van W2 af. |
| M2: SPF-notitie met a-doel APEX; rest niet gemodelleerd | Tekst gelijk; beschermen; hangt van W2 af. |
| M3: bestaande DKIM-selectorvermelding van provider → ProviderKeyRef | Ongewijzigd; beschermen. |
| M4: bestaande DMARC-beleidsvermelding van provider → FictionPolicyRef | Ongewijzigd; beschermen. |
De onvolledige SPF-notitie is geen geldig volledig record. Selector-/beleidsnamen, typen en waarden zijn tijdelijke aanduidingen zonder sleutels. Twee verbindingen tellen: M1 MX-doeladres → W2 en M2 SPF-a-doeladres → W2. Er is expliciet MX, dus SMTP-terugval bij afwezigheid wordt niet gebruikt en geen impliciete SPF-terugval aangenomen.
1 kandidaat + 4 beschermde + 1 gedeelde + 0 onbekende = 6 rijen. Besluit: STOP W2 ondanks gelijke MX-/TXT-tekst. W1 blijft een voorwaardelijke plankandidaat met ontvangst-, verzend- en applicatieacceptatie nog open. Geen record is gewijzigd en geen bezorging vastgesteld.
Draag toegestaan verschil en open mailvragen over
Geef het omschakelplan kandidaat-IDs en bewijs, beschermde set en afhankelijke adressen, tegengehouden gedeelde/onbekende wijzigingen, exact automatiseringsverschil en volgende eigenaar per leemte. Volgorde, tijden en terugzetten horen daar; een behoudsklasse keurt publicatie nog niet goed.
Wijs later bewijs voor ontvangst, verzending en applicatiemail toe aan de diensteigenaren via hun goedgekeurde processen. Gelijke DNS-tekst bewijst geen bezorging of authenticatie en dit werkblad voert die niet uit. In het verhaal moet W2s gedeelde afhankelijkheid worden opgelost en W1 voorwaardelijk blijven.
Bronnen en verder lezen
- Microsoft 365 Domain Connect: mailroute, bestaande berichten en mogelijke oude-MX-verwijdering; bijgewerkt op 23 april 2026Microsoft · Geraadpleegd
- SMTP RFC 5321, oktober 2008: paragraaf 5.1, MX-adresafhankelijkheden en afwezigheidRFC Editor · Geraadpleegd
- SPF RFC 7208, april 2014: paragrafen 5.3 (a) en 5.4 (mx); geen impliciete SMTP-MX-terugvalRFC Editor · Geraadpleegd