security.txt publiceren voor een evenementenwebsite
Wie een zwakte in de website, registratie of ticketstroom vindt, moet een team kunnen bereiken dat handelt. security.txt geeft daarvoor een standaard contactroute. Het verhelpt de zwakte niet, geeft geen testtoestemming en vervangt geen openbaarmakingsbeleid.
De redactie van Boletolibre
Gepubliceerd
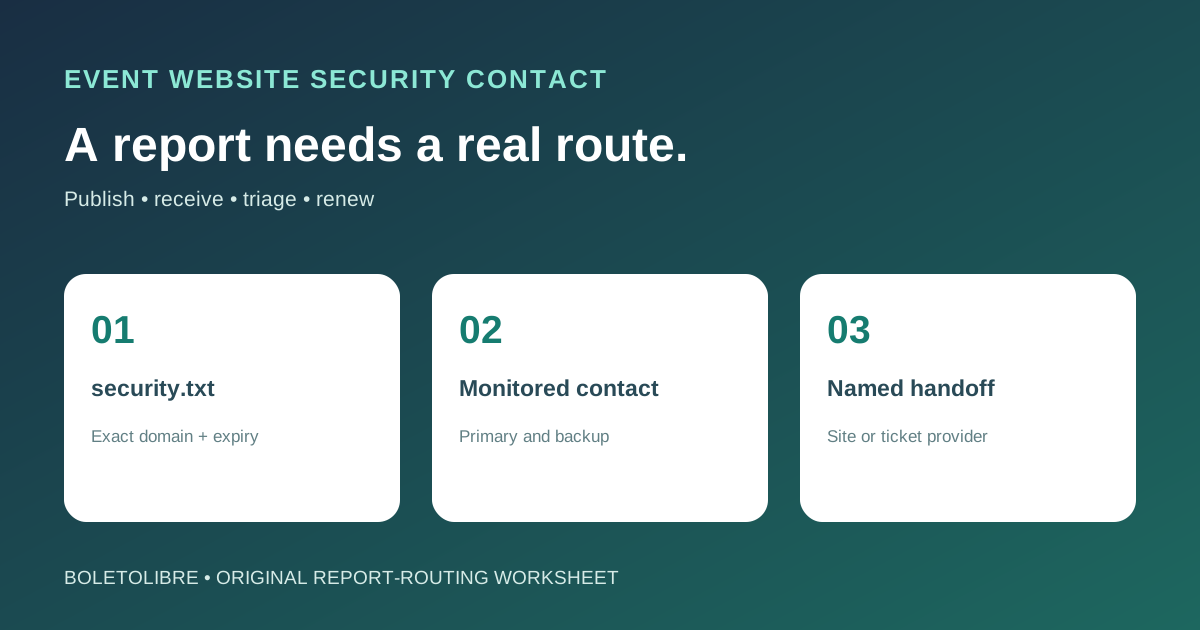
Bepaal domeinen en beheerders
Download voorbeeld en overdrachtsblad (Markdown, Engels)
Noteer publieke domeinen en hun beheerders. Volgens RFC 9116 geldt het bestand voor het domein waarvan het wordt opgehaald, niet automatisch voor subdomeinen. Claim geen beheer over een externe ticketprovider; regel een duidelijke overdracht.[1][2][3]
Kies een bewaakt kanaal
Gebruik een veiligheidsinbox of veilig formulier met eigenaar en vervanger. Houd het gescheiden van algemene bezoekershulp. Spreek ontvangst, besloten beoordeling en escalatie af. Vraag niet om wachtwoorden, volledige bezoekerslijsten of kaartgegevens per mail.[1][2][3]
Publiceer het geldige minimum
Contact en Expires zijn verplicht. Contact moet een URI zijn, bijvoorbeeld mailto: of HTTPS, geen los e-mailadres. Serveer /.well-known/security.txt via HTTPS als text/plain UTF-8. De RFC raadt een vervaldatum binnen een jaar aan. Een optionele Canonical moet overeenkomen met een echte ophaal-URL.[1][2][3]
Scheid contact van beleid
Policy kan naar echt meldingsbeleid verwijzen; het bestand zelf verleent geen testtoestemming, juridische bescherming, beloning of gegarandeerde reactietijd. Laat zulke toezeggingen goedkeuren. NCSC behandelt kanaal, beleid en bestand als samenhangende onderdelen.[1][2][3]
Controleer bestand en ontvangst
Open de publieke URL zonder account. Controleer leesbare tekst, actueel contact en geldige vervaldatum. Stuur een onschuldige interne test en bevestig ontvangst. Herhaal na DNS-, hosting- of teamwijzigingen en vóór afloop.[1][2][3]
Routeer zonder incidenten te verwarren
Noteer domein, tijd, kanaal, eigenaar en volgende actie; bewaar de melding besloten. Een gemelde kwetsbaarheid is geen bevestigde inbraak. Gebruik bij actief misbruik of blootgestelde gegevens het aparte incidentplan en passend lokaal advies.[1][2][3]
Bronnen en verder lezen
- How to Setup security.txt: A Detailed GuideSiteSecurityScore · Geraadpleegd
- RFC 9116: A File Format to Aid in Security Vulnerability DisclosureIETF RFC Editor · Geraadpleegd
- Vulnerability Disclosure ToolkitUK National Cyber Security Centre · Geraadpleegd