Wat is SSL? TLS, HTTPS en de grenzen van een veilige verbinding
SSL staat voor Secure Sockets Layer en is de voorganger van TLS, Transport Layer Security. SSL is verouderd, maar “SSL-certificaat” blijft een gangbare naam voor een TLS-certificaat. Bij een moderne website gaat het erom of de browser een correct geauthenticeerde HTTPS-verbinding heeft.
De redactie van Boletolibre
Gepubliceerd
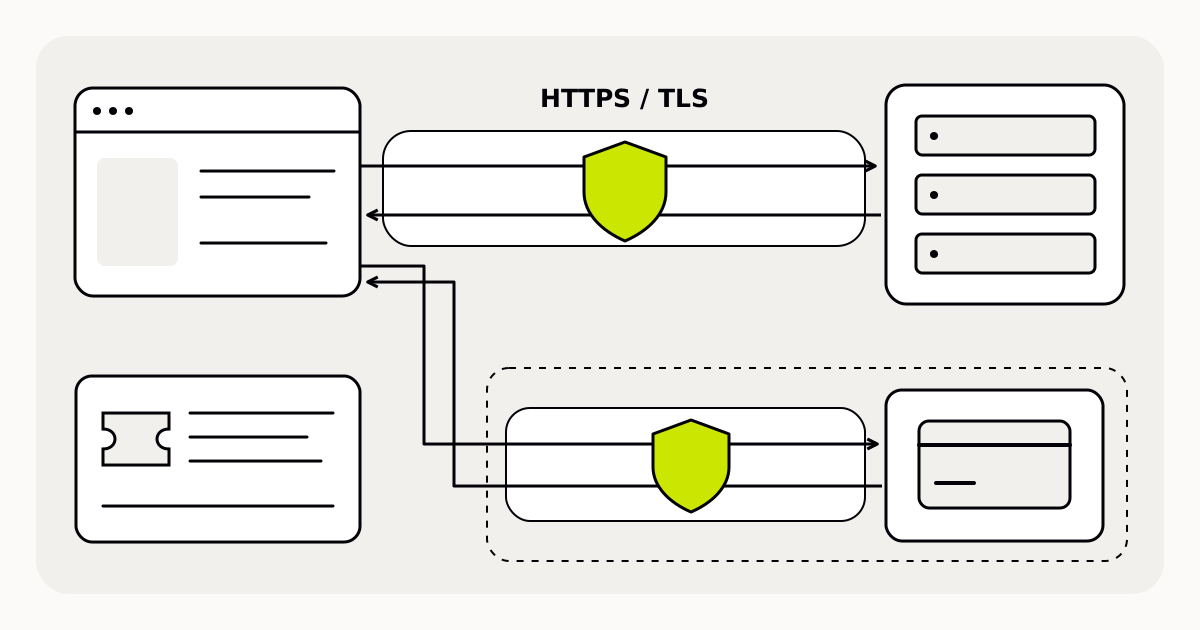
SSL, TLS en HTTPS zijn verschillende begrippen
SSL en TLS zijn communicatieprotocollen. Een certificaat helpt de identiteit van de server vast te stellen en is niet het protocol zelf. HTTPS is HTTP-communicatie die door TLS wordt beschermd. Een dienst die een “SSL-certificaat” aanbiedt, kan de gebruikelijke oudere term gebruiken. Vraag naar de echte HTTPS-inrichting, niet naar het verouderde SSL-protocol.[1][2]
Bij authenticatie van een webserver koppelt het certificaat de sleutels van de server aan de domeinnaam. Zo kan de browser controleren dat hij met de server voor de gevraagde naam communiceert. Die controle gaat over de verbinding en de tegenpartij, niet over iedere uitspraak op de pagina.[2]
Wat TLS beschermt
| Bescherming | Betekenis in de praktijk |
|---|---|
| Versleuteling tijdens verzending | Helpt voorkomen dat een onderschepper gegevens tussen browser en server leest |
| Integriteit | Helpt wijzigingen in de gegevens tijdens verzending te ontdekken |
| Serverauthenticatie | Laat de browser de server voor de gevraagde domeinnaam controleren |
De reikwijdte is belangrijk: dit beschermt gegevens onderweg tussen de verbonden eindpunten. Het belooft niet hoe een organisator informatie later bewaart of een terugbetaling afhandelt. Een site moet ook afbeeldingen, scripts en andere bronnen via HTTPS laden. HTTP-bronnen binnen een HTTPS-pagina zijn gemengde inhoud en kunnen de bescherming aantasten.[2]
Een evenementenvoorbeeld: twee verbindingen controleren
Stel dat een bezoeker een evenementenpagina opent en een link naar een externe checkout volgt. De pagina en de betaalbestemming zijn aparte verbindingen. Een veilige eerste pagina bewijst niet dat de tweede veilig is. Controleer het echte doeladres en de HTTPS-verbinding voordat je betaalgegevens invoert.
HTTPS alleen bewijst evenmin dat het evenement doorgaat, de organisator betrouwbaar is of aan alle wettelijke verplichtingen voldoet. Daarvoor heb je informatie over het evenement en de verkoper nodig. Dat is een grens van verbindingsbeveiliging, geen extra garantie van een certificaat.[2]
Controleer dit voordat je de pagina deelt
- Open de exacte openbare hostnaam en onderzoek certificaatwaarschuwingen; vraag deelnemers niet die te negeren.
- Controleer dat de pagina en de geladen bronnen HTTPS gebruiken.
- Volg betaallinks en bekijk het uiteindelijke adres, niet alleen de linktekst.
- Bevestig wie het certificaat, de verlenging en de HTTPS-inrichting voor de hostnaam beheert.
Een domein registreren of DNS instellen bewijst niet dat HTTPS klaar is. Vraag de verantwoordelijke hostingdienst om bevestiging en controleer daarna de bezoekersroute. Houd die controle apart van het beoordelen van de organisator, de evenementgegevens en de informatie over annuleringen.[2]
Bronnen en verder lezen
- SSL- en TLS-terminologieAmazon Web Services · Geraadpleegd
- TLS, serverauthenticatie en gemengde inhoudMDN Web Docs · Geraadpleegd