イベントサイトが改ざんされたときの対応チェックリスト
イベントページに未承認の文言が現れたり、チケットボタンが見知らぬサイトを指したりした場合、事実を確かめながらセキュリティ事案の可能性として扱います。本ガイドは、参加者への案内と申込・購入導線に絞って判断を整理します。
Boletolibre編集部
公開日
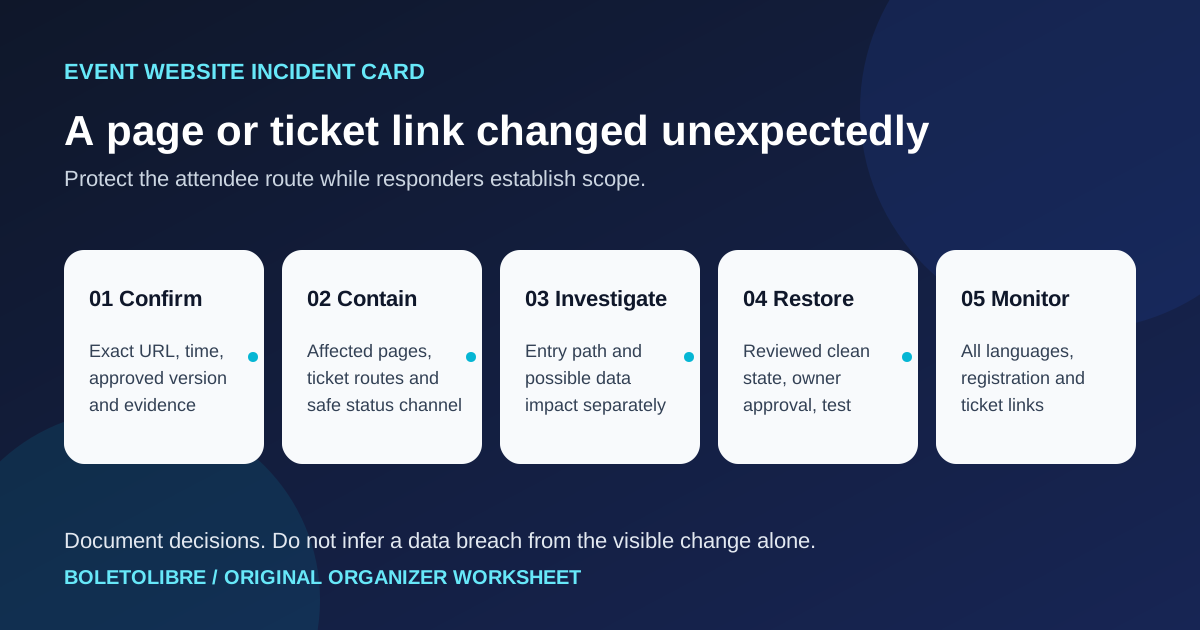
変更を確認し、証拠を残す
正確なURL、言語、表示された変更、最初の発見時刻とタイムゾーン、報告者、承認済みの版を記録します。スクリーンショットと関連するCMS・公開・アクセスログを既存の事故対応手順に従って保全します。不正変更、編集ミス、古いキャッシュを区別するまでは原因を断定しません。[3]
参加者への影響を限定する
セキュリティ・ホスティング担当者が、影響ページの停止、信頼できるメンテナンス表示、侵害された権限の制限などを判断します。イベントページ、申込入口、外部決済先、問い合わせリンクを確認します。確認前の代替リンクは配布しません。ドメインやメールが疑わしい場合に備え、独立した案内手段を用意し、確認済みの影響と次回更新時刻だけを伝えます。[2][3]
原因とデータへの影響を分けて調べる
専門担当者が承認済み内容、公開履歴、CMSアカウント、コード、DNS、CDN、ホスティングを比較します。画面の改ざんだけで個人情報流出を証明することも否定することもできません。調査対象と期間を記録し、通知義務は該当地域の法務・プライバシー担当者に確認します。[2][3]
確認済みの状態に戻し、実際の導線を試す
侵入経路の封じ込めと復旧元の確認を経てから、承認を記録して復旧します。全言語のページ、開催情報、申込フォーム、確認画面、外部チケット先、問い合わせを公開環境から検証します。その後も再発を監視します。[4]
判断シートに経過を残す
シートには証拠、影響URL、封じ込め、案内手段、チケットリンク、担当者、データ影響評価、復旧承認を記入できます。専門的な技術・法的調査に代わるものではありません。[3]
出典と参考資料
- Defacement incident response playbookCounteractive / GitHub · 確認日
- Website defacement (ITSAP.00.060)Canadian Centre for Cyber Security · 確認日
- Plan: Your cyber incident response processesUK National Cyber Security Centre · 確認日
- Recovering from a highly disruptive cyber attackUK National Cyber Security Centre · 確認日