Een domein beheren vóór, tijdens en na je evenement
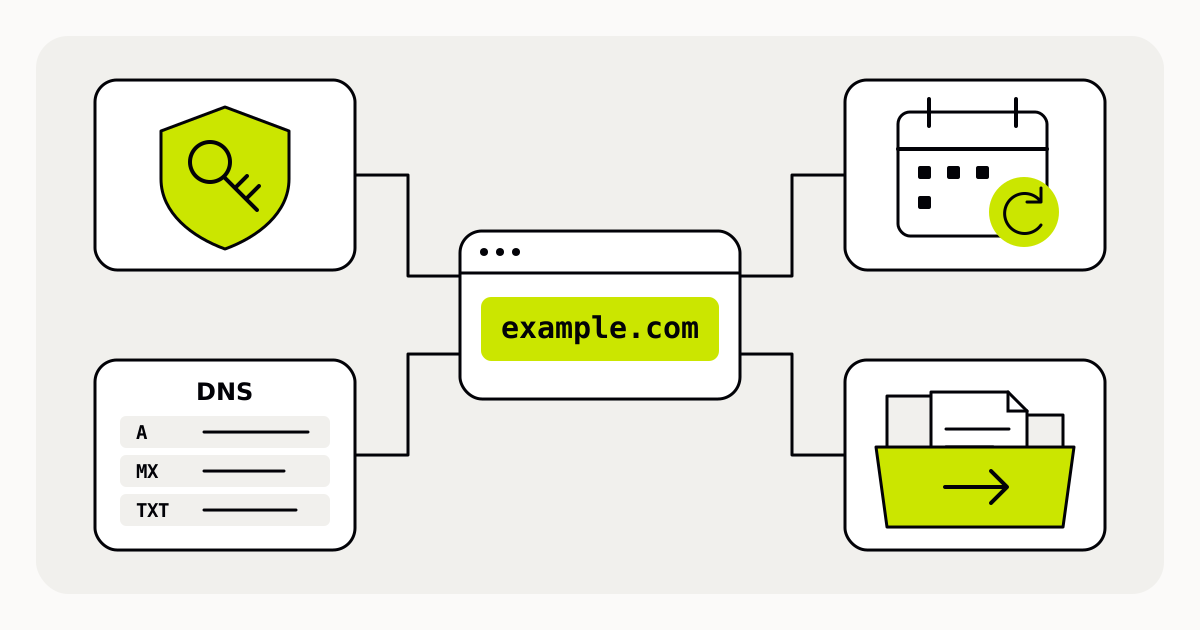
Een domein beheren betekent grip houden op de registratie en de gekoppelde diensten. Een werkende pagina vertelt niet wie morgen de naam kan verlengen of het account herstellen. Maak vóór een drukke verkoopperiode een kort beheeroverzicht en houd het ook na het evenement bruikbaar.
De redactie van Boletolibre
Gepubliceerd
Begin met een overzicht, niet met zoeken naar wachtwoorden
Maak een korte registratie voor de exacte domeinnaam: registrar, vervaldatum, verantwoordelijke rol, herstelcontact en aanbieders van DNS, website en e-mail. Noteer waar goedgekeurde toegang is opgeslagen, niet de wachtwoorden zelf. Bij een gedeeld evenementenmerk hoort dit overzicht bij de organisatie, niet uitsluitend in de mailbox van één vrijwilliger.
| Verantwoordelijkheid | Te beantwoorden vraag |
|---|---|
| Registratie | Wie kan verlengen en houdergegevens aanpassen? |
| DNS | Welke aanbieder levert de autoritatieve nameservers en wie wijzigt records? |
| Website | Wie onderhoudt de pagina’s en hun domeinkoppeling? |
| Wie beheert de bezorging en bijbehorende DNS-instellingen? |
De DNS-editor van de registrar is niet automatisch de actieve. DreamHost vermeldt bijvoorbeeld expliciet dat zijn instructies gelden bij gebruik van zijn nameservers. Bepaal dus eerst welke DNS-aanbieder het domein werkelijk bedient voordat je iets wijzigt.[4]
Bescherm het account en de herstelroute
Gebruik een uniek wachtwoord en zet multifactorauthenticatie aan als de registrar dat ondersteunt. ICANN adviseert accountinformatie privé en herstelbaar te houden. Een ontwerper heeft niet zomaar je hoofdwachtwoord nodig om met de website te helpen. Zoek beperkte of gedelegeerde toegang als de aanbieder die mogelijkheid biedt.[1][2]
Houd het contactadres actief en controleer het regelmatig. Een adres dat niet van het beheerde domein afhangt, blijft bruikbaar bij problemen; ICANN adviseert die scheiding. Vraag de registrar naar een verhuisblokkade en hoe die wordt opgeheven. Zo’n blokkade biedt extra bescherming, geen garantie tegen iedere ongeoorloofde wijziging.[1]
Leg vast wie herstel kan regelen wanneer de normale beheerder afwezig is. Bekijk vooraf de gedocumenteerde herstelprocedure. Levert de aanbieder herstelcodes, bewaar die dan volgens de veilige werkwijze van de organisatie, niet tussen openbare evenementendocumenten.
Plan verlenging rond je evenementenkalender
Verleng bij de registrar voordat de registratie verloopt. ICANN waarschuwt dat niet verlengen gekoppelde diensten kan onderbreken en tot verlies van de naam kan leiden. Houd contact- en betaalgegevens actueel. Lees de voorwaarden in plaats van voor iedere extensie dezelfde hersteltermijn aan te nemen.[3]
Wijs ook bij automatische verlenging iemand aan die controleert of het gelukt is. Plan een beoordeling vóór grote aankondigingen, niet pas op de vervaldatum. Controleer bij een jaarlijks festival het domein tijdens de voorbereiding van de volgende editie, ook zonder nieuw webontwerp. Leg na verlenging de bevestigde nieuwe vervaldatum vast.
Geef DNS-wijzigingen een vastgelegd doel
DNS doet meer dan de website bereikbaar maken: MX-records sturen e-mailbezorging en TXT-records kunnen verificatie- of mailinformatie bevatten. Een websiteverhuizing is daarom geen reden om onbekende records te verwijderen. Gebruik de exacte waarden van de dienst die je wilt aansluiten.[4]
- Benoem de wijziging: welke hostnaam, welke dienst en waarom?
- Bewaar de relevante bestaande instellingen met beperkte toegang en leg de verantwoordelijken vast.
- Vraag de nieuwe aanbieder om de hostnaam, het recordtype en de bestemming.
- Bevestig welk DNS-account autoritatief is; plan een nameserverwijziging apart en behoud benodigde records.
- Kies een moment, een verantwoordelijke en een herstelplan voor als de nieuwe dienst niet werkt.
- Test daarna de bedoelde pagina en getroffen e-mail- of verificatiestromen; noteer de uitkomst.
DNS-informatie kan na een wijziging in caches blijven staan. Eén apparaat controleren geeft dus niet het volledige beeld. Volg de aanwijzingen van de aanbieder en bekijk eerst de resultaten voordat je opnieuw wijzigt. Ook het terugzetten van een record werkt niet noodzakelijk direct voor iedere bezoeker.[5]
Controleer onverwachte verlengingsberichten
Een bekend logo maakt een bericht niet betrouwbaar. ICANN beschrijft phishing die verlengingsverzoeken nabootst en zegt registratiekosten niet rechtstreeks bij houders te innen. Open zelf je bekende registraraccount om een onverwacht betaalverzoek te controleren, in plaats van de link in het bericht te volgen.[2]
Veranderen registratiegegevens zonder toestemming, neem dan snel contact op met de registrar via het vaste supportkanaal. Bewaar relevante berichten en je registratiebewijs. Geef je wachtwoord niet aan iemand die aanbiedt de naam terug te halen.[1]
Draag het beheer over als mensen of leveranciers wisselen
Bevestig na het seizoen de volgende verantwoordelijke, controleer gedelegeerde toegang en trek overbodige rechten in via de aanbieder. Houd domeinregistratie en websiteonderhoudscontract gescheiden. Het einde van een ontwerpopdracht mag niet betekenen dat niemand meer verantwoordelijk is voor verlenging.
Een bruikbare overdracht bevat de domeinnaam, leverancierscontacten, volgende verlenging, dienstenoverzicht, recente wijzigingen en open punten. Laat de nieuwe beheerder bevestigen dat de eigen toegestane toegang werkt en de herstelinstructies vindbaar zijn. Een overdracht test je niet door het wachtwoord van de vorige beheerder te delen.
Herhaal een korte controle
Controleer vóór een grote verkoop of campagne vier dingen: toegang voor bevoegde mensen, een geldige registratie, werkende publieke links en afhankelijke diensten, en een eigenaar voor de volgende actie. Noteer uitzonderingen en deadlines. Zo’n herhaalbare controle helpt meer dan een uitgebreid document dat na de lancering niemand meer opent.
Bronnen en verder lezen
- Accounts beschermen en ongeoorloofde wijzigingen meldenICANN · Geraadpleegd
- Phishing en aanvullende accountbeschermingICANN · Geraadpleegd
- Advies over verlengen en verlopenICANN · Geraadpleegd
- DNS-records, actieve nameservers en e-mailDreamHost · Geraadpleegd
- DNS-updates en antwoorden in cachesMDN Web Docs · Geraadpleegd