Lista de verificación de permisos para correos de eventos
Registro de asistentes, lista anterior y suscripción son fuentes distintas. Revisa cada una antes de usarla para marketing.
Equipo editorial de Boletolibre
Publicado
Descarga la auditoría de listas
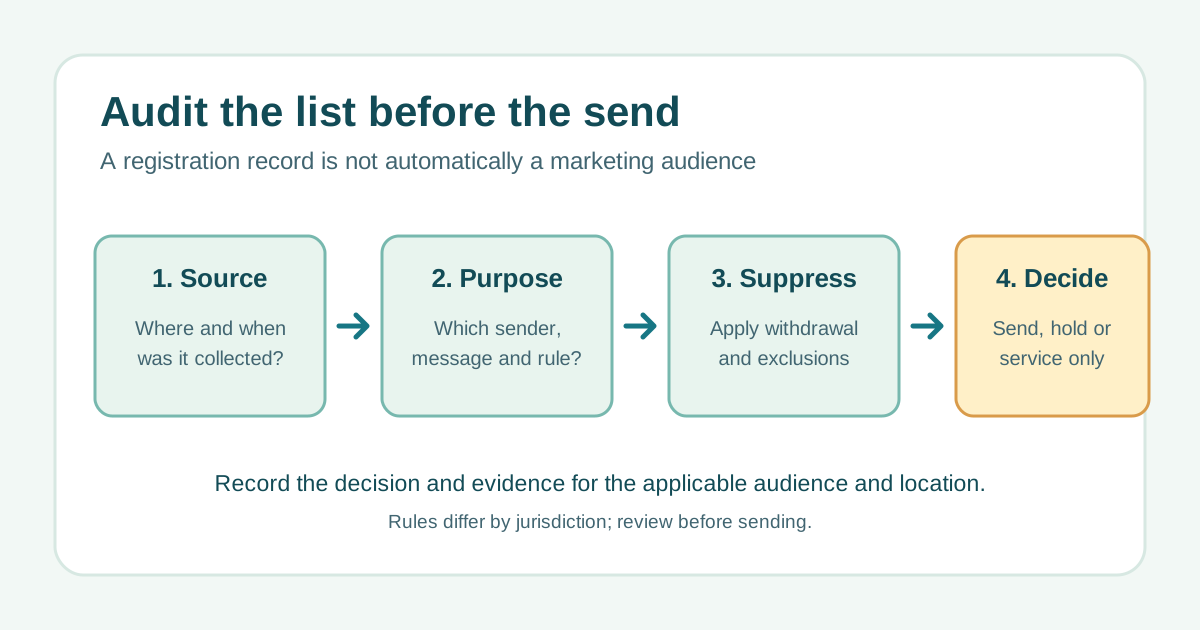
El CSV tiene ocho fuentes de ejemplo y campos vacíos para remitente, propósito, región, base revisada, evidencia, bajas y decisión. No pongas direcciones individuales en esta hoja.
Identifica el punto de recolección
Conserva el texto exacto del formulario o checkout que vio la persona. Distingue entrega de entradas de promoción opcional; una lista de socio necesita origen y alcance verificables.[1]
Revisa las normas del público
No existe una regla mundial única de consentimiento. La ICO británica explica consentimiento y excepciones condicionadas; la FTC estadounidense establece requisitos para mensajes comerciales y bajas. Revisa las reglas locales antes de enviar.[2][3]
Aplica bajas y exclusiones
Cruza las bajas actuales de todos los sistemas y comprueba que una importación no reincorpore a quien se excluyó. Evalúa por separado avisos operativos y marketing.[2][3]
Documenta enviar, retener o solo servicio
Una persona responsable registra la decisión y fecha. Retén la lista si faltan origen, propósito o exclusiones. La hoja no certifica cumplimiento por sí sola.
Fuentes y lecturas
- How to Collect Consent for Email MarketingLINK Mobility · Consultado
- Guidance on direct marketing using electronic mailUK Information Commissioner’s Office · Consultado
- CAN-SPAM Act: A Compliance Guide for BusinessUS Federal Trade Commission · Consultado