Seguridad de archivos subidos a un sitio de eventos
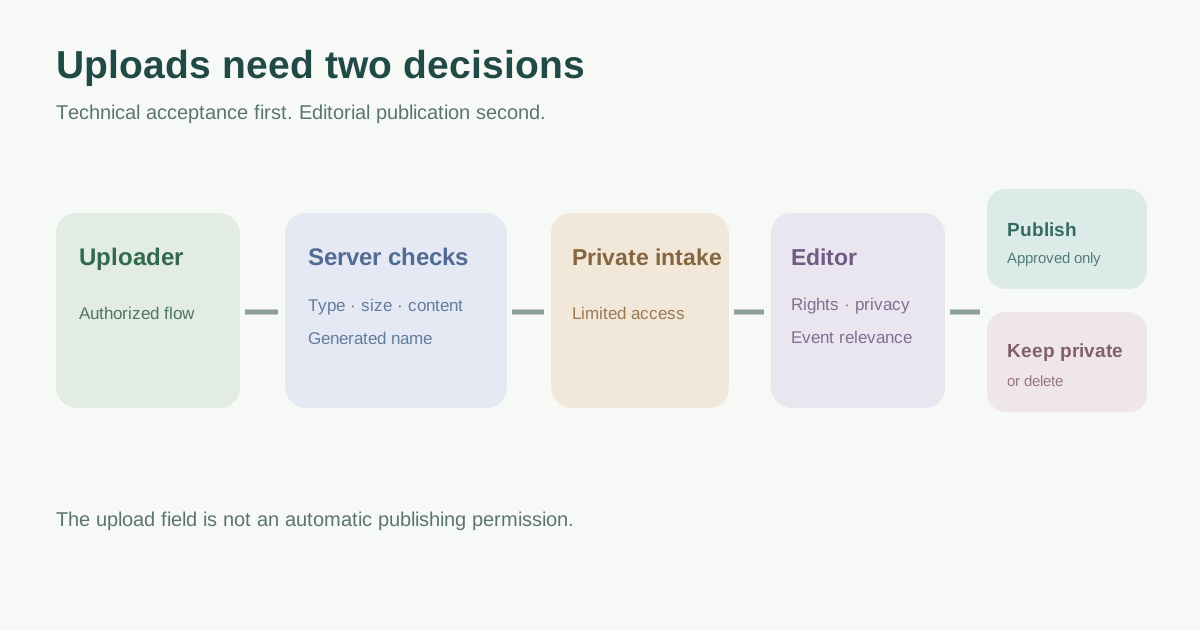
Las fotos de ponentes, logotipos y documentos de asistentes no deben seguir la misma ruta. Primero decide si la aplicación puede recibir el archivo de forma segura; después, si el contenido se puede publicar o conservar.
Equipo editorial de Boletolibre
Publicado
Identifica cada carga
Enumera formulario, finalidad, persona autorizada y quién podrá descargar. Separa imágenes públicas de documentos privados. Si un proveedor recibe archivos, registra quién controla acceso y retención.
Limita y valida en el servidor
Permite solo las extensiones necesarias y fija tamaño máximo por flujo. La restricción del navegador no protege el servidor. El encabezado Content-Type puede falsificarse; combina comprobaciones de nombre, tipo y contenido. Genera el nombre almacenado y limita procesamiento.[1]
Separa recepción privada y publicación
Guarda los originales fuera del contenido ejecutable y controla lectura, sustitución y borrado. Usa área privada de recepción y publica solo tras aprobación. El escaneo es una capa adicional, no una garantía; revisa antes de compartir archivos privados con un servicio externo.[1]
Revisa el contenido y comprueba la ruta
Un editor confirma autorización de uso, datos personales y destino público. Prueba tipos permitidos y rechazados, límites, permisos y que un archivo pendiente no tenga URL pública. Define responsable de retirada y eliminación.
Fuentes y lecturas
- File Upload Cheat SheetOWASP Cheat Sheet Series · Consultado