¿Qué es SSL? TLS, HTTPS y los límites de la conexión segura
SSL, abreviatura de Secure Sockets Layer, es el antecesor de TLS, Transport Layer Security. SSL está obsoleto, pero “certificado SSL” sigue siendo una forma habitual de llamar a un certificado TLS. En un sitio moderno, lo importante es que el navegador establezca una conexión HTTPS correctamente autenticada.
Equipo editorial de Boletolibre
Publicado
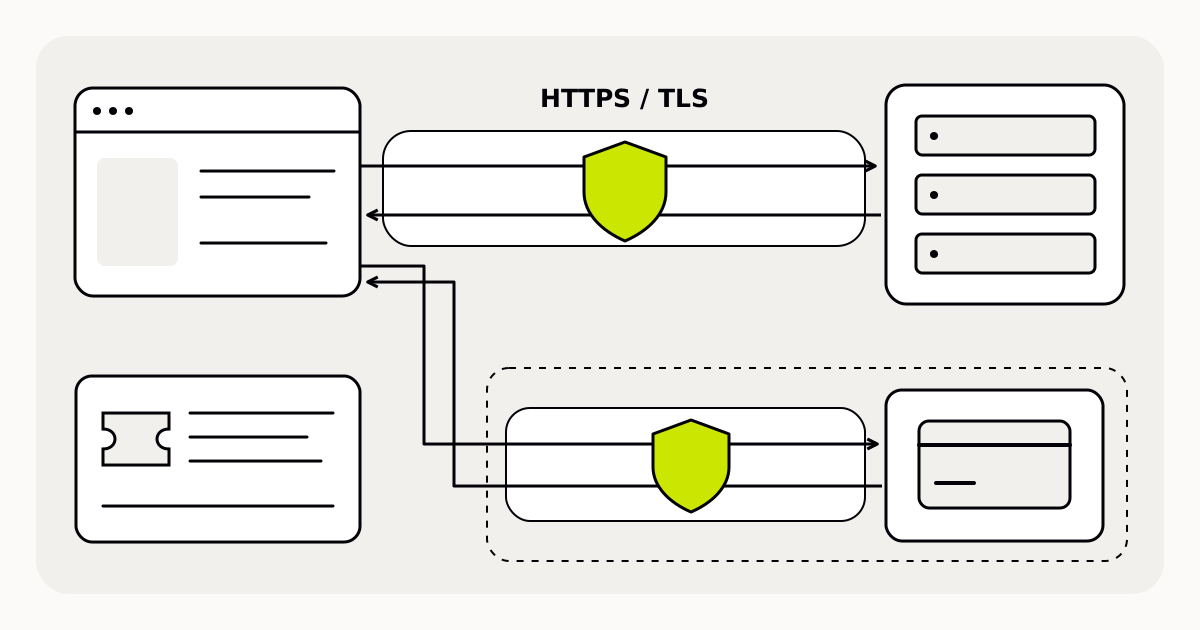
SSL, TLS y HTTPS no son objetos intercambiables
SSL y TLS son protocolos de comunicación. El certificado ayuda a establecer la identidad del servidor, pero no es el protocolo. HTTPS es comunicación HTTP protegida mediante TLS. Si un servicio ofrece un “certificado SSL”, puede estar usando el término tradicional; pregunta por la configuración real de HTTPS, no por el protocolo SSL obsoleto.[1][2]
En la autenticación del servidor web, el certificado vincula sus claves con el nombre de dominio. Así, el navegador puede comprobar que se comunica con el servidor correspondiente al nombre solicitado. La comprobación se refiere a la conexión y su destino, no a todas las afirmaciones de la página.[2]
Qué protege TLS
| Protección | Qué significa en la práctica |
|---|---|
| Cifrado en tránsito | Ayuda a evitar que un interceptor lea los datos entre navegador y servidor |
| Integridad | Ayuda a detectar alteraciones de esos datos durante la transmisión |
| Autenticación del servidor | Permite verificar el servidor correspondiente al dominio solicitado |
El alcance importa: se protege el trayecto entre los extremos conectados. No es una promesa sobre cómo un organizador guarda después la información o tramita un reembolso. El sitio también debe cargar imágenes, scripts y demás recursos por HTTPS. Cargar recursos HTTP dentro de una página HTTPS genera contenido mixto y puede debilitar la protección.[2]
Ejemplo de evento: dos conexiones, dos revisiones
Imagina que un comprador abre la página del evento y sigue un enlace a un pago externo. La página y el destino de pago son conexiones distintas. Que la primera sea segura no demuestra que la segunda lo sea. Revisa la dirección real de destino y su conexión HTTPS antes de introducir datos de pago.
Del mismo modo, HTTPS no demuestra por sí solo que el evento se realizará, que el organizador es confiable ni que cumple todas sus obligaciones legales. Para eso necesitas información del evento y del vendedor. Es un límite de la seguridad de conexión, no una garantía adicional del certificado.[2]
Qué revisar antes de compartir la página
- Abre el nombre de host público exacto e investiga cualquier advertencia del certificado; no pidas a los asistentes que la ignoren.
- Comprueba que la página y sus recursos se carguen por HTTPS.
- Sigue los enlaces de pago y revisa la dirección final, no solo el texto del enlace.
- Confirma quién administra el certificado, su renovación y la configuración HTTPS de ese nombre.
Registrar un dominio o configurar el DNS no demuestra que HTTPS esté listo. Pide al servicio de alojamiento responsable que confirme la configuración y recorre el flujo del visitante. Separa esa revisión de la identidad del organizador, los datos del evento y la información sobre cancelaciones.[2]
Fuentes y lecturas
- Terminología de SSL y TLSAmazon Web Services · Consultado
- TLS, autenticación del servidor y contenido mixtoMDN Web Docs · Consultado